
 completetech-security/node-cve-2026-106071-check
Offline-Node.js-Nachweisprüfer für CVE-2026-106071: Übermäßige Rechtevergabe durch Wildcard-Pfade im Permission Model. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Evidenzprüfer für CVE-2026-106071 — Node.js: Permission Model Wildcard-Pfad-Übergewährung. Er vergleicht vom Betreiber gemeldete Node.js-Versionen mit der im Hersteller-Advisory genannten korrigierten Version und meldet, was diese Evidenz stützt und was nicht.
unknown. Eine öffentliche URL ist kein Inventar.exploitability: not_tested.Anforderungen: Python 3.10 oder neuer. Es muss nichts installiert werden.
Geben Sie eine exakte Version an, die aus dem bereitgestellten Prozess stammt (zum Beispiel aus dem laufenden Container oder Dienst), nicht von einer Workstation oder Lockfile:
python node_cve_2026_106071_check.py --version 26.12.1 --format json
Bewerte ein JSON-Inventar und schreibe einen HTML-Bericht oder lasse eine Pipeline bei Befunden fehlschlagen:
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
Alle Optionen anzeigen und die nur lokal ausführbare Testsuite starten:
python node_cve_2026_106071_check.py --help
python -m unittest -v
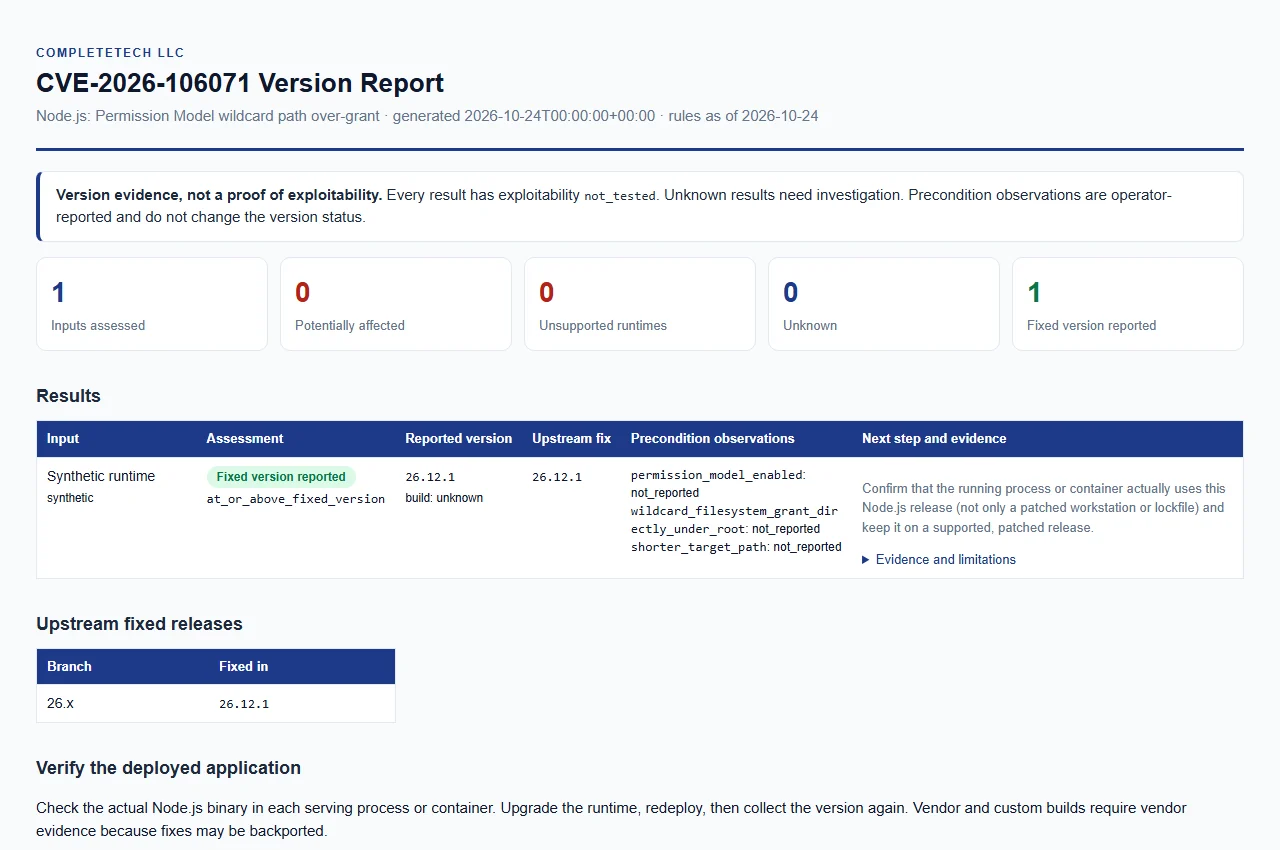
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Überprüft am 2026-10-24 anhand des offiziellen Release-Advisorys und des verlinkten korrigierten Releases. Das Datum des Regel-Snapshots wird als rules_as_of gemeldet.
| Node.js-Hauptversion | Korrigierte Version |
|---|---|
| 26.x | 26.12.1 |
Wie eine reine Version aus dem offiziellen Upstream (ein optionales führendes v wird akzeptiert) klassifiziert wird:
| Gemeldete Version | Status |
|---|---|
| Unterhalb der korrigierten Version bei einer aufgeführten Hauptversion | potentially_affected |
| Die korrigierte Version oder eine spätere reine Version derselben aufgeführten Hauptversion | fixed_version_reported |
| Eine Hauptversion nach dem End-of-Life im Node.js-Release-Zeitplan | unsupported_runtime |
| Jede andere Hauptversion oder fehlende, fehlerhafte, Vorab-, widersprüchliche oder Vendor-/Custom-/Backport-Evidenz | unknown |
potentially_affected behandelt.unsupported_runtime ist Upgrade-Hinweis für End-of-Life-Linien. Es ist keine Aussage, dass diese konkrete Schwachstelle in jedem historischen Build vorhanden ist. Die End-of-Life-Liste stammt aus dem Node.js-Release-Zeitplan, überprüft am 2026-10-24.unknown.build_source anders als leer, unknown, upstream, official oder official_upstream (zum Beispiel ein Distributions- oder Herstellername) ergibt unknown. Vendor-, Backport- und Custom-Builds benötigen Hersteller-Evidenz.| Status | Bedeutung |
|---|---|
potentially_affected | Die gemeldete Version erfordert eine Überprüfung auf Behebung. Es ist keine bestätigte Exposition oder Ausnutzbarkeit. |
fixed_version_reported | Die gemeldete Version ist gleich oder höher als das korrigierte Upstream-Release. Dies ist eine gemeldete Version, keine Bestätigung eines bereitgestellten Patches und keine Sicherheitsgarantie. |
unsupported_runtime | Die Hauptversion ist End-of-Life; migrieren Sie zu einem unterstützten, korrigierten Release. |
unknown | Evidenz fehlt oder ist nicht klassifizierbar. Fehlende Metadaten belegen nicht, dass eine Laufzeitumgebung nicht betroffen ist. |
Jedes Ergebnis hat außerdem einen spezifischeren version_status, evidence_type: operator_reported_version und eine niedrige (oder, bei unknown, unzureichende) evidence_confidence. Versionsmetadaten sind keine Patch- oder Build-Signatur.
Sie können drei vom Betreiber gelieferte Beobachtungen zusammen mit einer Version erfassen. Sie werden getrennt gehalten: Sie ändern niemals das Versionsergebnis und belegen niemals Erreichbarkeit.
| Beobachtung | Bedeutung |
|---|---|
permission_model_enabled | Berechtigungsmodell aktiviert |
wildcard_filesystem_grant_directly_under_root | Wildcard-Dateisystemberechtigung direkt unter dem Root |
shorter_target_path | kürzerer Zielpfad |
Jede ist true, false oder nicht gemeldet und erscheint in Berichten als reported_true, reported_false oder not_reported.
Es gibt keinen automatischen Scan. Geben Sie mindestens eines von --version, --inventory oder --csv-list an.






