
 completetech-security/node-cve-2026-105483-check
Offline-Node.js-Evidenzprüfer für CVE-2026-105483: TLS-Hostnamenvalidierungs-Bypass bei Vollbreiten-IPs. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Evidenzprüfer für CVE-2026-105483 — Node.js: TLS-Hostnamenvalidierungs-Bypass bei Fullwidth-IP. Er vergleicht die von Ihnen gemeldeten Node.js-Versionen mit den in der offiziellen Node.js-Advisory genannten korrigierten Releases. Python 3.10+, nur Standardbibliothek; die ausführbare Datei besteht aus einer einzigen Datei und kann eigenständig kopiert werden.
Geltungsbereich. Der Prüfer vergleicht vom Betreiber gemeldete Laufzeitversionen. Er kontaktiert niemals Websites, führt keinen Node.js- oder Projektcode aus und sendet keine Exploit-Payloads, und er scannt nicht die aktuelle Maschine. Verborgene Versionen, benutzerdefinierte Builds, widersprüchliche Evidenz und nicht abgedeckte Branches bleiben unknown. Eine öffentliche URL ist kein Inventar. Kein Ergebnis ist ein Exploit-Test, eine Bestätigung eines ausgerollten Patches oder eine Produktionsverifikation.
Erfordert Python 3.10 oder neuer und sonst nichts. Geben Sie eine exakte Version an, die aus dem bereitgestellten Prozess stammt (zum Beispiel aus der laufenden Binärdatei oder dem Container, nicht von einer Workstation):
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version (Alias --node-version) ist wiederholbar; jeder Wert beschreibt eine separate Laufzeitumgebung. Ein führendes v wird akzeptiert.--inventory FILE (JSON) und --csv-list FILE (CSV) sind wiederholbar und können mit --version kombiniert werden.--format ist csv (Standard), json oder html. Ohne --output geht der Bericht nach stdout.--build-source SOURCE gibt die Herkunft der --version-Builds an (Standard unknown, verglichen als upstream; upstream, official oder ein Anbietername).--tls-client, --untrusted-nonascii-ip-host und --trusted-numeric-dns-certificate nehmen jeweils true oder false an und gelten für jede --version-Eingabe. Siehe Ergebnisse interpretieren.--output FILE schreibt eine neue Datei. Ein vorhandener Bericht ist geschützt, sofern nicht --force explizit angegeben wird, und eine Eingabedatei kann niemals überschrieben werden, auch nicht mit --force.--brand NAME legt den Organisationsnamen im HTML-Bericht fest (Standard CompleteTech LLC, höchstens 512 Zeichen).--fail-on-finding bewirkt, dass Ergebnisse mit potentially_affected und unsupported_runtime mit Exit-Code 1 beendet werden.--tool-version gibt den Toolnamen und die Version aus.JSON-, CSV- und HTML-Berichte werden aus denselben Belegen erstellt. Mindestens eine der Optionen --version, --inventory oder --csv-list ist erforderlich.
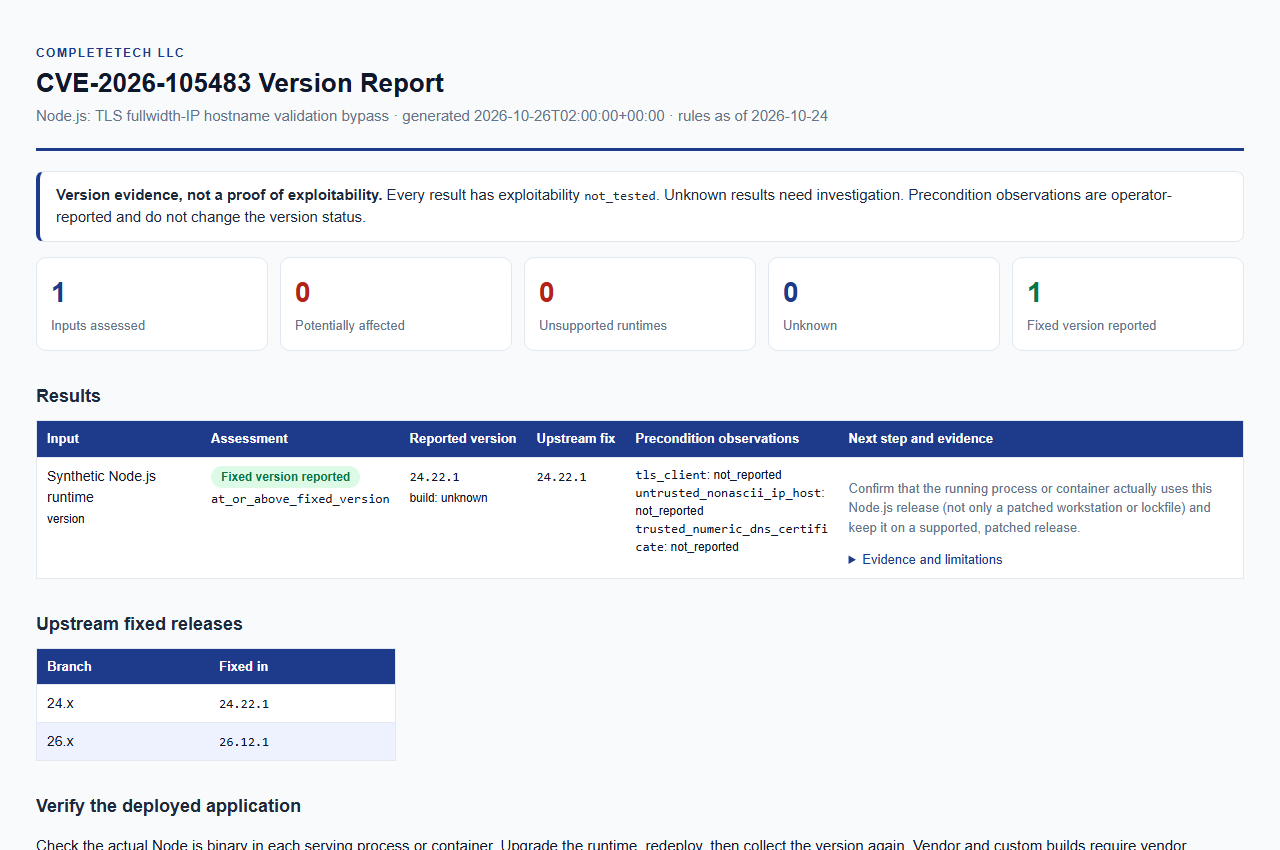
Synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Geprüft am 2026-10-24 anhand der offiziellen Release-Advisory und der verlinkten festen Releases.
| Node.js-Hauptversion | Feste Version |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Der Anbieter gibt in der Release-Advisory keine eingeführte Version an. Wie eine gemeldete Version klassifiziert wird:
potentially_affected. Diese Versionen erfordern eine Behebung.fixed_version_reported.unsupported_runtime. Dies ist eine Upgrade-Empfehlung, keine Aussage, dass dieser konkrete Fehler in jedem historischen Build vorhanden ist. Der End-of-Life-Status folgt dem Node.js-Release-Zeitplan, geprüft am 2026-10-24.unknown; es wird nicht angenommen, dass sie gepatcht sind.unknown; sie benötigen explizite Belege.--build-source- oder Inventar-build_source-Wert außer leer, unknown, upstream, official oder official_upstream): unknown. Sie benötigen Anbieterbelege, da Fixes zurückportiert werden können und die Upstream-Version nicht zeigt, welche Patches ein Build enthält.unknown. Fehlende Metadaten belegen nicht, dass eine Laufzeitumgebung nicht betroffen ist.Unbekannte Builds dürfen niemals als sicher gekennzeichnet werden.
status | Bedeutung |
|---|---|
potentially_affected | Die gemeldete Version liegt unter dem festen Release ihrer Hauptversion und erfordert eine Prüfung zur Behebung. |
fixed_version_reported | Die gemeldete Version entspricht dem festen Release oder liegt darüber. Dies ist keine Bestätigung eines bereitgestellten Patches: Stellen Sie sicher, dass der laufende Prozess oder Container tatsächlich dieses Release verwendet, nicht nur ein gepatchter Arbeitsplatzrechner oder eine Lockfile. |
unsupported_runtime | Die Hauptversion hat das Ende des Lebenszyklus überschritten. Upgrade-Empfehlung, kein Nachweis, dass der Fehler vorhanden ist. |
unknown | Fehlende, widersprüchliche, qualifizierte, Anbieter-/benutzerdefinierte Build- oder nicht abgedeckte Belege. |
Jedes Ergebnis enthält außerdem einen spezifischeren version_status (zum Beispiel below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, qualified_version_unverified, vendor_build_unverified, conflicting_versions, unrecognized_or_partial_version, version_not_disclosed).






