
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
node-cve-2026-105482-check — Offline-Node.js-Evidenzprüfer für CVE-2026-105482: NUL-Namen-Trunkierung bei der DNS-Auflösung. Einzeldatei-Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads. | Kitploit
Tools/GitHubGitHub/completetech-security/node-cve-2026-105482-check
DefensivwerkzeugeSchwachstellenscannerSchwachstellenanalyseKonfigurationsprüfungDNS-Analyse
GitHubcompletetech-security/node-cve-2026-105482-check

node-cve-2026-105482-check

Offline-Node.js-Evidenzprüfer für CVE-2026-105482: NUL-Namen-Trunkierung bei der DNS-Auflösung. Einzeldatei-Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.

Teilen
Repository anzeigenWebseite
1vor 23 TagenNoch nicht geprüft

node-cve-2026-105482-check von CompleteTech LLC

Tests Python 3.10+ Keine Laufzeitabhängigkeiten AGPL-3.0 oder kommerzielle Lizenz

node-cve-2026-105482-check

Offline-Evidenzprüfer für CVE-2026-105482 — Node.js: NUL-Namen-Kürzung bei der DNS-Auflösung. Er vergleicht die von Ihnen gemeldeten Node.js-Laufzeitversionen mit den festen Releases, die im Node.js-Sicherheitshinweis vom Oktober 2026 genannt werden, und schreibt das Ergebnis als CSV, JSON oder HTML.

Python 3.10+, nur Standardbibliothek. Die einzelne ausführbare Datei node_cve_2026_105482_check.py kann eigenständig kopiert werden.

Versionsnachweis, keine Bewertung eines laufenden Systems. Ein Ergebnis beschreibt die von Ihnen angegebene Version. Es zeigt nicht, dass ein Patch bereitgestellt wurde, dass die Schwachstelle erreichbar ist oder dass sie ausgenutzt werden kann.

Inhalt

  • Geltungsbereich und Grenzen
  • Anforderungen
  • Schnellstart
  • Berichtsvorschau
  • Feste Versionen und Regel-Snapshot
  • Eingaben
  • Ausgabe
  • Interpretation der Ergebnisse
  • Exit-Codes und Unterbrechung
  • Eingabegrenzen und Dateiverarbeitung
  • Quellen und Herkunft
  • Entwicklung und Dokumentation
  • Sicherheit, Lizenzierung und Marke

Geltungsbereich und Grenzen

Dieses Repository behandelt ausschließlich CVE-2026-105482. Es ist ein kleines Offline-Triage-Werkzeug.

  • Es tut: vom Betreiber gemeldete Laufzeitversionen mit den festen Releases des Herstellers vergleichen und das Ergebnis mit den geltenden Evidenzgrenzen berichten.
  • Es tut nicht: den aktuellen Rechner scannen, Websites oder andere Netzwerkdienste kontaktieren, Node.js- oder Projektcode ausführen oder Exploit-Payloads senden. Eine öffentliche URL ist kein Inventar.
  • Unbekannt bleibt unbekannt. Verborgene Versionen, benutzerdefinierte oder Hersteller-Builds, Vorabversionen, widersprüchliche Evidenz und nicht abgedeckte Release-Zweige werden als unknown berichtet; sie werden niemals als sicher gekennzeichnet.
  • Ausnutzbarkeit wird nie getestet. Jedes Ergebnis trägt exploitability: not_tested.
  • Eine gemeldete feste Version ist kein verifizierter Patch. fixed_version_reported bedeutet, dass die angegebene Version gleich oder höher als das feste Release des Herstellers ist. Es ist keine Bestätigung dessen, was bereitgestellt ist.

Geben Sie Daten nur für Systeme an, deren Bewertung Sie autorisiert sind durchzuführen.

Anforderungen

  • Python 3.10 oder später. Der CI-Workflow führt Python 3.10 und 3.14 unter Ubuntu und Windows aus.
  • Keine Drittanbieter-Pakete und kein Netzwerkzugriff.
  • Eine exakte Node.js-Version für jede Laufzeit, bezogen aus dem bereitgestellten Prozess oder Container (zum Beispiel node --version, ausgeführt dort, wo die Anwendung läuft), sowie deren Build-Quelle, falls bekannt. Der Prüfer ermittelt dies nie selbst.

Schnellstart

# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v

inventory.csv oben ist Ihre eigene Datei; siehe CSV-Liste für ihre Spalten. Ohne --format ist der Bericht CSV. Ohne --output geht er nach stdout.
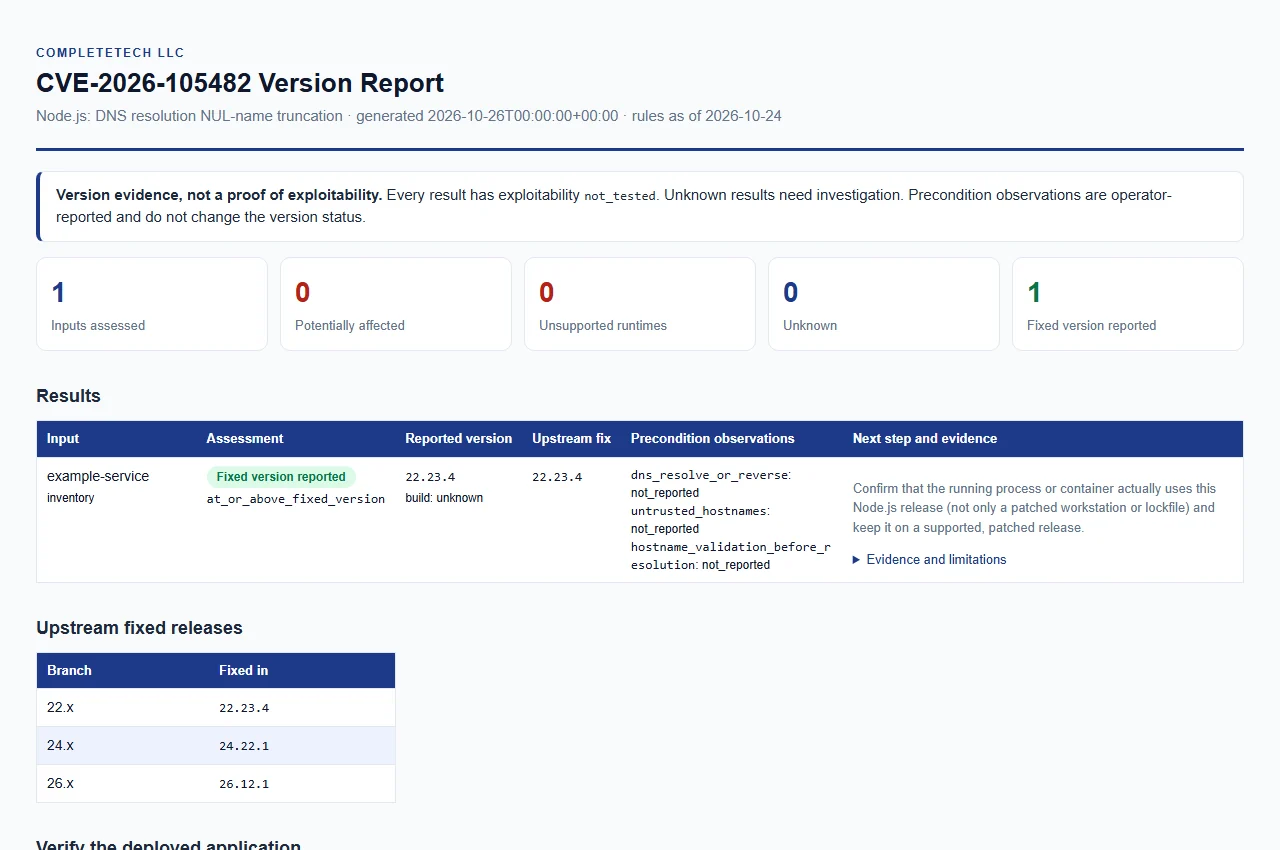
Berichtsvorschau

Node.js synthetischer Bericht

Die Vorschau zeigt den HTML-Bericht im hellen und dunklen Design. Öffnen Sie den synthetischen Beispielbericht. Er verwendet ausschließlich Beispieldaten und ist keine Live-Bewertung.

Feste Versionen und Regel-Snapshot

Die Regeln sind datiert auf 2026-10-24 (rules_as_of in Berichten). Sie wurden gegen die offizielle Node.js-Release-Advisory, veröffentlicht am 2026-10-21, und die verlinkten festen Releases geprüft.

Node.js-HauptversionFeste Version
22.x22.23.4
24.x24.22.1
26.x26.12.1

Wie eine einfache stabile Version wie 22.20.0 oder v24.22.1 klassifiziert wird:

  • Unterhalb der festen Version einer aufgeführten Hauptversion: potentially_affected. Der Hersteller legt keine eingeführte Version fest, daher wird jede frühere Version jeder genannten Hauptversion so behandelt, und Versionen unterhalb der festen Version erfordern eine Behebung.
  • Auf oder über der festen Version derselben Hauptversion: fixed_version_reported.
  • Eine Hauptversion, die weder aufgeführt noch End-of-Life ist (zum Beispiel eine neuere Hauptversion oder 1–3): unknown. Es wird nicht angenommen, dass sie gepatcht ist.
  • Eine End-of-Life-Hauptversion: unsupported_runtime. Dies ist eine Upgrade-Empfehlung, keine Behauptung, dass diese Schwachstelle in jedem historischen Build existiert. Der Hersteller gibt an, dass End-of-Life-Versionen immer von einem Sicherheits-Release betroffen sind; der Checker behauptet dies nicht für diese spezifische Schwachstelle.
  • Prereleases, Nightly- oder rc-Builds, Paket-Suffixe sowie Hersteller-, Backport- oder benutzerdefinierte Builds: unknown. Sie benötigen explizite Herstellerbelege; unbekannte Builds dürfen nicht als sicher eingestuft werden.

End-of-Life-Hauptversionen sind 0 (eine Schlussfolgerung, da der Zeitplan nur 0.8, 0.10 und 0.12 auflistet), 4–21, 23 und 25, entnommen aus dem Node.js-Release-Zeitplan in der Fassung vom 2026-10-24. Diese Liste ist im Checker integriert; der Zeitplan wird zur Laufzeit nicht abgerufen.

Eine Versionsnummer ist keine Patch- oder Build-Signatur. Hersteller-, Backport- und benutzerdefinierte Builds können Fixes enthalten, die ihre Versionsnummer nicht zeigt, oder können sie vermissen lassen.

Eingaben

Mindestens eine der Optionen --version, --inventory oder --csv-list ist erforderlich. Sie können kombiniert werden; die Ergebnisse erscheinen in der Reihenfolge --version-Werte, dann --inventory-Dateien, dann --csv-list-Dateien. Jede Version oder Inventarzeile beschreibt eine separate Laufzeit.


Optionen

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






