completetech-security/netscaler-cve-2026-88777-check
Offline-Prüfwerkzeug für NetScaler ADC / Gateway auf Hinweise zu CVE-2026-88777. Meldet Firmware- und Konfigurationsnachweise. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Triage von durch Betreiber gemeldeten NetScaler-Build- und Konfigurationsnachweisen für CVE-2026-88777, eine Nicht-HTTP-L7-Speicherbeschädigung in NetScaler ADC und Gateway.
Der Checker ist ein eigenständiges Python-Skript, das ausschließlich die Standardbibliothek verwendet. Es vergleicht von Ihnen angegebene Build-Strings mit den vom Hersteller korrigierten Builds und gibt Berichte im JSON-, CSV- oder HTML-Format aus. Es kontaktiert niemals ein Gerät, führt keinen Anwendungscode aus, scannt keine Konfiguration, sendet keine Exploit-Payload und testet nicht die Ausnutzbarkeit; zudem verfügt es über keinen Netzwerkmodus.
Dieses Repository behandelt ausschließlich eine CVE und folgt den Berichtskonventionen von node2shell-check und php2shell-check. Jedes Ergebnis ist eine unbestätigte Angabe des Betreibers.
potentially_affected bedeutet nicht bestätigte Ausnutzbarkeit.fixed_version_reported ist kein verifizierter Patch und keine Sicherheitsgarantie.unknown ist niemals sicher.exploitability: not_tested.python3 auf manchen Systemen). CI deckt 3.10 und 3.14 ab.python netscaler_cve_2026_88777_check.py --version 14.1-73.36 --variant standard
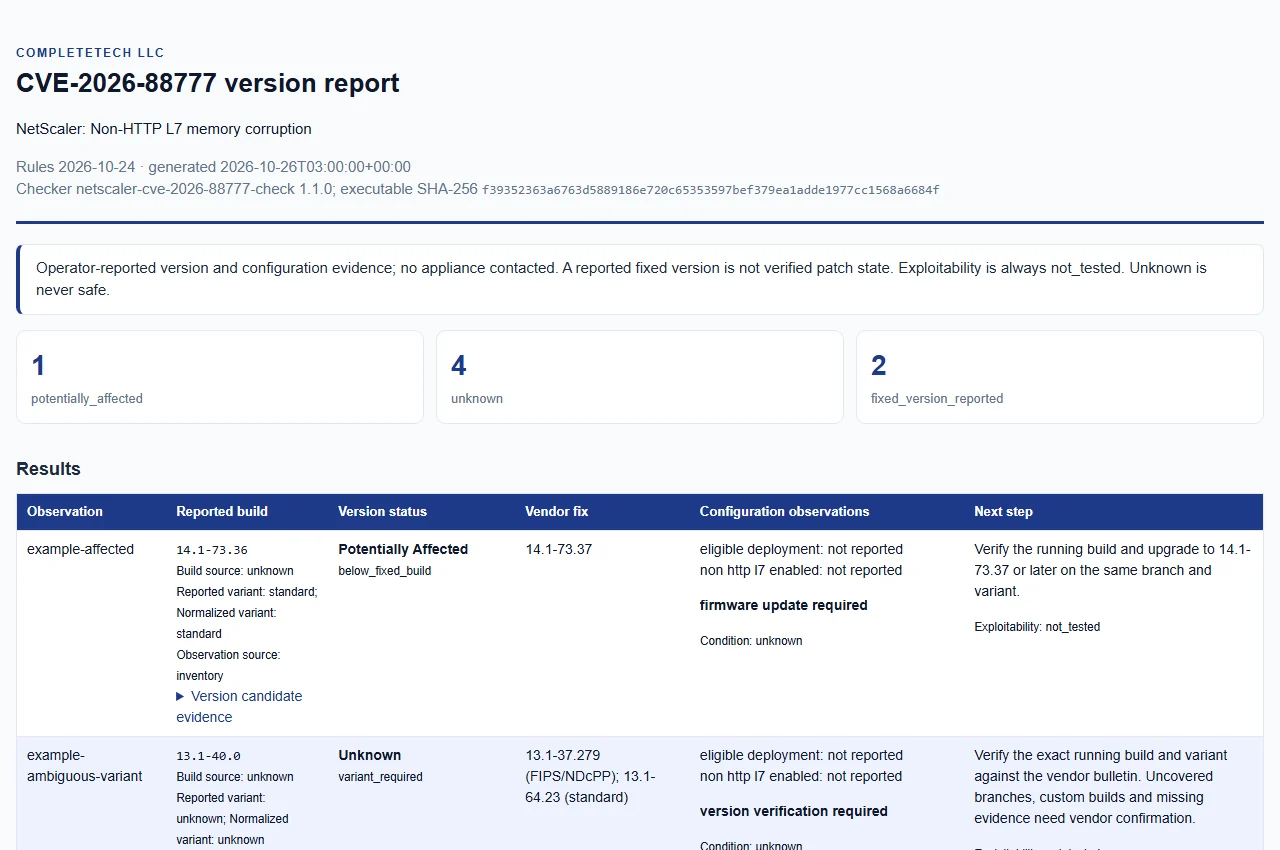
python netscaler_cve_2026_88777_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88777_check.py --csv-list inventory.csv --format json --fail-on-finding
--help listet alle Optionen auf. Eingaben können in einem Lauf kombiniert werden. Eine vorhandene Berichtsdatei wird abgelehnt, sofern nicht --force angegeben wird.
| Option | Zweck |
|---|---|
--version BUILD | Gemeldeter NetScaler-Build; wiederholbar |
--variant standard|fips|ndcpp | Variante, die auf jede --version angewendet wird; eine nicht angegebene oder mehrdeutige Variante kann unbekannt bleiben |
--build-source SOURCE | Herkunft, die auf jede --version angewendet wird: unknown (Standard), official oder citrix. Jeder andere Wert lässt das Ergebnis unbekannt |
--inventory FILE | Striktes JSON-Inventar; wiederholbar |
--csv-list FILE | Striktes CSV mit einem version-Header; wiederholbar |
--eligible-deployment, --non-http-l7-enabled | Konfigurationsbeobachtungen: true, false oder unknown (Standard); siehe Konfigurationsbeobachtungen |
--format json|csv|html | Berichtsformat (Standard json) |
--output FILE | Berichtsdatei (Standard stdout); das Verzeichnis muss bereits existieren |
--force | Eine vorhandene Berichtsdatei ausdrücklich ersetzen |
--fail-on-finding | Exit 1, wenn ein Befund vorliegt; siehe Exit-Codes |
--tool-version | Den Toolnamen und die Version ausgeben |
Eingabegrenzen: bis zu 100 Eingabedateien und 10.000 Beobachtungen pro Lauf, 4 MiB pro Datei und 512 Zeichen pro Zeichenkette. Die Eingabe muss eine reguläre Datei sein; Archive und Verzeichnisbäume werden niemals geöffnet. Eingabe- und Ausgabepfade müssen sich unterscheiden, und Diagnosemeldungen geben keine privaten Pfade oder übergebenen Werte wieder. Pflichtfelder, optionale version_candidates, die strikten JSON/CSV-Regeln und die vollständigen Schutzmaßnahmen für Ausgabepfade sind in der Referenz beschrieben.
Das synthetische Beispielinventar zeigt die Form der JSON-Eingabe.
Betroffen bedeutet strikt vor dem festen Build für denselben Branch und dieselbe Variante. Es wird keine Untergrenze und keine Lebenszyklus-Schlussfolgerung erfunden. Andere Branches und 14.1 NDcPP bleiben unbekannt. Eine nicht angegebene 13.1-Variante bleibt unbekannt, wenn die Vergleiche für Standard und FIPS/NDcPP voneinander abweichen.
| Branch und Variante | Fester Build des Herstellers |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
Der Parser akzeptiert 14.1-73.37, 14.1.73.37 und NS14.1: Build 73.37.nc, optional mit FIPS/NDcPP vor einem optionalen nc-Marker gekennzeichnet. Geben Sie nur den Build-Text an. Fehlerhafte, qualifizierte, nicht-ASCII-, widersprüchliche, benutzerdefinierte und nicht abgedeckte Nachweise bleiben unbekannt.
Geben Sie explizite Beobachtungen als true-, false- oder unknown-CLI-Flags, JSON-Booleans/null oder dokumentierte CSV-Werte an. Sie bleiben getrennt vom Versionsstatus und belegen keine Erreichbarkeit. Es werden keine lokalen Konfigurations- oder Prozessdaten erfasst.
| CLI-Beobachtung | Bedeutung | Erwartete Bedingung für Exposition |
|---|---|---|
--eligible-deployment | Das Gerät ist ein LB/CS- oder CGNAT-LSN/NAT64-Deployment | true |
--non-http-l7-enabled | Eine Nicht-HTTP-L7-Protokollfunktion ist aktiviert | true |
Die Formate sind JSON, formelsicheres CSV und eigenständiges, skriptfreies HTML. Die synthetische Beispieleingabe und der generierte Bericht beschreiben keine realen Systeme.