completetech-security/http2shell-check
Offline-Prüfung auf Exposition und Inventarisierung von Brotli / HTTP2Shell (CVE-2026-111497) über verifizierte Ökosysteme hinweg. Python 3.10+, keine Abhängigkeiten oder Exploit-Payloads.

Brotli-Decoder-Exposition, mit Belegen.
http2shell-check bewertet gemeldete Versionen und Komponenteninventare für CVE-2026-111497, die Schwachstelle im Google-Brotli-Decoder, die auch HTTP2Shell oder Node2Shell genannt wird. Diese Namen beschreiben dieselbe zugrunde liegende Schwachstelle. HTTP/2 ist nicht erforderlich.
Es deckt natives Brotli, Node.js, Bun, Python Brotli/brotlicffi, Brotli4j, Envoy, Istio und exakte Debian-Quellpaket-Snapshots ab. Der eigenständige Python-Checker stellt keine Netzwerkanfragen, importiert keinen Decoder und sendet keine Exploit-Payloads. Versionsvergleiche sind Triage, kein Beweis: Die Ausnutzbarkeit ist immer not_tested, und eine gemeldete korrigierte Version ist kein verifizierter bereitgestellter Patch.
Python 3.10+ unter Windows, Linux oder macOS. Es muss nichts installiert werden: Der Checker und seine Tests verwenden ausschließlich die Standardbibliothek. Verwenden Sie python3, wo python nicht verfügbar ist.
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
Bestehende Ausgabedateien werden abgelehnt, sofern nicht --force angegeben wird. Bewahren Sie echte Inventare und Berichte außerhalb von Git auf. Die Checker-Datei funktioniert auch, wenn sie an einen anderen Ort kopiert wird; geben Sie --logo approved-logo.png an, wenn Sie ein Logo in HTML-Berichten wünschen.
Geben Sie mindestens eine Eingabe an. --component, --inventory, --pip-list und --node-inventory sind wiederholbar und kombinierbar; jede erzeugt unabhängige Beobachtungen.
| Eingabe | Quelle |
|---|---|
--component PRODUCT=VERSION | Eine einzelne Version, die auf der Kommandozeile angegeben wird. |
--inventory PATH | Kanonisches JSON-Inventar mit mehreren Komponenten. |
--pip-list PATH | Ausgabe von python -m pip list --format=json; nur Brotli/brotlicffi-Einträge werden bewertet. |
--node-inventory PATH | Eine bestehende Collector-v1-Datei von node2shell-check. |
Häufige Optionen:
| Option | Standard | Verhalten |
|---|---|---|
--format csv|json|html | csv | Ausgabeformat; alle Formate enthalten dieselben Komponentenbefunde und Berichtsmetadaten. |
--output PATH | stdout | Veröffentlicht einen fertigen Bericht atomar. |
--force | aus | Ersetzt eine bestehende Ausgabedatei. Eingaben, der Checker und Logo-Dateien bleiben geschützt. |
--brand NAME | CompleteTech LLC | HTML-Organisationsbezeichnung. |
--logo PATH | mitgeliefertes assets/logo.png für die Standardmarke, falls vorhanden | Bettet ein PNG bis 1 MiB ein. Eine benutzerdefinierte Marke lässt das Standardlogo weg. |
--fail-on-finding | aus | Beendet mit Exit 1 bei Ergebnissen potentially_affected oder unsupported_runtime. |
--version, --help | Gibt die Tool-Version oder die Nutzungshinweise aus. |
Das kanonische Inventar-Schema, Adapterdetails, Feldgrenzen und die vollständige Referenz zu Optionen und Exit-Codes finden Sie in docs/REFERENCE.md. Produktkennungen und Versionsregeln finden Sie in der Methodik. Unbekannte Kennungen erzeugen eine unbekannte Abdeckung, keine geratene Übereinstimmung.
| Code | Bedeutung |
|---|---|
0 | Der Bericht wurde ohne betriebliche Fehler geschrieben. |
1 | Mit --fail-on-finding ist mindestens ein Ergebnis potentially_affected oder unsupported_runtime. |
2 | Betrieblicher Fehler: ungültige Argumente oder ein Eingabe-, Sammlungs- oder Ausgabefehler. Gültige Beobachtungen aus anderen Eingaben werden nach Möglichkeit beibehalten. |
130 | Unterbrochen. |
Eine Unterbrechung während der Bewertung veröffentlicht die abgeschlossenen Komponentenbeobachtungen mit complete=false. Eine Unterbrechung während der Ausgabe bewahrt ein bestehendes Ziel und hinterlässt möglicherweise keinen neuen Bericht. Betriebliche Fehler sind keine Bewertungsergebnisse, und ein Teilbericht ist kein vollständiger Bericht.
Der HTML-Bericht ist eine einzige Offline-Datei ohne Skripte. Er enthält ein eingebettetes Logo, Zusammenfassungszahlen, priorisierte Komponentenbeobachtungen, Belege, Unbekanntes, Abdeckungslücken, Behebungsmaßnahmen, Branch-Fixes und Quelllinks. Er passt sich an helle und dunkle Designs an und lässt sich sauber drucken. Verwenden Sie --brand "Your Organization" --logo approved-logo.png für benutzerdefiniertes Branding.
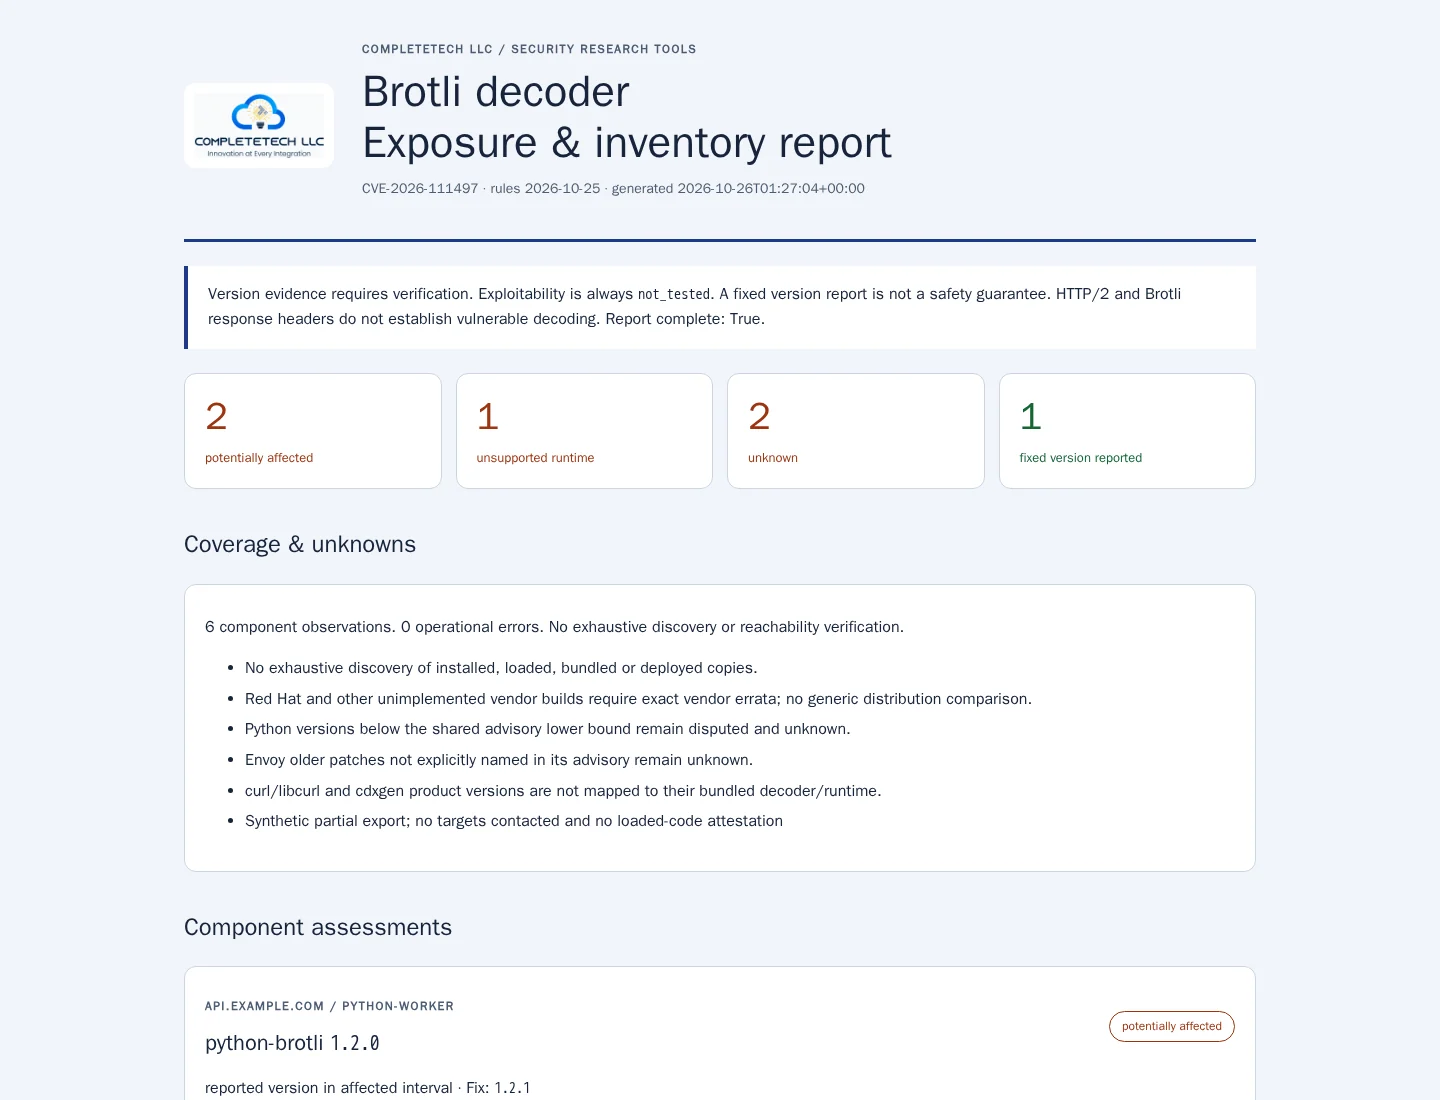
Das synthetische Beispiel öffnen. Die Screenshots zeigen tatsächlich generierte Ausgabe; es wurden keine Ziele gescannt. Siehe auch das schmale Layout und die Druckvorschau.