
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
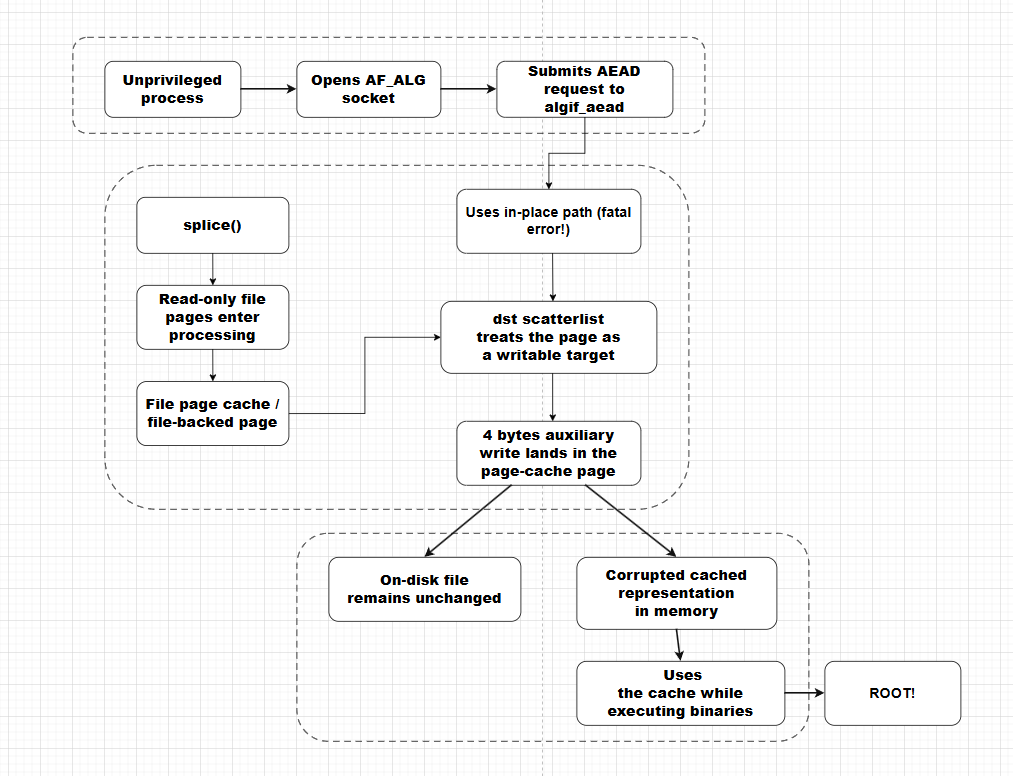
CopyFail-for-dummies — Forschungsnotizen und Proof-of-Concept für Linux-Kernel CVE-2026-31431, die den AF_ALG splice()-Page-Cache-Korruptionsfehler mit Quellartefakten und einem Diagramm dokumentieren. | Kitploit
Tools/GitHubGitHub/chernstepanov/copyfail-for-dummies
SchwachstellenanalyseExploitationBinäranalysePapers & ForschungLernen & Bildung
GitHubchernstepanov/copyfail-for-dummies

CopyFail-for-dummies

Forschungsnotizen und Proof-of-Concept für Linux-Kernel CVE-2026-31431, die den AF_ALG splice()-Page-Cache-Korruptionsfehler mit Quellartefakten und einem Diagramm dokumentieren.

Repository anzeigen
129vor 6 MonatenNoch nicht geprüft
Teilen

Copy Fail / CVE-2026-31431 — Forschungsnotizen

Überblick

Dieses Repository enthält ein bereinigtes technisches Diagramm und unterstützende Notizen zu der Linux-Kernel-Schwachstelle, die allgemein als Copy Fail bezeichnet und unter CVE-2026-31431 verfolgt wird.

Der Zweck dieses Materials ist:

  • den Bug-Mechanismus auf Systemebene zu erklären;
  • die Beziehung zwischen AF_ALG, algif_aead, splice(), dateigestützten Seiten und Page-Cache-Korruption zu dokumentieren;
  • ein veröffentlichungsreifes Diagramm für Berichte, Fallstudien und defensive Briefings bereitzustellen.

Dieses Repository ist kein Exploitation-Leitfaden.

In praktischer Hinsicht erweitert und dokumentiert das Repository den ursprünglichen minimierten öffentlichen copy.fail-Proof-of-Concept in einer besser inspizierbaren, nicht minimierten Form, einschließlich einer C++-binärorientierten Variante. Die enthaltenen Materialien sind ausschließlich für 64-Bit-Systeme gedacht.


So funktioniert es

Auf hoher Ebene ist das Problem an fehlerhafte In-Place-Verarbeitung im algif_aead-Pfad gebunden.

Die wichtige konzeptionelle Kette ist:

  1. ein lokaler Prozess ohne Privilegien interagiert über AF_ALG mit der Kernel-Krypto-API;
  2. eine AEAD-Anfrage wird in algif_aead eingereicht;
  3. dateigestützte Seiten können über einen Zero-Copy-Pfad mit splice() in die Verarbeitungskette gelangen;
  4. ein fehlerhafter In-Place-Pfad wird ausgewählt, bei dem eine Seite als beschreibbares Ziel behandelt werden kann;
  5. ein kleiner Hilfsschreibvorgang landet in der Page-Cache-gestützten Seite;
  6. die Datei auf der Festplatte bleibt unverändert, aber die zwischengespeicherte In-Memory-Darstellung wird korrumpiert;
  7. eine spätere Ausführung kann die korrumpierte zwischengespeicherte Darstellung anstelle der sauberen On-Disk-Inhalte verwenden.

Der zentrale analytische Punkt ist die Divergenz zwischen:

  • der unveränderten Datei auf der Festplatte, und
  • der modifizierten zwischengespeicherten Darstellung im Speicher.

Copy Fail-Diagramm


Was dieses Repo enthält

  • copyfail.cpp — C++-Forschungsquellartefakt
  • copyfail.py — Python-Forschungsquellartefakt
  • copyfail — kompiliertes C++-Binärartefakt

Binär-Build

Das Repository enthält außerdem ein kompiliertes C++-Binärartefakt, das aus der C++-Quelldatei erstellt wurde. Beispielhafter Build-Befehl:

g++ -Os -s copyfail.cpp -lz -o copyfail

Haftungsausschluss

Dieses Repository wird ausschließlich für defensive Forschung, Dokumentation und Bildungsanalyse bereitgestellt.

Verwenden Sie es nicht, um reale Systeme anzugreifen, privilegierte ausführbare Dateien zu modifizieren oder unbefugten Zugriff zu erlangen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




