
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-27198-RCE — Exploit für die JetBrains TeamCity-Authentifizierungsumgehung (CVE-2024-27198), die Remote-Codeausführung ermöglicht, mit Webshell-Upload- und Verbindungsfunktionen. | Kitploit
Tools/GitHubGitHub/charondefalt/cve-2024-27198-rce
AufklärungPayload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubcharondefalt/cve-2024-27198-rce

CVE-2024-27198-RCE

Teilen

Exploit für die JetBrains TeamCity-Authentifizierungsumgehung (CVE-2024-27198), die Remote-Codeausführung ermöglicht, mit Webshell-Upload- und Verbindungsfunktionen.

Repository anzeigen
1134vor 2 JahrenNoch nicht geprüft

Cyberspace Mapping Dork

Fofa

app="JET_BRAINS-TeamCity"

ZoomEye

app:"JetBrains TeamCity"

Hunter.how

product.name="TeamCity"

Shodan

http.component:"teamcity"

Verwendung

Ich verwende Python3.9.

pip install requests urllib3 faker

[!] Problem

Es gibt derzeit einige Probleme:

  1. Wenn der yakit-Proxy nicht verwendet wird, schlägt das Hochladen von bösartigen Plug-ins fehl;
  2. Nachdem die Webshell hochgeladen wurde, wird bei einem POST-Request ein Fehler gemeldet, wie unten gezeigt:

Aber dieses Problem kann ebenfalls gelöst werden. Man muss lediglich das X-TC-CSRF-Token, das der Session-ID entspricht, über einen 403-Fehler abrufen. Zum Beispiel habe ich die Webshell ofbehinder3.0 hochgeladen und verbunden:
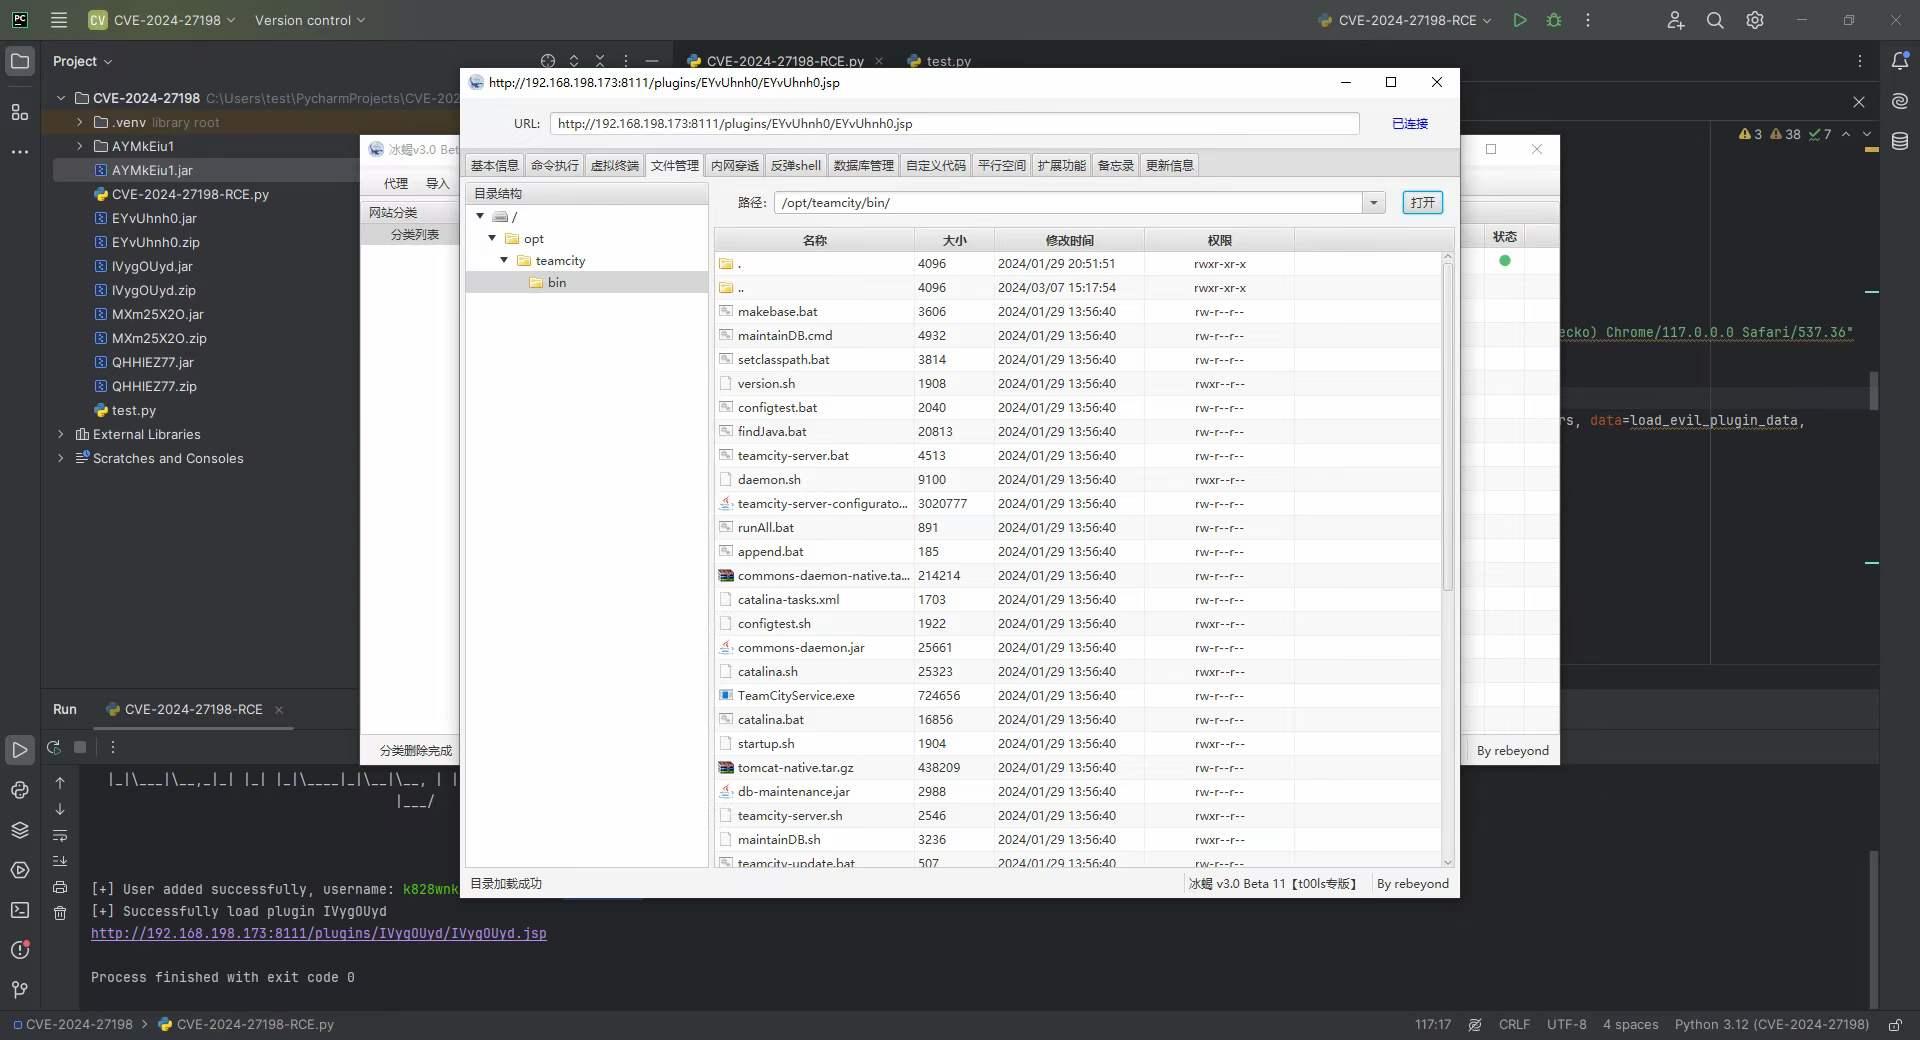
  1. Es gibt noch einige Details, die verbessert werden müssen, wie die Entfernung von bösartigen Plugins usw. Wenn Sie über entsprechende Programmierkenntnisse verfügen, können Sie Pull-Requests erstellen.

Aufbau einer Umgebung zur Nachstellung der Schwachstelle

Verwenden Sie Docker, um das verwundbare Image zu pullen und zu starten:

sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable

Dann führen Sie die Grundeinstellungen durch:

Referenzen

https://www.rapid7.com/blog/post/2024/03/04/etr-cve-2024-27198-and-cve-2024-27199-jetbrains-teamcity-multiple-authentication-bypass-vulnerabilities-fixed/

https://github.com/Chocapikk/CVE-2024-27198

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    315

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






