cdipper/cve-2025-67246
CVE-2025-67246

Schwachstellentitel:LuDaShi Fehlerhafte Zugriffskontrolle
Betroffene Versionen:Less than 6.1026.4505.112
Entdeckungszeitpunkt:2. Dezember 2025
Entdecker:ZhouRui
Analysebericht:
LuDaShi ist eine bekannte kostenlose System-Dienstprogrammsoftware, die kostenlose Hardware-Authentifizierung, Computer- (Mobiltelefon-) Stabilitätssicherung und Systemleistungssteigerung bietet. Der ComputerZ_x64.sys-Treiber in LuDaShi und seinen verbundenen Systemprodukten (Computerleistungsoptimierung, Systemleistungsüberwachung) enthält Daten, die die unteren 4 GB Kernel-Adressen lesen können.
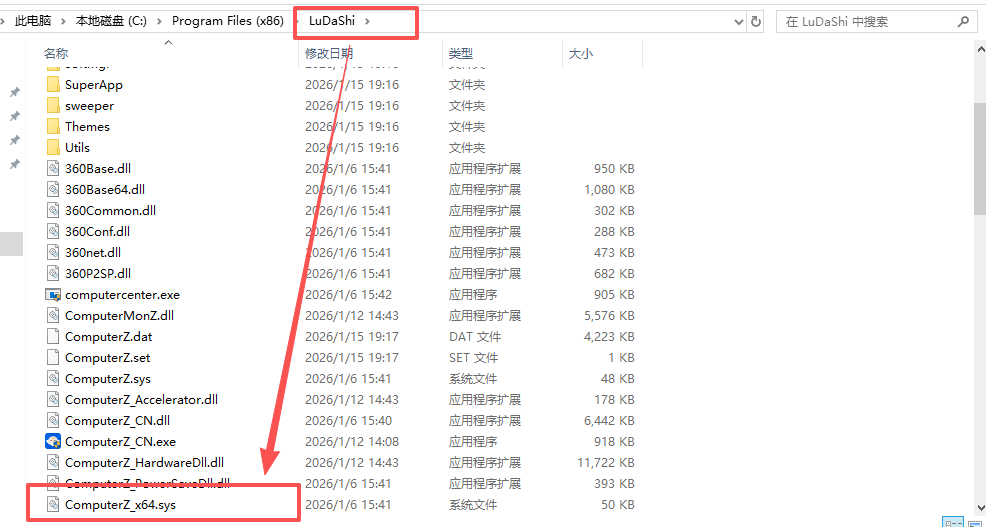
Dieser Treiber legt eine IOCTL-Schnittstelle (0xF1002508) für den Benutzerbereich offen. Diese Schnittstelle validiert die übergebenen Speicheradressen bei der Verarbeitung benutzerseitig bereitgestellter Eingabeparameter nicht ausreichend. Benutzerraum-Prozesse können über diese Schnittstelle einen beliebigen unteren 4-GB-Adresswert an den Treiber übergeben. Der Treiber verwendet diese Adresse dann, um physikalischen Speicherinhalt zu lesen und gibt das Ergebnis an den aufrufenden Benutzerraum zurück. Da diesem Adressparameter effektive Zugriffskontrollprüfungen fehlen, können Angreifer ihn verwenden, um Systemspeicherbereiche zu lesen, die normalerweise über den Kernel-Virtual-Adressraum nicht zugänglich sind, was zur Offenlegung sensibler Informationen führt. Dieses Problem ermöglicht es lokalen Administratoren, ohne zusätzliche Berechtigungen Systemspeicherdaten zu erhalten, indem sie den geladenen anfälligen Treiber ausnutzen, und damit den Speicherzugriffs-Isolierungsmechanismus des Betriebssystems zu kompromittieren.
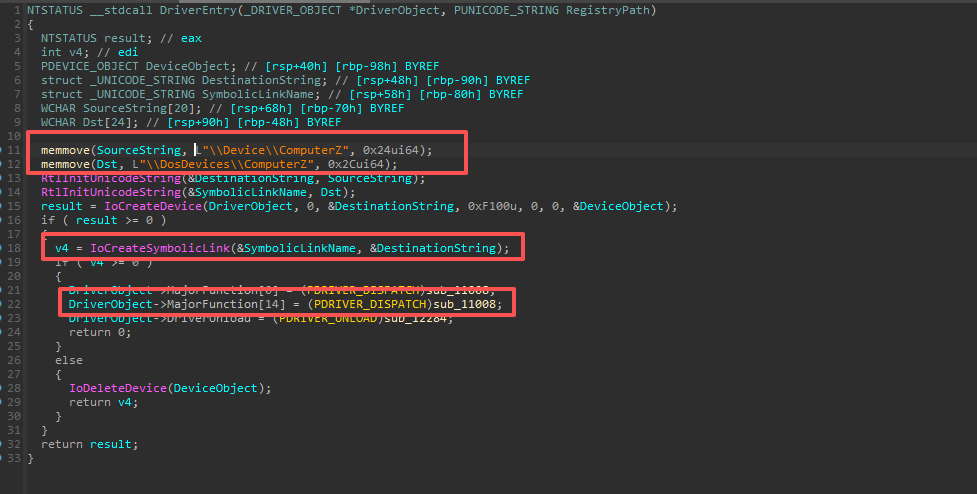
Dieser Treiber stellt der Anwendungsschicht einen verwendbaren symbolischen Link auf das Geräteobjekt (ComputerZ) zur Verfügung. Weiter unten, in der Dispatch-Funktion sub_11008 zur Behandlung von IOCTL.
Wenn der IoControlCode 0xF1002508 ist, wird der folgende Code ausgeführt. Er bildet beliebige Kernel-Adressdaten in den unteren 4 GB über MmMapIoSpace auf die Anwendungsschicht ab. Ein Angreifer kann einen Proof-of-Concept (POC) konstruieren, um Daten beliebiger Größe von einer beliebigen physikalischen Adresse in den unteren 4 GB zu lesen und an die Anwendungsschicht zurückzugeben.

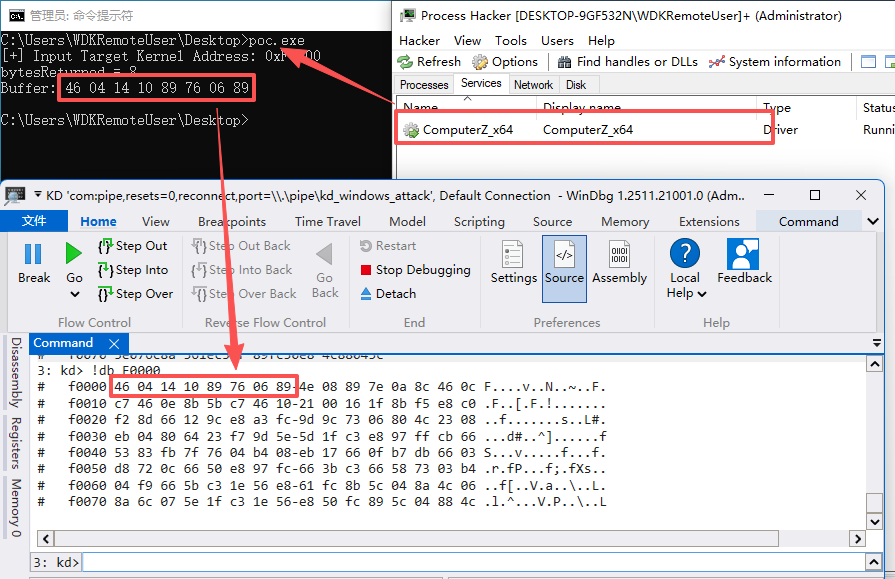
Laden Sie diesen Treiber, führen Sie den POC-Code in diesem Repository aus, und der Angriffseffekt ist wie folgt. In diesem Beispiel habe ich versucht, 8 Bytes Daten von der physikalischen Adresse 0xF0000 zu lesen, aber die gelesene Datenmenge ist beliebig.