
 buybitart/get-the-hacker
WiFi-Bedrohungen lautlos aufspüren. Die Hacker fangen.

Gehen. Scannen. Erkennen. Verstehen.
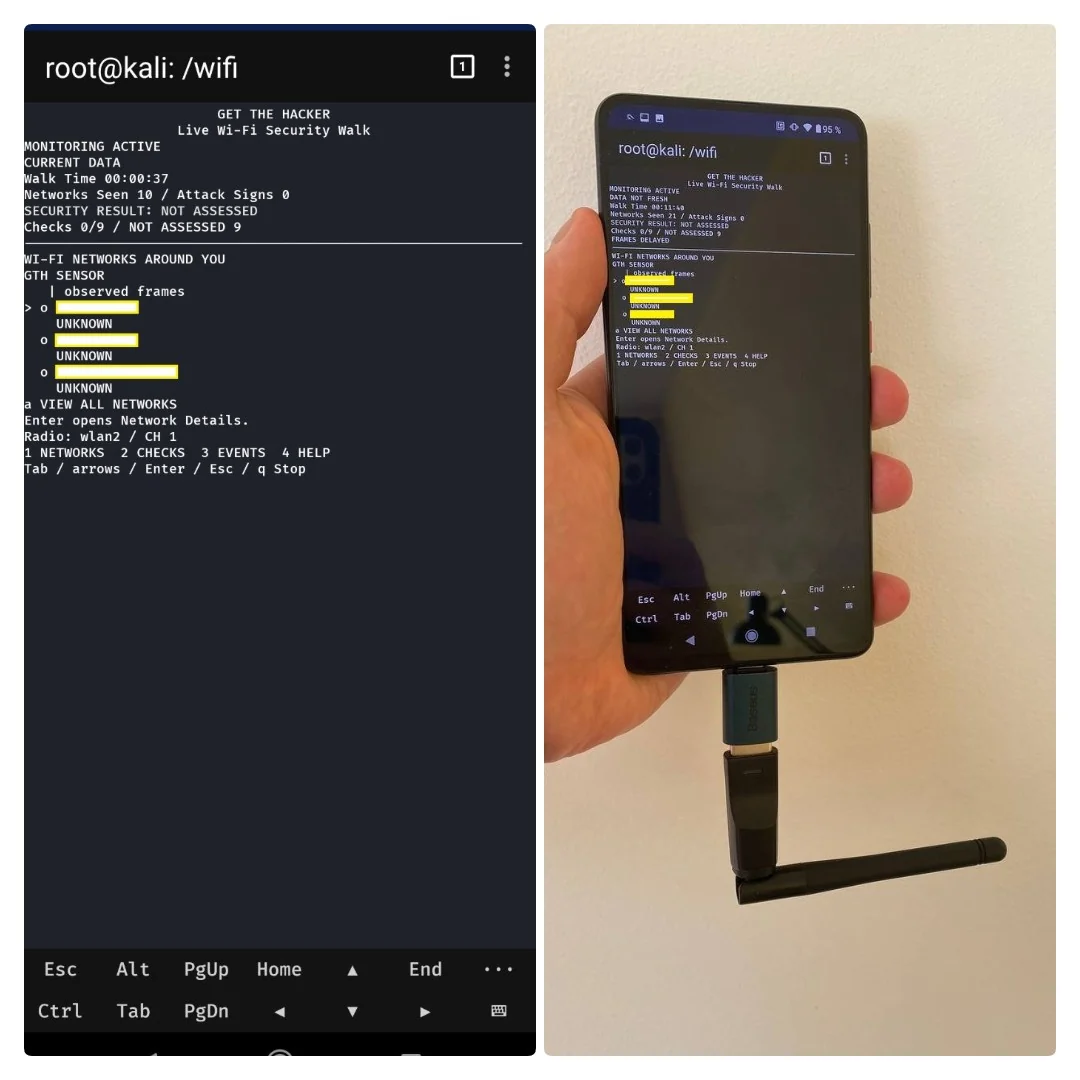
GTH ist ein passives Wi-Fi-WIDS von Aliaksandr Zasinets. Es prüft empfangene Frames auf Angriffsanzeichen. Es speichert Beweise. Lizenz: GPL-2.0-only.
GTH prüft Deauth-Bursts, AP-Richtlinienänderungen und Anzeichen für Evil Twin. Es prüft außerdem Recon, KARMA-Anzeichen, EAPOL-Versuche und wiederholte Ablehnungen. Normale Probe Requests und unbekannte APs sind keine Angriffe. Eine MAC-Adresse identifiziert keine Person.
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
Benötigt Python 3.11+, SQLite-Unterstützung und Bash.
Unter Linux oder Termux werden außerdem iw und ip benötigt.
Scapy 2.6.1 ist enthalten. Für die grundlegende Nutzung ist kein pip install erforderlich.
Raw Capture benötigt Root, einen unterstützten Treiber und den Monitor Mode.
Nach dem Kopieren den Skriptmodus setzen:
chmod +x gth.sh install.sh
bash install.sh einmal ausführen, um den Befehl gth.sh hinzuzufügen.
Es verwendet deinen Benutzer-bin-Ordner. Es werden keine Pakete installiert.
./gth.sh
Es sind keine Flags erforderlich. Ctrl+C stoppt Capture und speichert Berichte. Ein nicht verbundener wlan2 kann in den Monitor Mode wechseln, wenn der Treiber dies unterstützt. Ein geänderter Funkstatus wird beim Beenden wiederhergestellt. Ein verbundener Adapter wird nicht automatisch umgeschaltet. Managed wlan0 liefert den lokalen Link-Status. Es liefert kein Packet-WIDS. GTH prüft den aktuellen Kanal. Es wechselt nicht die Kanäle. GPS ist optional. Capture funktioniert auch ohne GPS-Fix.
| Ergebnis | Bedeutung |
|---|---|
| DETECTED | Gespeicherte Beweise entsprachen einer Angriffsindikator-Regel |
| NOT DETECTED | Kein Anzeichen entsprach den geprüften Regeln und Frames |
| NOT ASSESSED | Die Prüfung hat kein vollständiges Ergebnis |
Verwende 1 bis 4 für Networks, Checks, Events und Help. Verwende Pfeiltasten, Enter und Esc für Details. Öffne die lokale Dashboard-URL, die in Help angezeigt wird. Das AP-Diagramm ist schematisch. Es ist keine Standortkarte.
Linux speichert neue Sitzungen in reports/ in dieser App.
Android speichert Ergebnisse in /sdcard/Download/GTH/.
Berichte und Logs werden zur Laufzeit erstellt. Sie sind keine Quelldateien.
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
Demo erzeugt synthetische Frames im Speicher. Es sendet keine Funkframes. Replay benötigt Raw-Wi-Fi-PCAP-, PCAPNG- oder normalisierte JSONL-Eingabe. Sitzungslogs und Proof-Dateien zur Verifizierung zusammen aufbewahren.
Lies Installation, Android, Architecture, Detection, Reports und Limits. Siehe Third-party code für die Lizenzen des enthaltenen Quellcodes.






