
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-8381 — CVE-2024-8381: Ein Type-Confusion-Bug im SpiderMonkey-Interpreter. | Kitploit

Tools/GitHubGitHub/bjrjk/cve-2024-8381
SchwachstellenanalyseExploitationPapers & ForschungLernen & BildungBinary-Exploitation
GitHubbjrjk/cve-2024-8381

CVE-2024-8381

CVE-2024-8381: Ein Type-Confusion-Bug im SpiderMonkey-Interpreter.

Repository anzeigen
15421vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-8381

Ein Type-Confusion-Bug im SpiderMonkey-Interpreter.

Dieses Repository enthält Analysen in Markdown- und Folienform, einschließlich Root Cause, PoC und Exploit.

Leider ist der Exploit aufgrund der Natur dieses Bugs nur anwendbar, wenn ASLR deaktiviert ist.

Folien: Slides.pdf

Analyse: Analysis.md
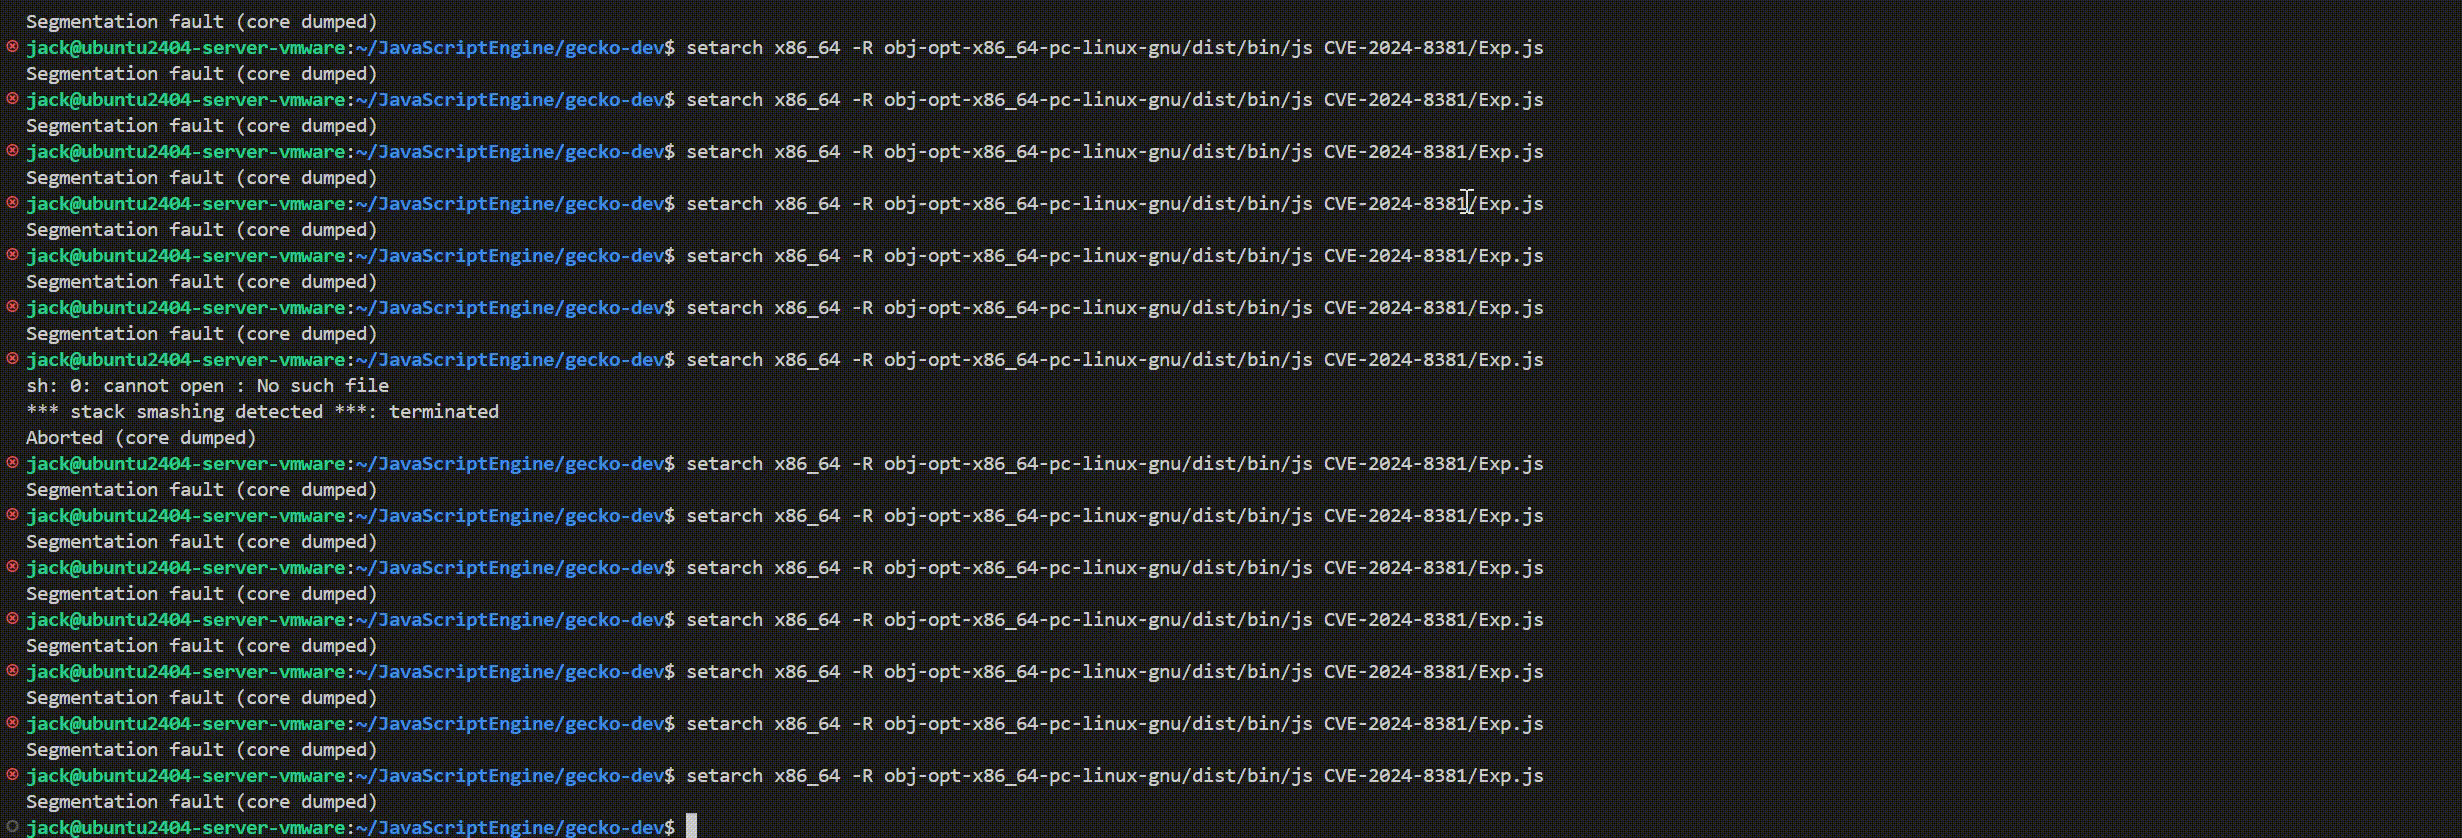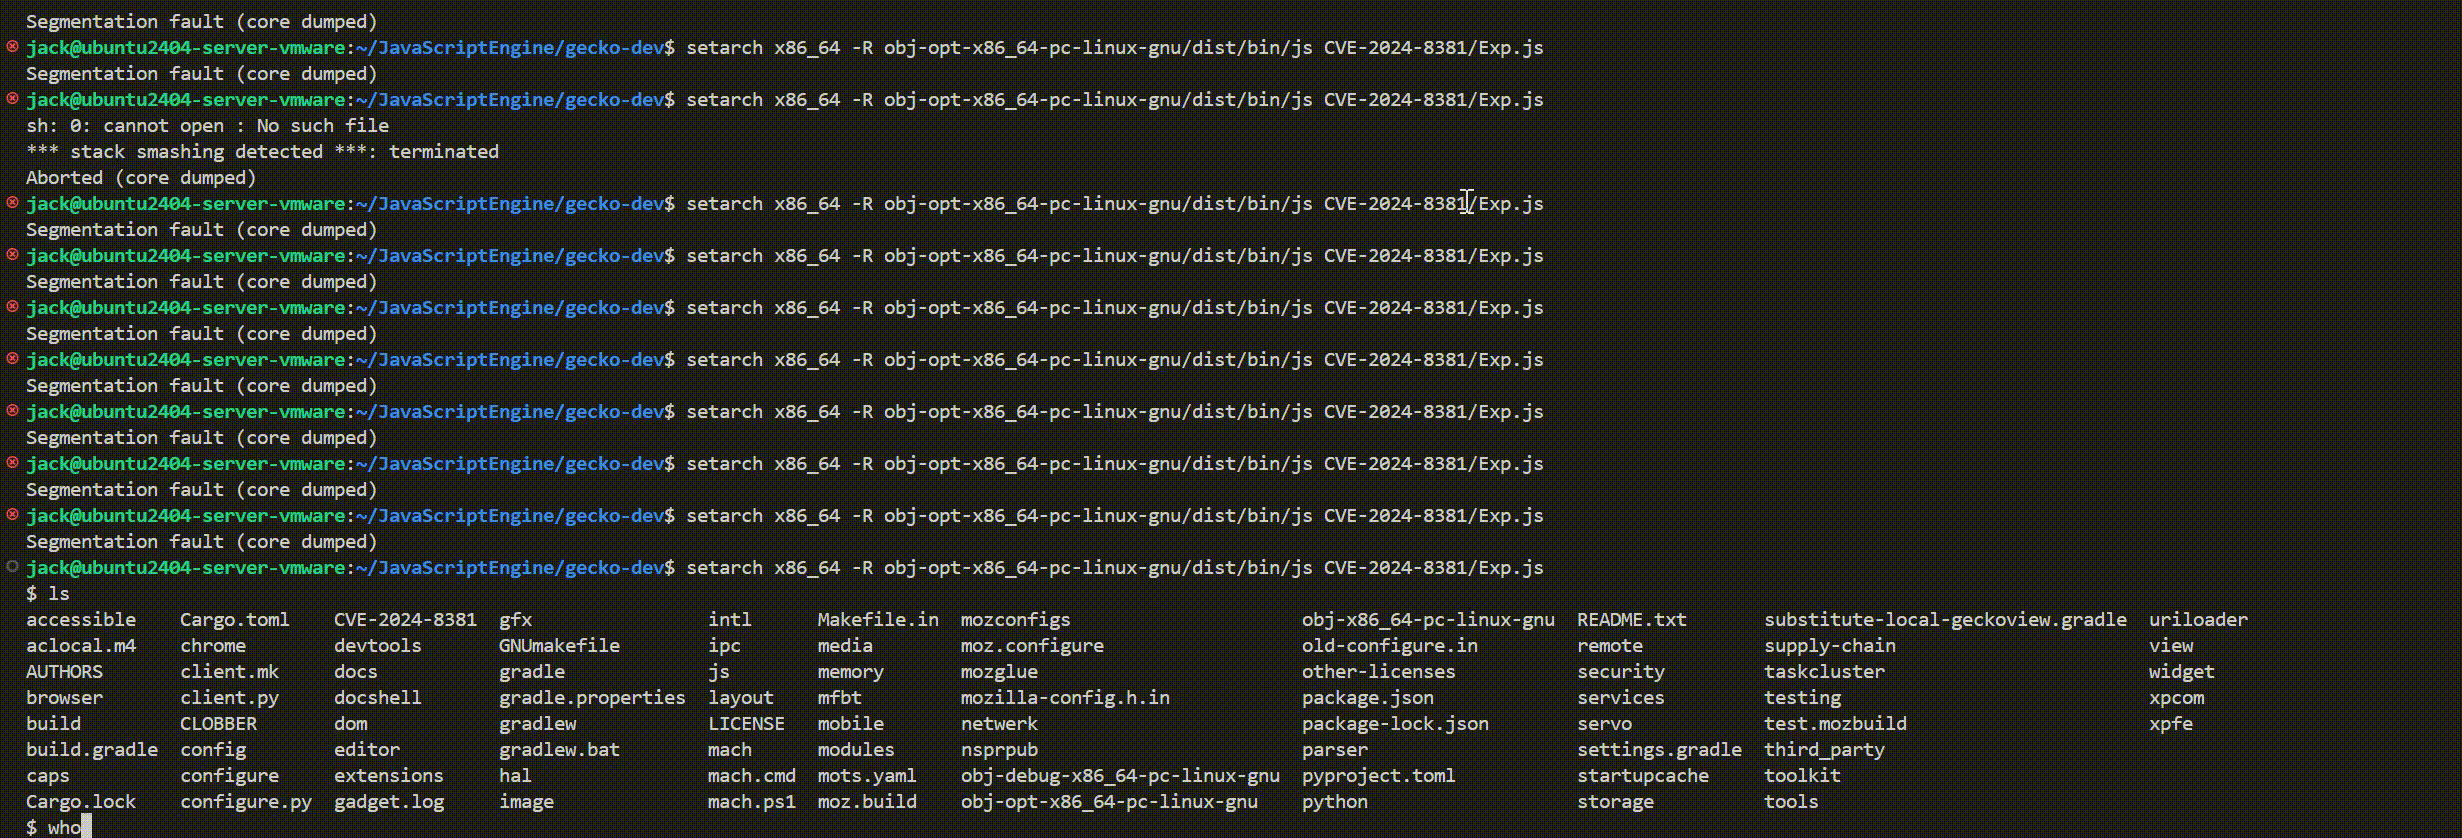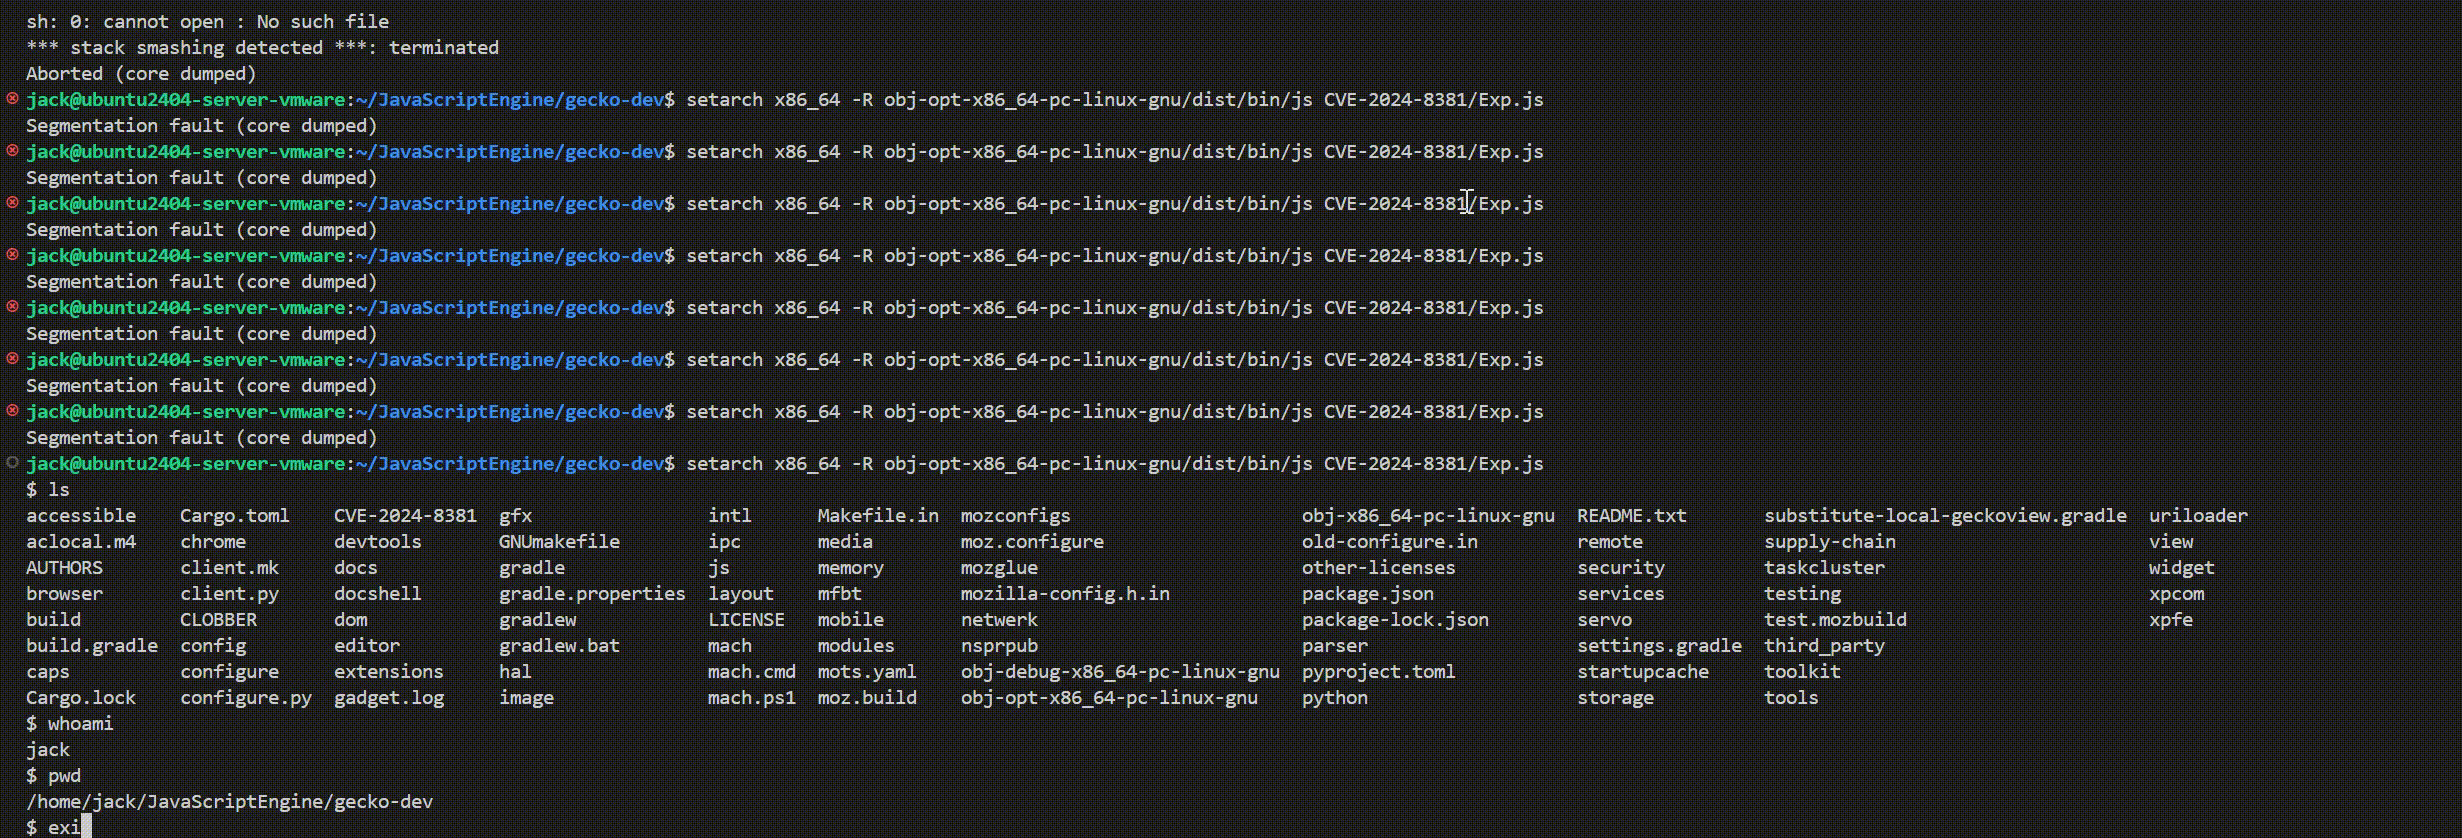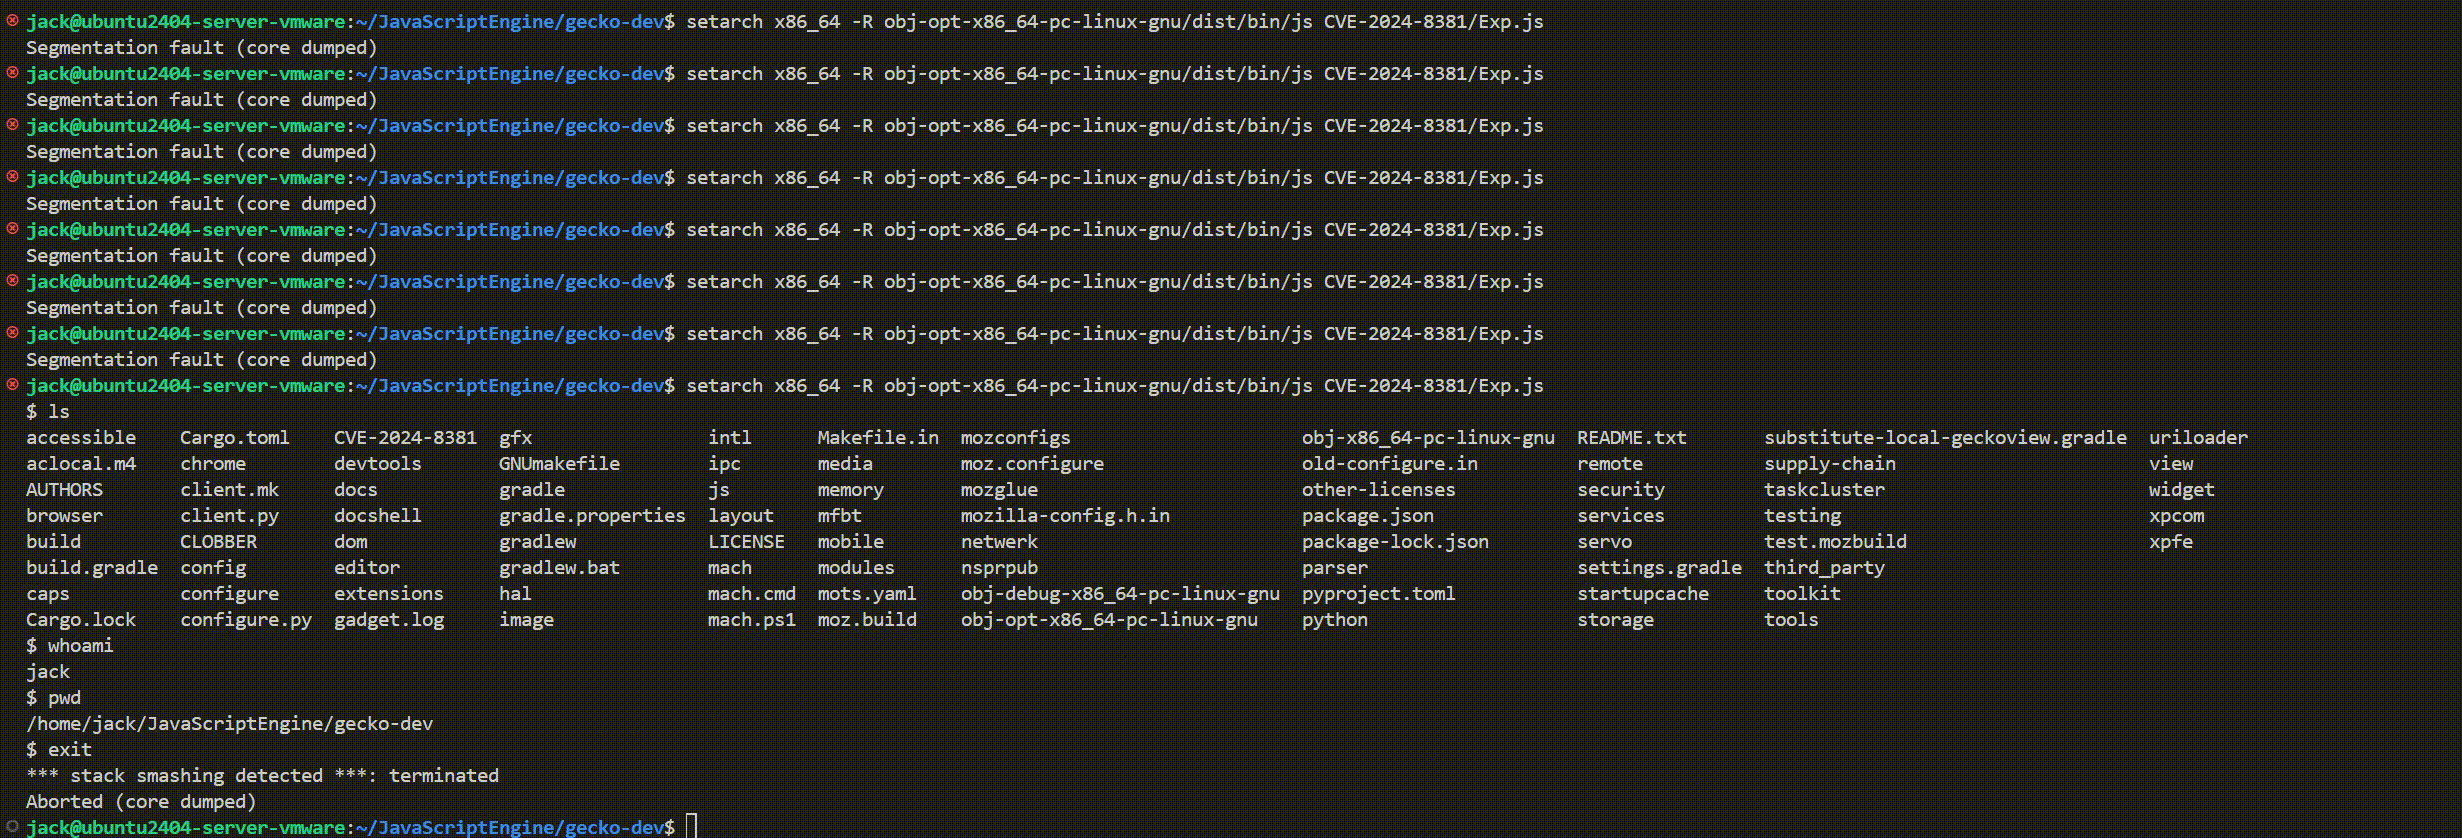
Demo

CVE-2024-8381-Tailored

Informationen zur Reproduktion

  • OS: Ubuntu 24.04
  • GLIBC: Ubuntu GLIBC 2.39-0ubuntu8.3
  • Clang: version 18.1.7 (taskcluster-EnF59hKVRyOsVdbwyVaiug), installiert durch ./mach bootstrap
  • Git-Commit: 198d5fc1bebaaf114197a529ebdd4b9601045719
  • PoC-Ausführungsbefehl: obj-debug-x86_64-pc-linux-gnu/dist/bin/js PoC.js
  • Exploit-Ausführungsbefehl: setarch x86_64 -R obj-opt-x86_64-pc-linux-gnu/dist/bin/js Exp.js
  • MOZConfig: Siehe mozconfigs/

Danksagung

  • Besonderer Dank an Nils Bars @nbars für das Finden des Bugs.

Referenzen

  1. https://www.cve.org/CVERecord?id=CVE-2024-8381
  2. https://github.com/mozilla/gecko-dev/commit/fab7e5c28e628ddc2b873a723838562c9b41205e
  3. https://github.com/mozilla/gecko-dev/commit/0ca509a3a7fbf4ff5d34cf25083a4427f3205549
  4. https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Statements/with
  5. https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Global_Objects/Symbol/unscopables

Haftungsausschluss

Dieses Repository dient ausschließlich zu Bildungszwecken und darf nicht für böswillige Aktivitäten verwendet werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




