
 berylliumsec/nebula
KI-gestützter Penetration-Testing-Assistent, der Reconnaissance, Schwachstellenanalyse und Notizen-Erstellung durch integrierte LLMs und CLI-Tool-Orchestrierung automatisiert.

Ein auf den Operator zugeschnittenes Cybersecurity-Harness
Zunächst möchte ich dem allmächtigen Gott danken, der die Quelle allen Wissens ist. Ohne Ihn wäre dies nicht möglich.
Verwende Nebula nur auf Systemen und Netzwerken, die dir gehören oder für deren Test du ausdrücklich autorisiert bist.
SKILL.md-Skills hinzu und wähle sie im Chat für Assistentenaufgaben aus.
Du weißt nicht, wie du anfangen sollst? Frag Butler. Wähle das Nebula-Logo in der Kopfzeile oder der mobilen Navigation und chatte dann oder starte Voice.
Mit einem konfigurierten Modell oder Harness kann Butler Fragen beantworten, die Chats und Ziele des ausgewählten Projekts überprüfen, Arbeit starten oder lenken sowie Einstellungen und Genehmigungen verwalten. Delegierte Arbeit wird getrennt von Hauptagenten angezeigt; um ein Kind umzuleiten, bitte Butler, seinen übergeordneten Agenten zu steuern.
Voice-Einrichtung: GPT-Live erfordert einen direkten OpenAI-API-Schlüssel. Füge in den Nebula-Einstellungen einen aktivierten OpenAI-Provider mit einem Schlüssel hinzu oder setze OPENAI_API_KEY auf dem Nebula-Host. Nebula behält den Schlüssel auf dem Host, um die Voice-Session zu starten; dein Gerät tauscht dann Audio mit OpenAI über WebRTC aus. Voice-Sessions verursachen OpenAI-API-Kosten. Butler kann Arbeit an ein Codex-Harness delegieren, aber der Codex-Zugang stellt keinen GPT-Live-Schlüssel bereit. Siehe OpenAIs GPT-Live-WebRTC-Einrichtung.
Voice pausiert standardmäßig nach 20 Sekunden Stille; ändere dieses Core-weite Timeout in den Butler-Einstellungen. Eine Pause beendet die kostenpflichtige GPT-Live-Session, und Resume Voice startet eine neue. Bereits übermittelte Butler-Arbeit wird in ihrem gespeicherten Chat fortgesetzt.
Illustratives Beispielprojekt. Dieses GIF ist stumm; Butler spricht in einer aktiven Voice-Session.
Wenn ein Ziel startet, beobachtet Butler dessen unterstützte Fortschrittsereignisse, auch wenn das Panel geschlossen ist. Das Projekt kann Watch-, Steer- oder bestimmte Delegate-Aktionen gewähren. GPT-Live hört zu und spricht im Voice-Modus; der Core-Butler führt die Tools aus, besitzt die gespeicherte Konversation und die Kontextkomprimierung und setzt die Überwachung fort, während Voice ausgeschaltet ist. Voice spricht noch keine unaufgeforderten Warnungen aus. Darüber hinaus prüft Butler relevanten Präzedenzfall, bevor er handelt, und führt ein dauerhaftes, selektives Gedächtnis nützlicher Präferenzen, Entscheidungen und Lehren über Projekte hinweg. Öffne Memory im Butler-Panel, wann immer du einen Eintrag überprüfen, bearbeiten oder löschen möchtest.
Ein frisches Core-Datenverzeichnis startet mit leerem Butler-Gedächtnis. Seine SQLite-Datensätze bleiben über App-Updates hinweg in diesem Datenverzeichnis erhalten, und der Chroma-Suchindex kann daraus neu aufgebaut werden.
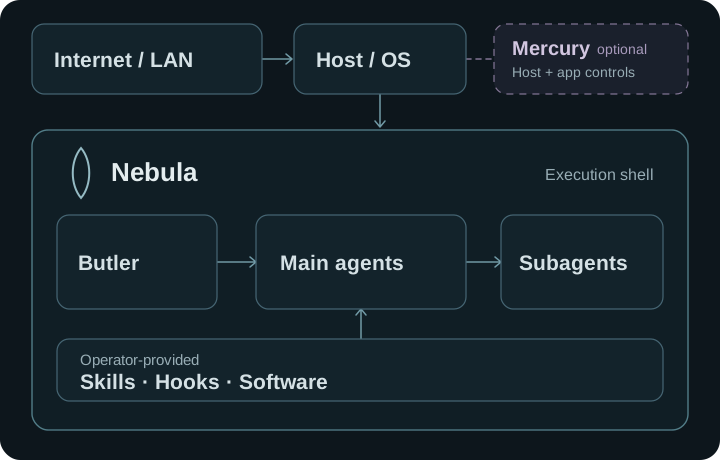
Verwenden Sie Codex oder Grok als Harnesses oder verbinden Sie Claude, OpenRouter, Ollama oder vLLM. Docker oder Podman treibt Kali und die Automatisierung im Container-Modus an; der Host-Modus nutzt nach ausdrücklicher Bestätigung das Dateisystem und Netzwerk des Hosts. Optional leitet OpenVPN den Container-Datenverkehr weiter, während Mercury bei Registrierung unabhängige Steuerungen hinzufügen kann.
Die Linux-x86_64-Vorschau ist über das signierte APT-Repository oder als DEB oder AppImage verfügbar. Sichern Sie Engagement-Daten vor dem Upgrade.
Installieren Sie Python 3.11–3.13, Poetry 2.1.3, Node.js 20 mit npm, Rust und die Tauri-Voraussetzungen und führen Sie dann aus:
git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
NEBULA_PROVIDER_CONCURRENCY=60 NEBULA_BACKGROUND_CONCURRENCY=58 npm --prefix ui run dev:desktop
Core verwendet standardmäßig 60 Provider-Slots und 58 Hintergrund-Slots. Explizite Umgebungs-
Überschreibungen haben Vorrang. Siehe .env.example für die Startkonfiguration.
Nach dem Start meldet das authentifizierte GET /api/v1/host-pressure die effektiven Limits
und die gespeicherten/effektiven Druckschwellenwerte, die unter Einstellungen → Einrichtung → Host-Druck angezeigt werden.
Für einen leichtgewichtigen Vollbild-Terminal-Client mit Live-Agentenfortschritt, direkten Chats, Skills, Zielen und Assistant-Steuerung siehe Headless Core und gekoppelter Terminal-Assistant.






