
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-47119 — Ein PoC für CVE-2023-47119 | Kitploit
Tools/GitHubGitHub/baadmaro/cve-2023-47119
SchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungLabs & Praxis
GitHubbaadmaro/cve-2023-47119

CVE-2023-47119

Ein PoC für CVE-2023-47119

Repository anzeigen
218vor 3 JahrenNoch nicht geprüft
Teilen

Inhaltsverzeichnis

  • CVE-2023-47119
  • Detaillierte Analyse
  • POC
  • Eskalation?
  • LAB-Einrichtung

CVE-2023-47119

Ein POC für CVE-2023-47119, eine Schwachstelle, die Discourse Versionen vor Version 3.1.3 des stable-Zweigs und Version 3.2.0.beta3 der beta- und tests-passed-Zweige betrifft. Einige Links können beim Rendern durch die Onebox-Engine beliebige HTML-Tags injizieren.

Detaillierte Analyse

Artikel : https://baadmaro.github.io/posts/Discourse-CVE-2023-47119-Building-a-CVE-POC-from-commits-changes/
POC

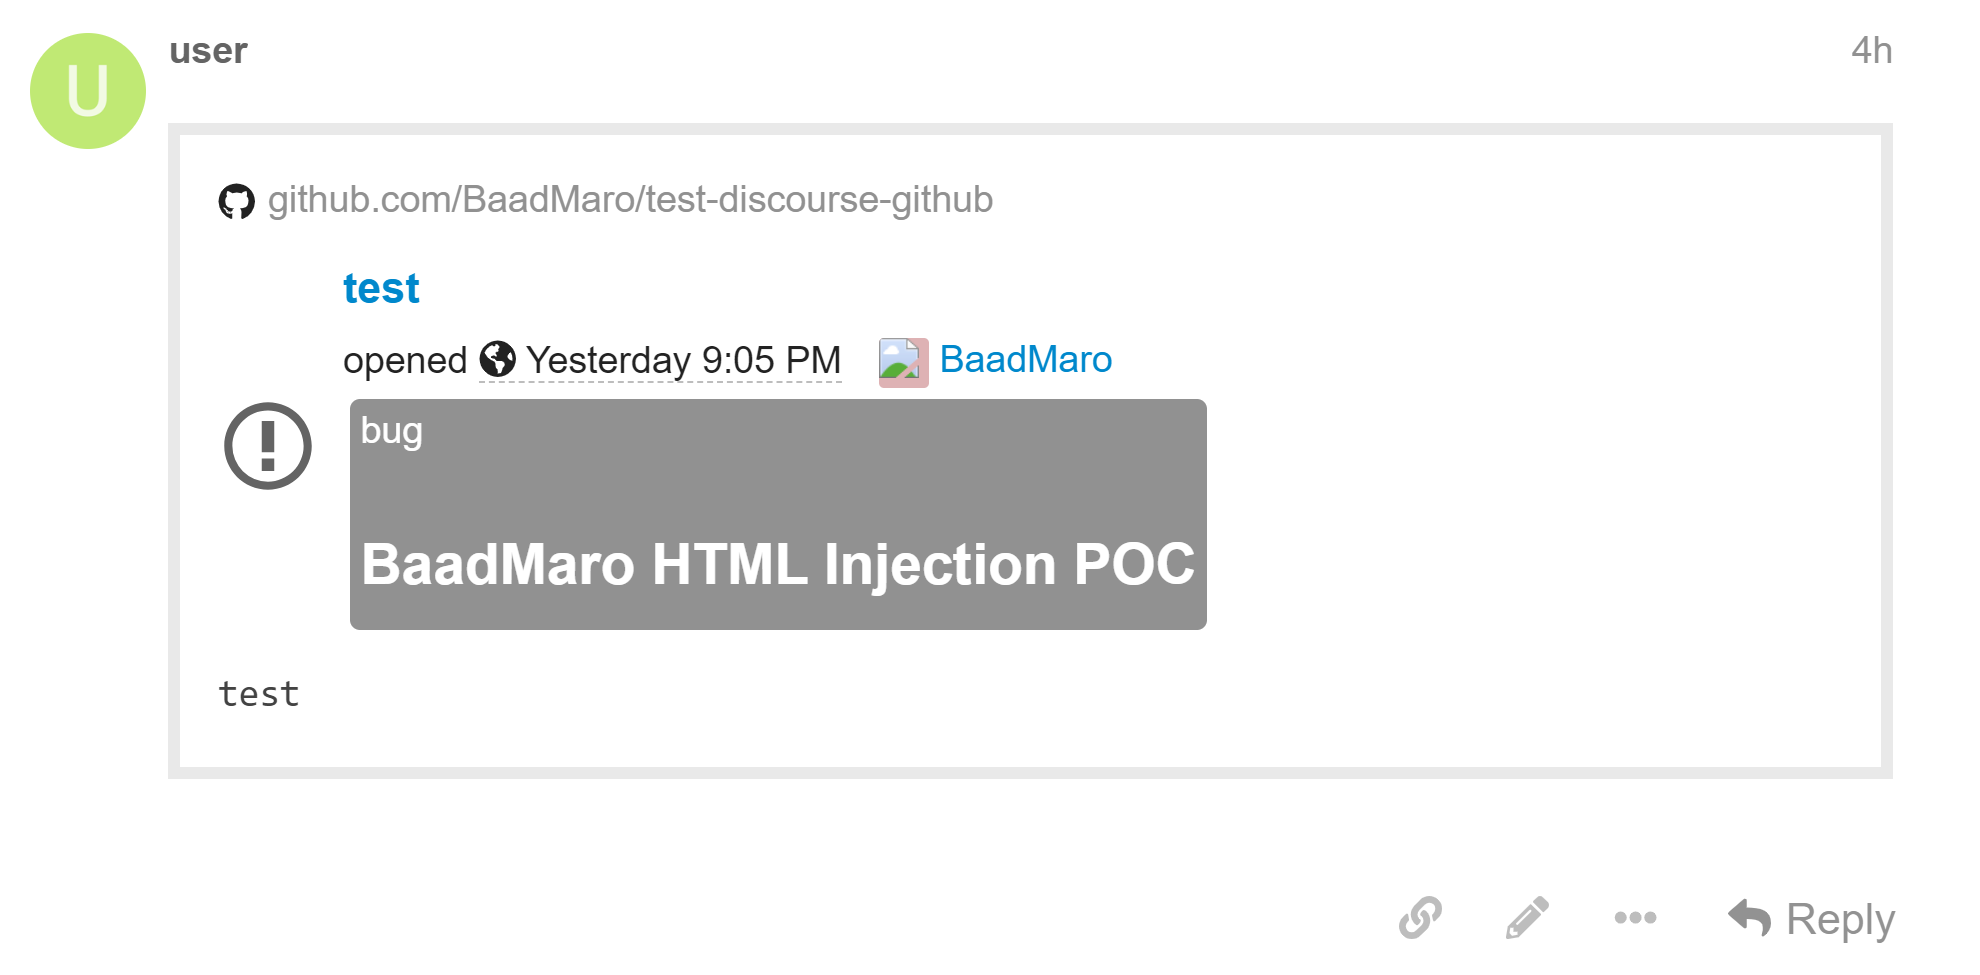
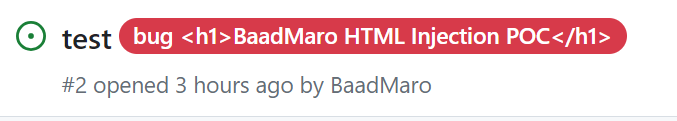
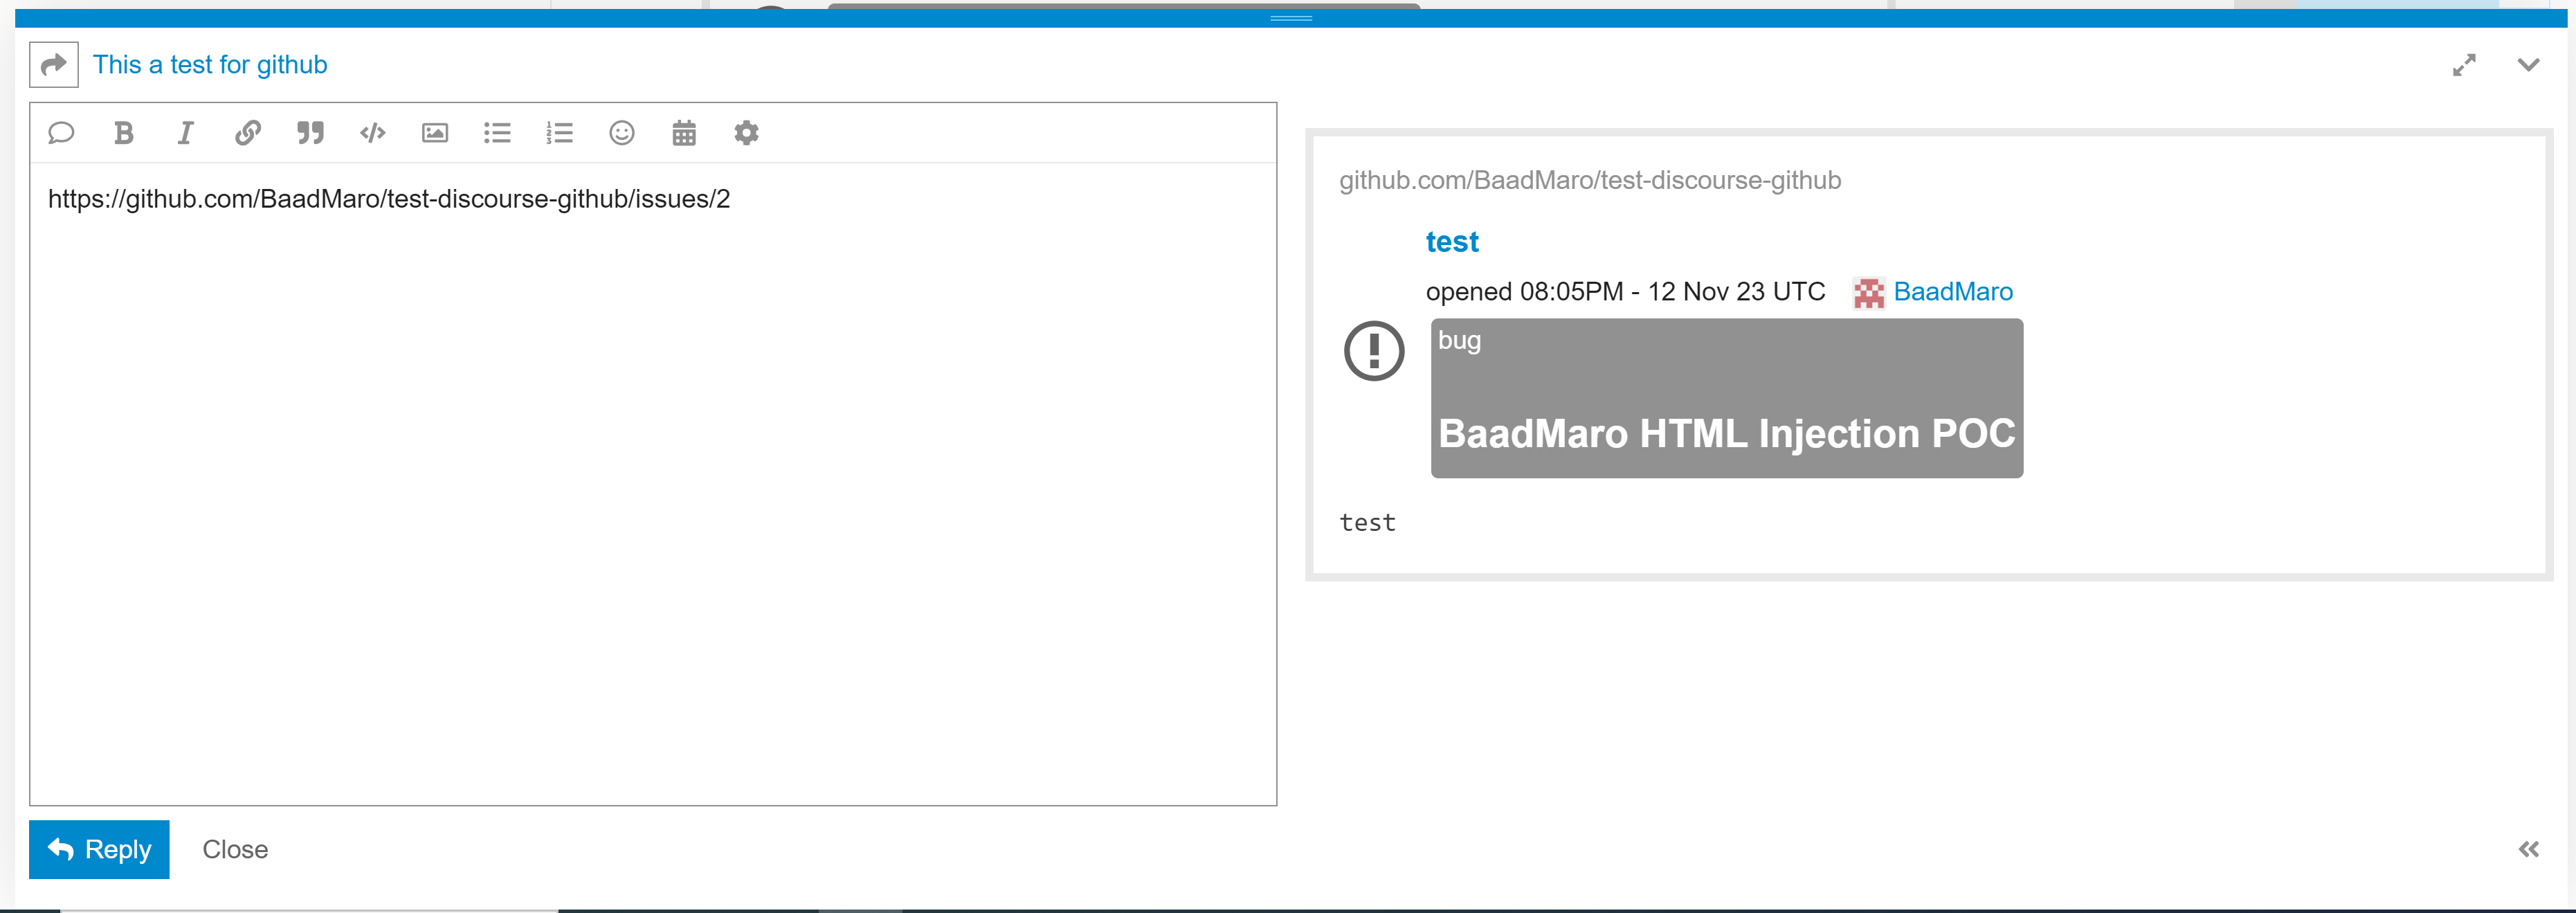
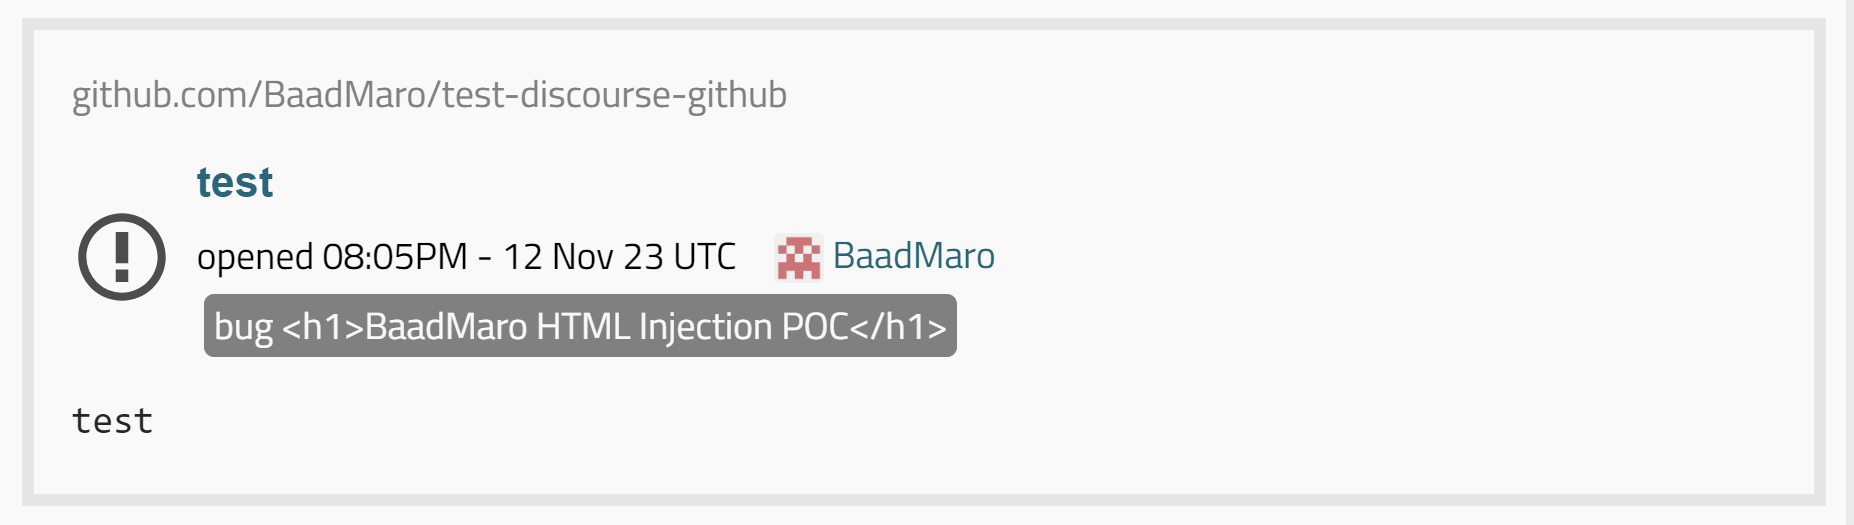
  • Payload : Ein Link zu einem GitHub-Issue mit einem Label, das eine HTML-Injektion im Namen enthält. Beispiel https://github.com/BaadMaro/test-discourse-github/issues/2

image

image

image

<span style="display:inline-block;margin-top:2px;background-color: #B8B8B8;padding: 2px;border-radius: 4px;color: #fff;margin-left: 3px;">
          bug <h1>BaadMaro HTML Injection POC</h1>
        </span>

In behobenen Versionen
image

Eskalation

Ein Bypass für die verwendeten XSS-Filter ist erforderlich https://github.com/discourse/discourse/security#xss

LAB-Einrichtung

Um Discourse 3.1.3, eine verwundbare Version, aufzubauen, habe ich die Docker-Compose-Datei von Bitnami verwendet https://hub.docker.com/r/bitnami/discourse/

  • docker-compose.yml : https://raw.githubusercontent.com/bitnami/containers/main/bitnami/discourse/docker-compose.yml
  • Ändern Sie die beiden Image-Tags auf 3.1.3 oder eine andere verwundbare Version docker.io/bitnami/discourse:3.1.3
  • Ändern Sie den Host auf Ihr bevorzugtes Setup, z. B. 0.0.0.0 oder die IP-Adresse Ihres internen Netzwerks DISCOURSE_HOST=0.0.0.0
  • Sie können auch den Port 80 ändern
  • Nach dem Ändern der Datei führen Sie docker-compose up -d aus
  • Nach wenigen Minuten können Sie den Discourse-Webserver unter Ihrem Host-Port 80 sehen
  • Standard-Anmeldung der App user:bitnami123

Sie können auch den offiziellen Docker verwenden https://github.com/discourse/discourse_docker

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →