Ein All-in-One-Hacking-Tool zur Fernübernahme von Android-Geräten.
<div align="center"> # PhoneSploit Pro Das Schweizer Taschenmesser für Android. Ein All-in-One-Hacking-Tool, geschrieben in `Python`, um Android-Geräte mithilfe von `ADB`, `scrcpy`, `Nmap` und `Metasploit-Framework` remote zu übernehmen.     </div> ## Inhaltsverzeichnis - [Überblick](#overview) - [Screenshots](#screenshots) - [Funktionen](#features) - [Voraussetzungen](#requirements) - [Erste Schritte](#getting-started) - [Abhängigkeiten installieren](#installing-dependencies) - [Tutorial zur Geräteeinrichtung](#device-setup-tutorial) - [Kompatibilität](#compatibility) - [Tools manuell installieren](#installing-tools-manually) - [Haftungsausschluss](#disclaimer) - [Entwickler](#developer) - [Support](#support) - [Namensnennung](#attribution) --- ## Überblick #### Übernimm das Gerät. Auf jede Art, die zählt. Verbinde dich über USB oder Wi‑Fi, dann steuere das Gerät, extrahiere Daten, streame Kamera und Mikrofon, verwalte Apps und automatisiere eine vollständige **Metasploit**-Kompromittierung – alles über ein einziges Menü. Du musst keine Befehle und Argumente mehr auswendig lernen, PhoneSploit Pro erledigt das für dich. Wähle eine Nummer und führe sie aus. --- ## Screenshots 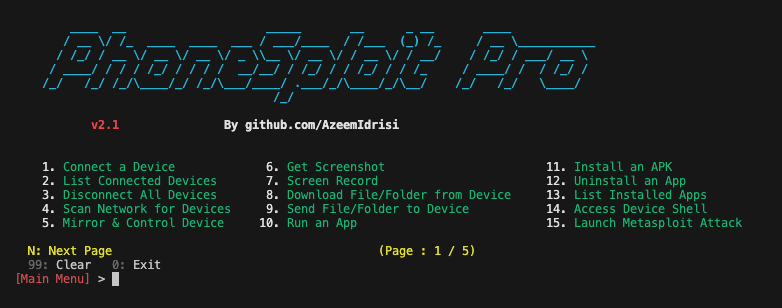 --- ## Funktionen | Funktion | Beschreibung | | ---------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **Gerät verbinden** | Verbinde dich remote über ADB mit einem Gerät. | | **Verbundene Geräte auflisten** | Zeige alle Geräte an, die derzeit mit ADB verbunden sind. | | **Alle Geräte trennen** | Trenne jede ADB-Sitzung. | | **Multi-Geräte-Auswahl** | Wenn mehrere ADB-Geräte verbunden sind (USB oder Netzwerk), wähle aus, welches Gerät für die Sitzung verwendet werden soll (`ANDROID_SERIAL`). | | **ADB-Server stoppen** | Stoppe den ADB-Serverprozess. | | **ADB-Server neu starten** | Starte den ADB-Serverprozess neu. | | **Auf Geräte-Shell zugreifen** | Öffne eine interaktive Shell auf dem verbundenen Gerät. | | **Keycodes** | Sende Keycodes, um das Gerät remote zu steuern. | | **Gerät entsperren** | Schalte den Bildschirm ein, wische nach oben und gib bei Bedarf ein Passwort ein. | | **Gerät sperren** | Sperre das Gerät. | | **Neustart / Reboot** | Starte das Gerät neu oder reboote es in `System`, `Recovery`, `Bootloader` oder `Fastboot`. | | **Ausschalten** | Schalte das Zielgerät aus. | | **Screenshot** | Erstelle einen Screenshot und ziehe ihn automatisch auf den Computer. | | **Bildschirmaufnahme** | Zeichne den Bildschirm des Zielgeräts für eine festgelegte Zeit auf und ziehe die Aufnahme automatisch auf den Computer. | | **Anonymer Screenshot / Bildschirmaufnahme** | Erstelle Screenshots oder Bildschirmaufnahmen und entferne die Datei anschließend vom Zielgerät. | | **Spiegeln und steuern** | Spiegele den Bildschirm und steuere das Zielgerät. | | **Dateien und Ordner auflisten** | Liste alle Dateien und Ordner auf dem Zielgerät auf. | | **Vom Gerät herunterladen** | Lade eine Datei oder einen Ordner vom Zielgerät herunter. | | **An Gerät senden** | Sende eine Datei oder einen Ordner vom Computer an das Zielgerät. | | **WhatsApp-Daten kopieren** | Kopiere alle WhatsApp-Daten auf den Computer. | | **Screenshots kopieren** | Kopiere alle Screenshots auf den Computer. | | **Kamerafotos kopieren** | Kopiere alle Kamerafotos auf den Computer. | | **Kamera live** | Streame Live-Video von der vorderen oder hinteren Kamera auf dem Zielgerät. | | **SMS auslesen** | Exportiere alle SMS vom Gerät auf den Computer. | | **Kontakte auslesen** | Exportiere alle Kontakte vom Gerät auf den Computer. | | **Anruflisten auslesen** | Exportiere alle Anruflisten vom Gerät auf den Computer. | | **App ausführen** | Starte eine Anwendung auf dem Gerät. | | **APK installieren** | Installiere eine APK vom Computer auf dem Zielgerät. | | **Split-APKs installieren** | Installiere Apps, die als mehrere APK-Splits ausgeliefert werden (z. B. Split-Bundles). | | **App deinstallieren** | Entferne eine installierte Anwendung. | | **Installierte Apps auflisten** | Liste alle auf dem Zielgerät installierten Apps auf. | | **APK extrahieren** | Extrahiere die APK aus einer installierten App. | | **App zwangsweise stoppen** | Stoppe eine laufende Anwendung zwangsweise. | | **App-Daten löschen** | Lösche Speicher/Daten für eine ausgewählte App (Werksreset für diese App). | | **App neu starten** | Starte eine Anwendung neu (zwangsweise stoppen, dann neu starten). | | **Berechtigung erteilen / entziehen** | Erteile oder entziehe einer App eine Laufzeitberechtigung. | | **Link öffnen** | Öffne eine URL auf dem Zielgerät. | | **Foto anzeigen** | Zeige ein Bild oder Foto auf dem Zielgerät an. | | **Audio abspielen** | Spiele eine Audiodatei auf dem Zielgerät ab. | | **Video abspielen** | Spiele ein Video auf dem Zielgerät ab. | | **SMS senden** | Sende SMS-Nachrichten über das Zielgerät. | | **Geräteinformationen** | Lies Build, Modell, Chipsatz, Patch-Level, Verschlüsselung und Identifikatoren aus (IMEI, wenn zugänglich, Seriennummer, Boot-Seriennummer, Android-ID). | | **Konten auf dem Gerät** | Liste Kontotypen und -namen aus `dumpsys account` auf (keine Tokens). | | **SIM- / Betreiberinformationen** | SIM- und registrierte Netzbetreiber-Eigenschaften mit Offline-MCC-MNC-Lookup, wenn verfügbar. | | **Bluetooth-Geräte** | Parse Bluetooth-Dump für gekoppelte/kürzlich verwendete Geräte mit Offline-MAC-Hersteller-Lookup (OUI). | | **Batterieinformationen** | Lies Batteriestatus und zugehörige Details aus. | | **Mikrofon-Audio aufnehmen** | Nehme Audio über das Mikrofon auf. | | **Mikrofon-Audio streamen** | Streame Live-Mikrofon-Audio. | | **Geräte-Audio aufnehmen** | Nehme internes Geräte-Audio auf. | | **Geräte-Audio streamen** | Streame Live-Geräte-Audio. | | **Gerät vollständig hacken** | Geführter Metasploit-Ablauf mit Vorabprüfungen (Gerät, Metasploit, Payload-Status, LPORT); wähle **LHOST** aus lokalen Schnittstellen oder gib eine benutzerdefinierte IP ein; optional **Wiederverwendung** eines installierten Payloads oder Neuerstellung; schrittweiser Fortschritt, während `msfvenom` die APK erstellt, ADB sie installiert und startet und **Metasploit-Framework** einen `meterpreter`-Handler öffnet; optionales **Deinstallieren** des Payloads nach Abschluss. | | **LAN-Netzwerkscan** | Entdecke Hosts im lokalen Netzwerk, um eine Ziel-IP-Adresse zu finden; prüfe TCP-Ports `5555` und `5554` mit Diensterkennung und zeige ADB-bezogene Fingerabdrücke und Hinweise auf wahrscheinliche Android-/ADB-Ziele an. | | **TCP-Portweiterleitung** | Leite TCP-Portweiterleitungsregeln über ADB weiter, kehre sie um, liste sie auf, entferne sie oder entferne alle. | | **Logcat-Ausschnitt speichern** | Erfasse einen Ausschnitt der `logcat`-Ausgabe und speichere ihn in einer Datei auf dem Computer. | | **Live-Logcat-Stream** | Streame `logcat` live vom Gerät. | | **Netzwerk-Snapshot** | Zeige einen Snapshot der Netzwerkschnittstellen und Konnektivität auf dem Gerät an. | | **Entwicklereinstellungen** | Öffne den systemweiten Bildschirm **Entwickleroptionen** auf dem Gerät. | | **Locale auslesen** | Lies Locale- und Spracheinstellungen vom Gerät aus. | | **Bildschirm bleibt an** | Setze `svc power stayon` (über USB an bleiben, immer an bleiben oder An-bleiben deaktivieren). | | **Wi‑Fi-Status-Dump** | Dumpe detaillierten Wi‑Fi-Status vom Gerät; Zusammenfassungszeilen annotieren MAC/BSSID mit Offline-Hersteller (OUI). | | **WLAN-IP-Info** | Zeige WLAN-IP-Adressierungsinformationen an und annotiere die Schnittstellen-MAC mit Offline-Hersteller (OUI). | | **Wi‑Fi-Funk umschalten** | Schalte das Wi‑Fi-Funkmodul ein oder aus. | | **Ping-Konnektivität** | Führe Ping-Prüfungen gegen einen Host durch, um die Konnektivität zu testen. | | **Gespeicherte Wi‑Fi-Netzwerke** | Liste gespeicherte Wi‑Fi-Netzwerke auf, die dem Gerät bekannt sind. | | **Root-Heuristiken** | Heuristische Prüfungen auf häufige Anzeichen von Root-Zugriff. | --- [Read more](https://github.com/azeemidrisi/phonesploit-pro)









