
 ashrafzaryouh/cve-2026-32475
Beratungsdokumentation für CVE-2026-32475, eine kritische uneingeschränkte Datei-Upload-Schwachstelle (CWE-434) in Elementor Pro, die zu RCE führt, mit Hinweisen zur Erkennung und Schritten zur Risikominderung.

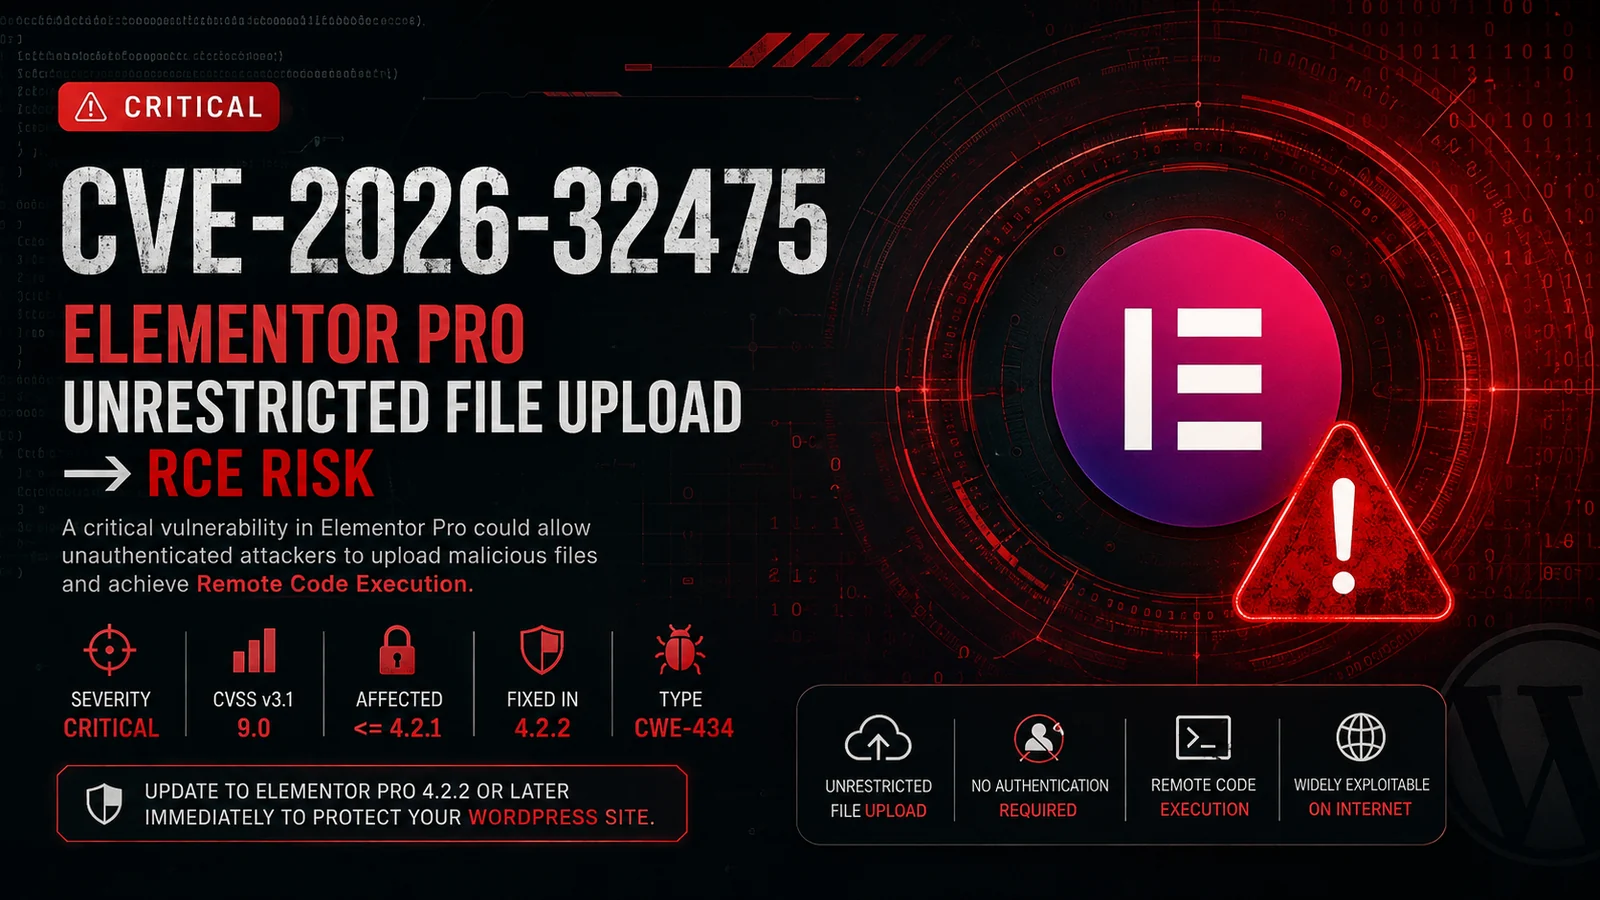

Kritische Schwachstelle für unbeschränkten Datei-Upload in Elementor Pro
Kann potenziell zu Remote Code Execution (RCE) führen
CVE-2026-32475 ist eine kritische Sicherheitslücke, die Elementor Pro betrifft, ein weit verbreitetes WordPress-Seitenbaukasten-Plugin.
Die Schwachstelle betrifft unzureichende Einschränkungen bei Datei-Uploads, wodurch ein Angreifer potenziell einen gefährlichen Dateityp hochladen kann, der anschließend vom Server verarbeitet werden kann.
Unter anfälligen Konfigurationen kann eine erfolgreiche Ausnutzung zu Remote Code Execution (RCE) mit den Rechten des zugrunde liegenden WordPress/PHP-Prozesses führen.
Sicherheitshinweis: Diese Dokumentation beschreibt die Schwachstelle und ihre Auswirkungen für defensive Forschung und autorisierte Sicherheitstests. Es ist keine weaponisierte Exploit-Payload enthalten.
| Eigenschaft | Details |
|---|---|
| CVE | CVE-2026-32475 |
| Produkt | Elementor Pro |
| Plattform | WordPress |
| Schwachstellentyp | Unbeschränkter Upload einer Datei mit gefährlichem Typ |
| CWE | CWE-434 |
| Schweregrad | 🔴 Kritisch |
| CVSS | 9.0 |
| Betroffene Versionen | <= 4.2.1 |
| Behobene Version | 4.2.2 |
| Potenzieller Impact | Remote Code Execution |
Die Schwachstelle hängt damit zusammen, wie Elementor Pro hochgeladene Dateien validiert und anschließend verarbeitet.
Eine Diskrepanz zwischen der Validierungsphase und der Dateiverarbeitungsphase kann es ermöglichen, dass speziell gestaltete Multipart-Upload-Daten die erwarteten Einschränkungen umgehen.
Konzeptionell:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
Das Sicherheitsproblem ergibt sich daher aus inkonsistenten Annahmen zwischen dem, was die Validierungsschicht als sicher betrachtet, und dem, was die Verarbeitungsschicht letztlich verarbeitet.
Eine erfolgreiche Ausnutzung gegen eine anfällige Installation könnte es einem Angreifer potenziell ermöglichen:
Die tatsächlichen Auswirkungen hängen stark von den Berechtigungen des WordPress/PHP-Prozesses und der Serverkonfiguration ab.
Die Schwachstelle steht im Zusammenhang mit der Datei-Upload-Funktionalität, die von Elementor Pro bereitgestellt wird.
Eine vereinfachte Angriffskette lässt sich wie folgt darstellen:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ Die Ausnutzung sollte nur gegen Systeme durchgeführt werden, die Ihnen gehören oder für die Sie eine ausdrückliche Testgenehmigung haben.
Die primäre Behebung besteht darin, ein Upgrade durchzuführen:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
Über die WordPress-Verwaltungsoberfläche:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
Bei potenziell exponierten Installationen untersuchen Sie:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
Achten Sie auf ungewöhnliche Multipart-Upload-Anfragen und unerwartete Dateien, die in von WordPress kontrollierten Verzeichnissen auftauchen.
Sicherheitsteams können auf Folgendes achten:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
Weitere Indikatoren können sein:
Bei autorisierten Tests sollte eine sichere Bewertung darauf abzielen, festzustellen, ob das Ziel eine betroffene Version ausführt, anstatt ausführbare Payloads bereitzustellen.
Beispiel für eine Inventarprüfung:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| Risiko | Einstufung |
|---|---|
| Vertraulichkeit | 🔴 Hoch |
| Integrität | 🔴 Hoch |
| Verfügbarkeit | 🟠 Hoch |
| Ausnutzbarkeit | 🔴 Hoch |
| Gesamtschweregrad | 🔴 Kritisch |
Für Organisationen, die WordPress betreiben:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2Dieses Repository ist für defensive Sicherheitsforschung, Schwachstellenanalyse, Schulung und autorisierte Penetrationstests gedacht.
Verwenden Sie Schwachstellenforschung oder Testtechniken nicht gegen Systeme ohne ausdrückliche Genehmigung.






