

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-25089
DefensivwerkzeugeSchwachstellenanalyseExploitationWebanwendungs-ExploitationBedrohungsanalyseIncident Response
GitHubashrafzaryouh/cve-2026-25089

CVE-2026-25089

Teilen

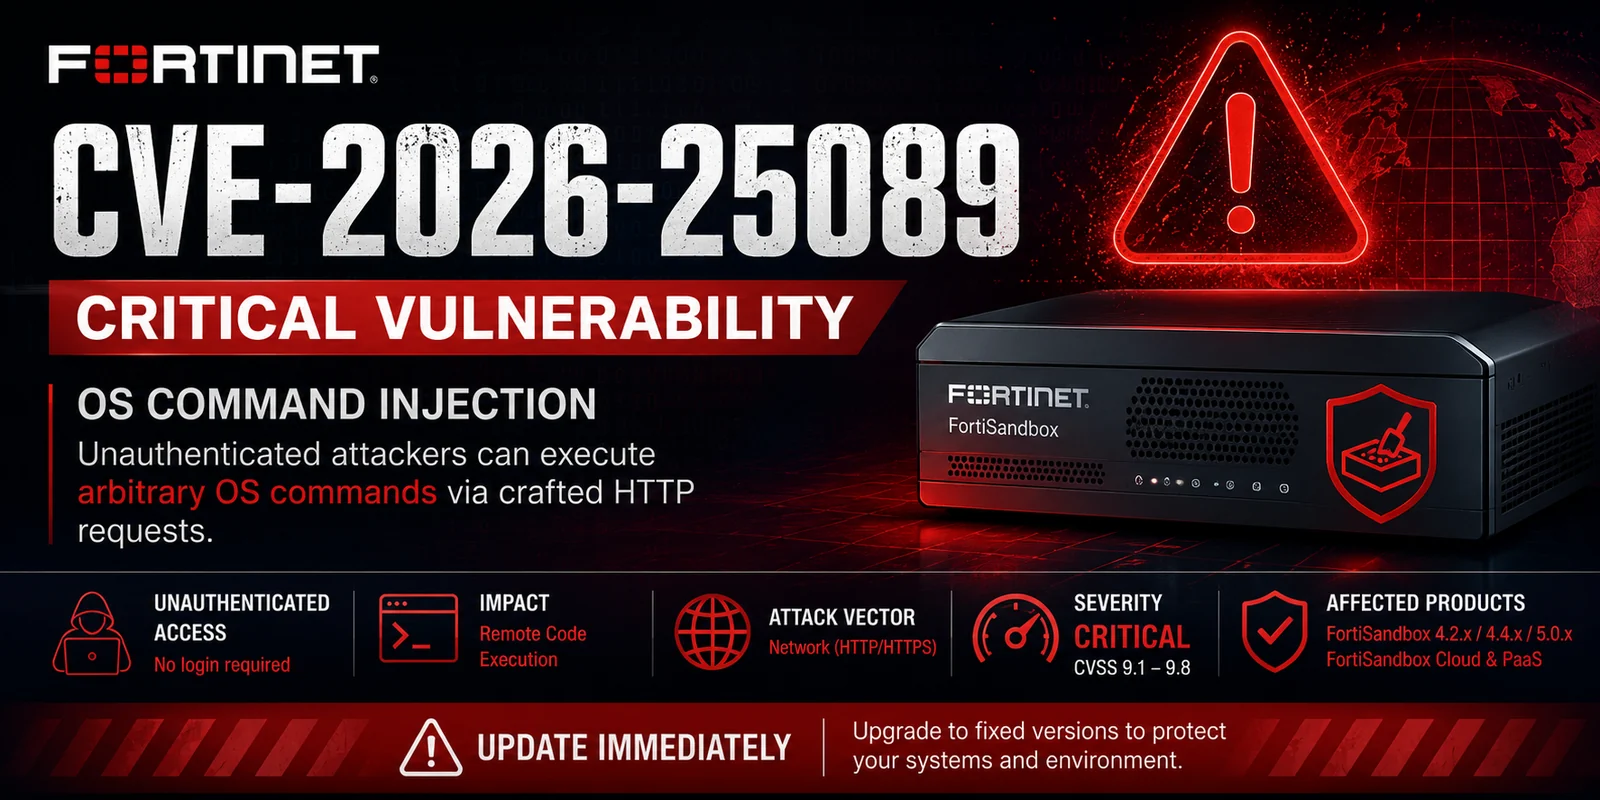
Hinweis zu CVE-2026-25089, einer kritischen nicht authentifizierten OS-Befehlsinjektion in Fortinet FortiSandbox, mit betroffenen Versionen, CVSS, Erkennung und Gegenmaßnahmen.

Repository anzeigen
3vor 5 MonatenNoch nicht geprüft

🚨 CVE-2026-25089 - Kritische OS-Befehlsinjektion in FortiSandbox

ChatGPT Image Jun 12, 2026, 07_41_34 PM

Severity CVSS Attack Vector Authentication


📖 Überblick

CVE-2026-25089 ist eine kritische Schwachstelle für OS-Befehlsinjektion (CWE-78), die mehrere Fortinet FortiSandbox-Deployments betrifft.

Ein nicht authentifizierter Angreifer aus der Ferne kann diese Schwachstelle ausnutzen, indem er speziell präparierte HTTP-Anfragen sendet, was zur Ausführung beliebiger Befehle auf dem zugrunde liegenden Betriebssystem führt.

⚠️ Eine erfolgreiche Ausnutzung kann zur vollständigen Kompromittierung der Appliance und zur Remote-Codeausführung (RCE) führen.


🎯 Details zur Schwachstelle

FeldWert
CVECVE-2026-25089
SchweregradKritisch
CWECWE-78
AngriffstypOS-Befehlsinjektion
AuthentifizierungNicht erforderlich
BenutzerinteraktionKeine
AuswirkungRemote-Codeausführung
AusnutzbarkeitAus der Ferne
HerstellerFortinet

🔥 Technische Auswirkung

Ein Angreifer kann:

  • Beliebige Systembefehle ausführen
  • Remote-Shell-Zugriff erlangen
  • FortiSandbox-Appliances kompromittieren
  • Auf sensible Analysedaten zugreifen
  • Sich in interne Umgebungen ausbreiten
  • Persistenzmechanismen einrichten

🖥️ Betroffene Produkte

ProduktAnfällige Versionen
FortiSandbox5.0.0 – 5.0.5
FortiSandbox4.4.0 – 4.4.8
FortiSandbox4.2.x
FortiSandbox Cloud5.0.4 – 5.0.5
FortiSandbox PaaS5.0.4 – 5.0.5

✅ Behobene Versionen

ProduktGepatchte Version
FortiSandbox5.0.6
FortiSandbox4.4.9
FortiSandbox Cloud5.0.6
FortiSandbox PaaS5.0.6

📊 CVSS-Aufschlüsselung

CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

Metriken

MetrikWert
AngriffsvektorNetzwerk
AngriffskomplexitätNiedrig
Erforderliche PrivilegienKeine
BenutzerinteraktionKeine
VertraulichkeitHoch
IntegritätHoch
VerfügbarkeitHoch

⚔️ Angriffsszenario

Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise

🔍 Erkennungsmöglichkeiten

Überwachen Sie auf:

  • Unerwartete HTTP-Anfragen
  • Verdächtige Befehlsausführung
  • Ungewöhnliche ausgehende Verbindungen
  • Reverse-Shell-Aktivitäten
  • Unautorisierte administrative Aktionen
  • Anomalien bei der Prozesserzeugung

🛡️ Gegenmaßnahmen

Sofortige Maßnahmen

  • Upgrade auf gepatchte Versionen
  • Einschränkung der Exposition der Management-Schnittstelle
  • Zugriffsbeschränkung mittels ACLs
  • Aktivierung der Netzwerküberwachung
  • Überprüfung der Appliance-Protokolle
  • Durchführung von Threat Hunting

Langfristige Maßnahmen

  • Segmentierung der Management-Netzwerke
  • Durchsetzung einer ausschließlich VPN-basierten Administration
  • Implementierung von IDS/IPS-Abdeckung
  • Aufrechterhaltung von Schwachstellenmanagement-Prozessen

📚 Referenzen

  • Fortinet Security Advisory
  • NIST NVD Entry
  • MITRE CVE Database

⚠️ Haftungsausschluss

Dieses Repository ist vorgesehen für:

  • Sicherheitsbewusstsein
  • Schwachstellenverfolgung
  • Defensive Forschung
  • Vorbereitung auf die Reaktion auf Sicherheitsvorfälle

Die bereitgestellten Informationen dürfen nur in autorisierten und legalen Umgebungen verwendet werden.


🚨 Sofort patchen — Internetexponierte FortiSandbox-Systeme haben hohe Priorität

CVE-2026-25089

Mit ❤️ von Security Researchers erstellt

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





