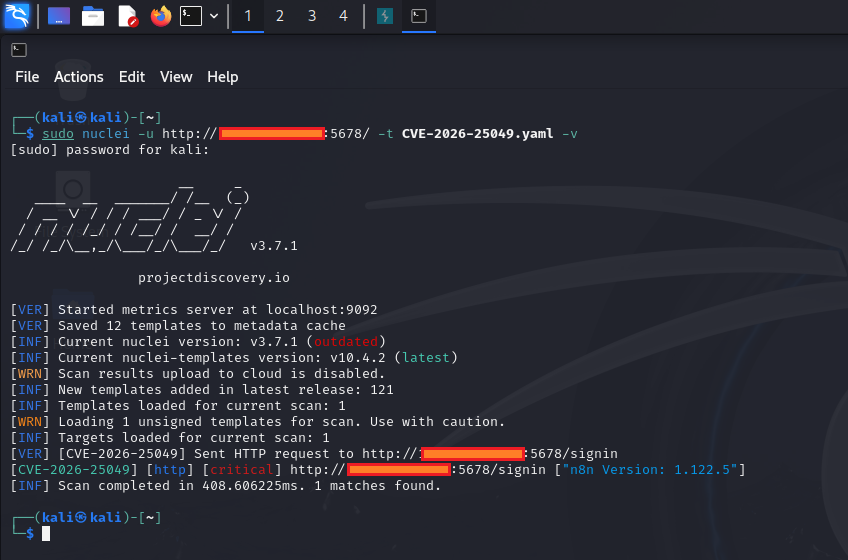
Hinweis- und Verifikationshinweise zu CVE-2026-25049, einer nicht authentifizierten Informationsoffenlegung im /rest/settings-Endpunkt von n8n, mit Auswirkungen, betroffenen Versionen und Gegenmaßnahmen.



Diese Schwachstelle ermöglicht in bestimmten n8n-Bereitstellungen unauthentifizierten Zugriff auf interne Konfigurationsdaten über einen REST-API-Endpunkt.
In anfälligen Konfigurationen ist der folgende Endpunkt ohne Authentifizierung erreichbar:
GET /rest/settings
public)Dieser Endpunkt sollte normalerweise auf authentifizierte Benutzer beschränkt sein, doch Fehlkonfigurationen oder anfällige Versionen können ihn öffentlich zugänglich machen.
Obwohl dies nicht direkt zu einer vollständigen Kompromittierung des Systems führt, kann diese Schwachstelle:
💡 Selbst eine begrenzte Offenlegung von Informationen kann die allgemeine Sicherheitslage erheblich schwächen.
n8n v1.123.5⚠️ Überprüfen Sie stets die offiziellen Sicherheitshinweise und Changelogs.
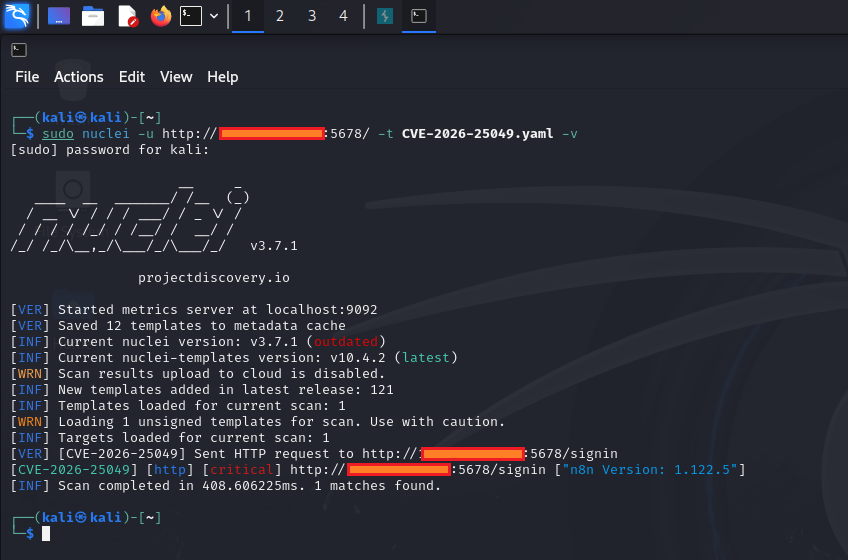
So verifizieren Sie die Schwachstelle:
Senden Sie eine Anfrage an:
/rest/settings
Beobachten Sie das Antwortverhalten.
401 Unauthorized200 OKSo sichern Sie Ihre n8n-Instanz:
5678 (VPN, Firewall, IP-Allowlist)| Faktor | Bewertung |
|---|---|
| Angriffskomplexität | Niedrig |
| Erforderliche Rechte | Keine |
| Benutzerinteraktion | Keine |
| Ausmaß der Auswirkung | Teilweise (Info-Leak) |
| Ausnutzbarkeit | Hoch (falls exponiert) |
⚠️ Dieses Projekt ist für Bildungszwecke und autorisiertes Sicherheitstesten gedacht. Testen oder scannen Sie keine Systeme ohne ausdrückliche Genehmigung.
Wenn Sie dies nützlich finden: