

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-21962 — Sicherheitshinweis zu CVE-2026-21962, einer kritischen unauthentifizierten Authentifizierungsumgehung in Oracle HTTP Server und WebLogic Proxy-Plug-ins, mit betroffenen Versionen, Erkennungsindikatoren und Hinweisen zur Risikominderung. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-21962
DefensivwerkzeugeSchwachstellenanalyseWebsicherheitBedrohungsanalyseAuthentifizierung
GitHubashrafzaryouh/cve-2026-21962

CVE-2026-21962

Sicherheitshinweis zu CVE-2026-21962, einer kritischen unauthentifizierten Authentifizierungsumgehung in Oracle HTTP Server und WebLogic Proxy-Plug-ins, mit betroffenen Versionen, Erkennungsindikatoren und Hinweisen zur Risikominderung.

Teilen
Repository anzeigen
21vor 6 MonatenNoch nicht geprüft

🚨 CVE-2026-21962 – Kritische Schwachstelle zur Umgehung der Authentifizierung

Oracle_logo svg

CVE Severity CVSS Attack Vector Privileges User Interaction

🧾 Zusammenfassung

🔥 Eine Schwachstelle mit maximaler Schwere (10.0), die unauthentifizierten Fernzugriff auf Oracle-Middleware-Systeme ermöglicht.


CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)


🧠 Technische Einblicke

- Authentication boundary is improperly enforced
- Crafted HTTP requests bypass access control
+ Direct access to protected backend resources

⚡ Keine Anmeldung erforderlich – der Angreifer interagiert direkt mit exponierten Diensten.
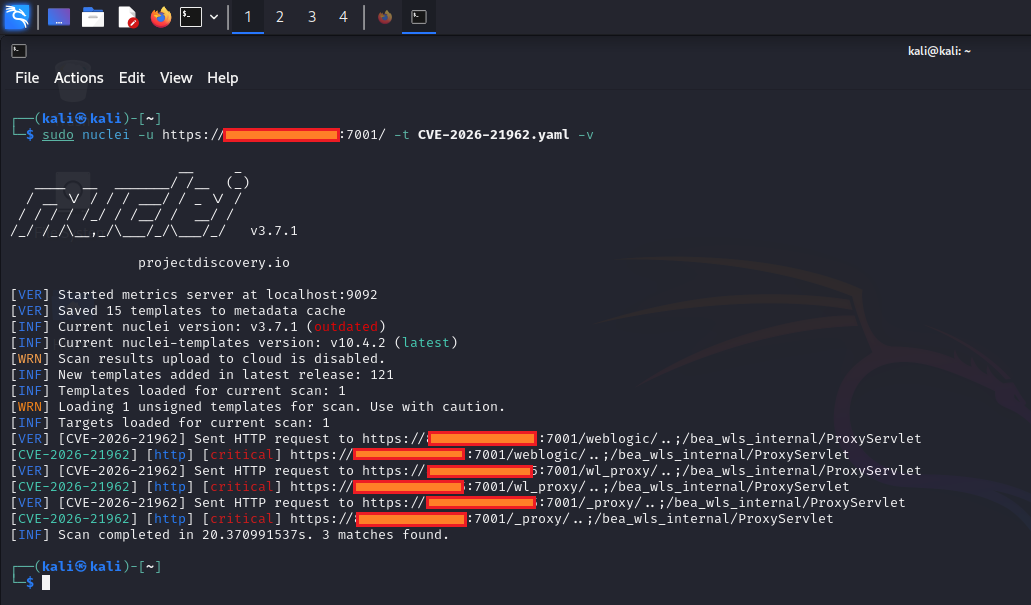
CVE-2026-21962

⚠️ Auswirkungen

+ Full unauthorized access to application data
+ Data tampering or deletion
+ Backend system exposure through proxy chain
+ Potential lateral movement across services

🌐 Angriffsprofil

AttributWert
🌍 VektorNetzwerk
⚙️ KomplexitätNiedrig
❌ Erforderliche BerechtigungenKeine
👤 BenutzerinteraktionKeine
🔄 AuswirkungsbereichGeändert

📦 Betroffene Systeme

📂 Zum Erweitern klicken

🖥️ Oracle HTTP Server

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

🔌 WebLogic Proxy Plug-in

Apache

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

IIS

  • 12.2.1.4.0

🛡️ Gegenmaßnahmen

✅ Primäre Behebung

+ Apply latest Oracle Critical Patch Update (Jan 2026)

🧯 Mehrschichtige Verteidigung

# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections

🔍 Erkennungsindikatoren

+ Unexpected HTTP requests to proxy endpoints
+ Access without authentication tokens
+ Irregular request patterns or headers
+ Sudden spikes in backend responses

📊 Risikomatrix

FaktorBewertung
🔥 SchweregradKRITISCH
⚡ AusnutzbarkeitHOCH
💥 AuswirkungMAXIMAL

🧬 Exploit-Eigenschaften

Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low

⚡ TL;DR

🚨 Im Internet exponierte Systeme sind unmittelbar gefährdet. 🔓 Die Authentifizierung kann vollständig umgangen werden. 🛠️ Sofort patchen oder betroffene Dienste isolieren.


🧩 Visueller Bedrohungsablauf

[ Attacker ]
      │
      ▼
[ Crafted HTTP Request ]
      │
      ▼
[ Proxy Bypass ]
      │
      ▼
[ Backend Access ]
      │
      ▼
[ Data Compromise ]

🏁 Abschließende Anmerkung

- This vulnerability requires immediate attention
- Delayed patching significantly increases risk
+ Treat as actively exploitable in real-world scenarios

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





