
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-21858 — Sicherheitshinweis zu CVE-2026-21858 („Ni8mare“), einer nicht authentifizierten RCE in der n8n-Workflow-Automatisierung über Webhook-Content-Type-Verwechslung, mit Anleitung zu Ausnutzung, Erkennung und Patching. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-21858
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsRemote-Access-Tool
GitHubashrafzaryouh/cve-2026-21858

CVE-2026-21858

Sicherheitshinweis zu CVE-2026-21858 („Ni8mare“), einer nicht authentifizierten RCE in der n8n-Workflow-Automatisierung über Webhook-Content-Type-Verwechslung, mit Anleitung zu Ausnutzung, Erkennung und Patching.

Repository anzeigen
1vor 8 MonatenNoch nicht geprüft
Teilen

🚨 CVE-2026-21858 — „Ni8mare“

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

Eine kritische, nicht authentifizierte Remote-Code-Execution-Schwachstelle in einer Open-Source-Plattform für Workflow-Automatisierung.


📖 Inhaltsverzeichnis

  • Überblick
  • Technische Details
  • Schweregrad & CVSS
  • Betroffene Versionen
  • Auswirkungen
  • Ausnutzung
  • Erkennung
  • Behebung
  • Abschwächung
  • Zusammenfassung

🔎 Überblick

CVE-2026-21858, auch bekannt als „Ni8mare“, ist eine kritische Schwachstelle, die in n8n entdeckt wurde — einer beliebten Plattform zum Erstellen von Automatisierungs-Workflows (z. B. zur Automatisierung von API-Aufrufen, Integrationen und SaaS-Konnektoren).

Sie ermöglicht es nicht authentifizierten Remote-Angreifern, mit unzureichend validierten Webhook-/Formular-Endpunkten zu interagieren und unbefugten Zugriff auf Dateien und interne Serverressourcen zu erlangen.

Eine erfolgreiche Ausnutzung kann zu vollständiger Remote-Code-Execution (RCE) und zur vollständigen Übernahme der Instanz führen.


🧠 Technische Details

  • Ursache: Unzureichende Eingabevalidierung und Content-Type-Verwechslung in der Webhook-/Formular-Verarbeitungslogik.
  • Angreifer können manipulierte HTTP-Anfragen senden, die das System dazu verleiten, Dateiinhalte offenzulegen oder unsichere Workflows auszulösen.
  • Die Schwachstelle ermöglicht es Angreifern:
    • beliebige Dateien vom Host zu lesen
    • sensible Anmeldedaten und Tokens offenzulegen
    • Admin-Sitzungstokens zu fälschen
    • Workflow-Knoten (z. B. Execute Command) zu missbrauchen, um beliebige Betriebssystembefehle auszuführen
    • die Serverinstanz vollständig zu kompromittieren

📊 Schweregrad & CVSS

MetrikDetails
CVSS-Score (v3.1)10.0 — Kritisch
AngriffsvektorNetzwerk
Erforderliche PrivilegienKeine
Erforderliche Authentifizierung❌ Keine
Benutzerinteraktion❌ Keine
Auswirkung auf VertraulichkeitHoch
Auswirkung auf IntegritätHoch
Auswirkung auf VerfügbarkeitKeine

Dies entspricht dem maximal möglichen Schweregrad für eine Remote-Code-Execution-Schwachstelle.


📦 Betroffene Versionen

Die Schwachstelle betrifft die Open-Source-Plattform n8n:

= 1.65.0 und < 1.121.0

id="vsurvey1"

Alle selbst gehosteten Instanzen, die Versionen vor 1.121.0 ausführen, sind anfällig.


🔥 Auswirkungen

Ein Angreifer, der diese Schwachstelle ausnutzt, kann:

  • 🔓 beliebige Systemdateien lesen
  • 🔑 Datenbank-Anmeldedaten, API-Schlüssel und Tokens offenlegen
  • 🔐 Authentifizierungssitzungen fälschen
  • 🛠 beliebige Systembefehle ausführen
  • 💥 den Host-Rechner vollständig kompromittieren
  • ↔ in verbundene Systeme und Integrationen eindringen

Instanzen, die im öffentlichen Internet exponiert sind, sind besonders gefährdet.
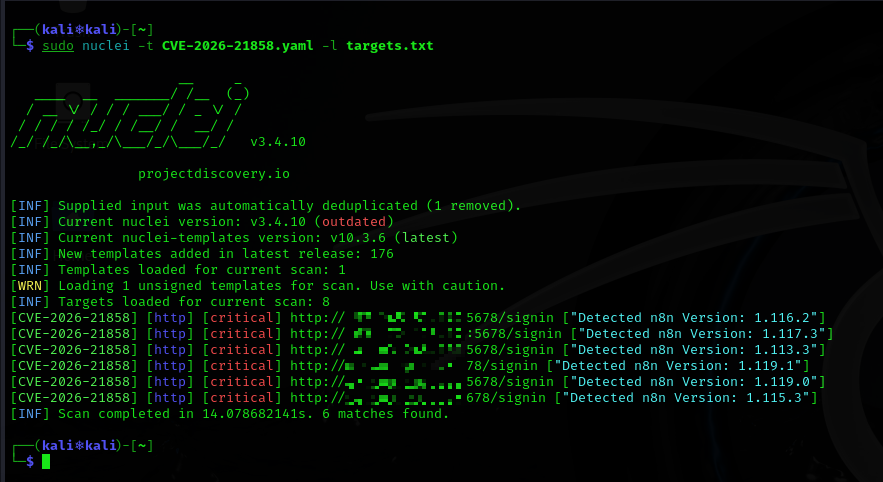

🧨 Ausnutzung

cve-2026-21858

Diese Schwachstelle ist:

  • Remote: Keine Netzwerkbeschränkungen erforderlich, außer dem Zugriff auf Webhook-/Formular-Endpunkte
  • Nicht authentifiziert: Keine Anmeldung oder Anmeldedaten erforderlich
  • Geringe Komplexität: Angreifer können Exploit-Anfragen leicht erstellen

Hinweise aus Internet-Scans deuten darauf hin, dass Zehntausende potenziell exponierter Instanzen weiterhin online erreichbar sind.


🔍 Erkennung

Achten Sie auf:

  • Unerwartete HTTP-Anfragen mit ungewöhnlichen Content-Type-Headern
  • Zugriffsmuster auf Webhook-/Formular-Endpunkte aus nicht vertrauenswürdigen Quellen
  • Verdächtige Dateizugriffe oder Knotenausführungsprotokolle
  • Webserver-Protokolle, die abnormale Workflow-Ausführungen zeigen

🛠 Behebung

✅ Sofort patchen

Aktualisieren Sie n8n auf Version 1.121.0 oder höher — dieses Release enthält die Korrektur für CVE-2026-21858.

  1. Stoppen Sie Ihre aktuelle n8n-Instanz
  2. Führen Sie ein Upgrade auf 1.121.0+ durch
  3. Starten Sie den Dienst neu
  4. Stellen Sie sicher, dass keine exponierten ungepatchten Knoten mehr vorhanden sind

🧱 Vorübergehende Abschwächung (falls Patch verzögert wird)

Reduzieren Sie während der Aktualisierung die Exposition:

  • Beschränken Sie den externen Zugriff auf Webhook- und Formular-Endpunkte
  • Erfordern Sie eine Authentifizierung für alle eingehenden Anfragen
  • Verwenden Sie Firewall-Regeln, um eingehenden Datenverkehr einzuschränken
  • Deaktivieren Sie öffentliche Webhooks bis zum Patch

🔐 Sicherheits-Checkliste

  • Führen Sie n8n ≥ 1.121.0 aus
  • Beschränken Sie den Netzwerkzugriff auf vertrauenswürdige IPs
  • Rotieren Sie alle gespeicherten Secrets (API-Schlüssel/Tokens/Anmeldedaten)
  • Überprüfen Sie Workflow-Definitionen auf unsichere Inhalte
  • Prüfen Sie Zugriffsprotokolle auf Exploit-Versuche

📌 Zusammenfassung

FeldWert
CVE-IDCVE-2026-21858
SpitznameNi8mare
Produktn8n Workflow Automation
SchweregradKritisch (CVSS 10.0)
TypNicht authentifizierte Remote-Code-Ausführung
Authentifizierung erforderlichNein
Behobene Version≥ 1.121.0

⚠️ Abschließende Warnung

Wenn Sie n8n **irgendwo betreiben — insbesondere selbst gehostete, internetzugewandte Instanzen — patchen Sie **sofort auf Version 1.121.0 oder höher. Das Risiko einer vollständigen Systemkompromittierung ist hoch, und angesichts der öffentlich bekannten Details dieses Problems sind automatisierte Exploits möglich.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





