

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-20131 — Sicheres Erkennungstool für CVE-2026-20131, eine Pre-Auth-Java-Deserialisierungs-RCE in Cisco Secure Firewall Management Center, mit FMC-Fingerprinting und Versions-Banner-Prüfungen. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-20131
DefensivwerkzeugeAufklärungSchwachstellenscannerWeb-SchwachstellenscannerExploitation
GitHubashrafzaryouh/cve-2026-20131

CVE-2026-20131

Sicheres Erkennungstool für CVE-2026-20131, eine Pre-Auth-Java-Deserialisierungs-RCE in Cisco Secure Firewall Management Center, mit FMC-Fingerprinting und Versions-Banner-Prüfungen.

Teilen
Repository anzeigen
vor 6 MonatenNoch nicht geprüft

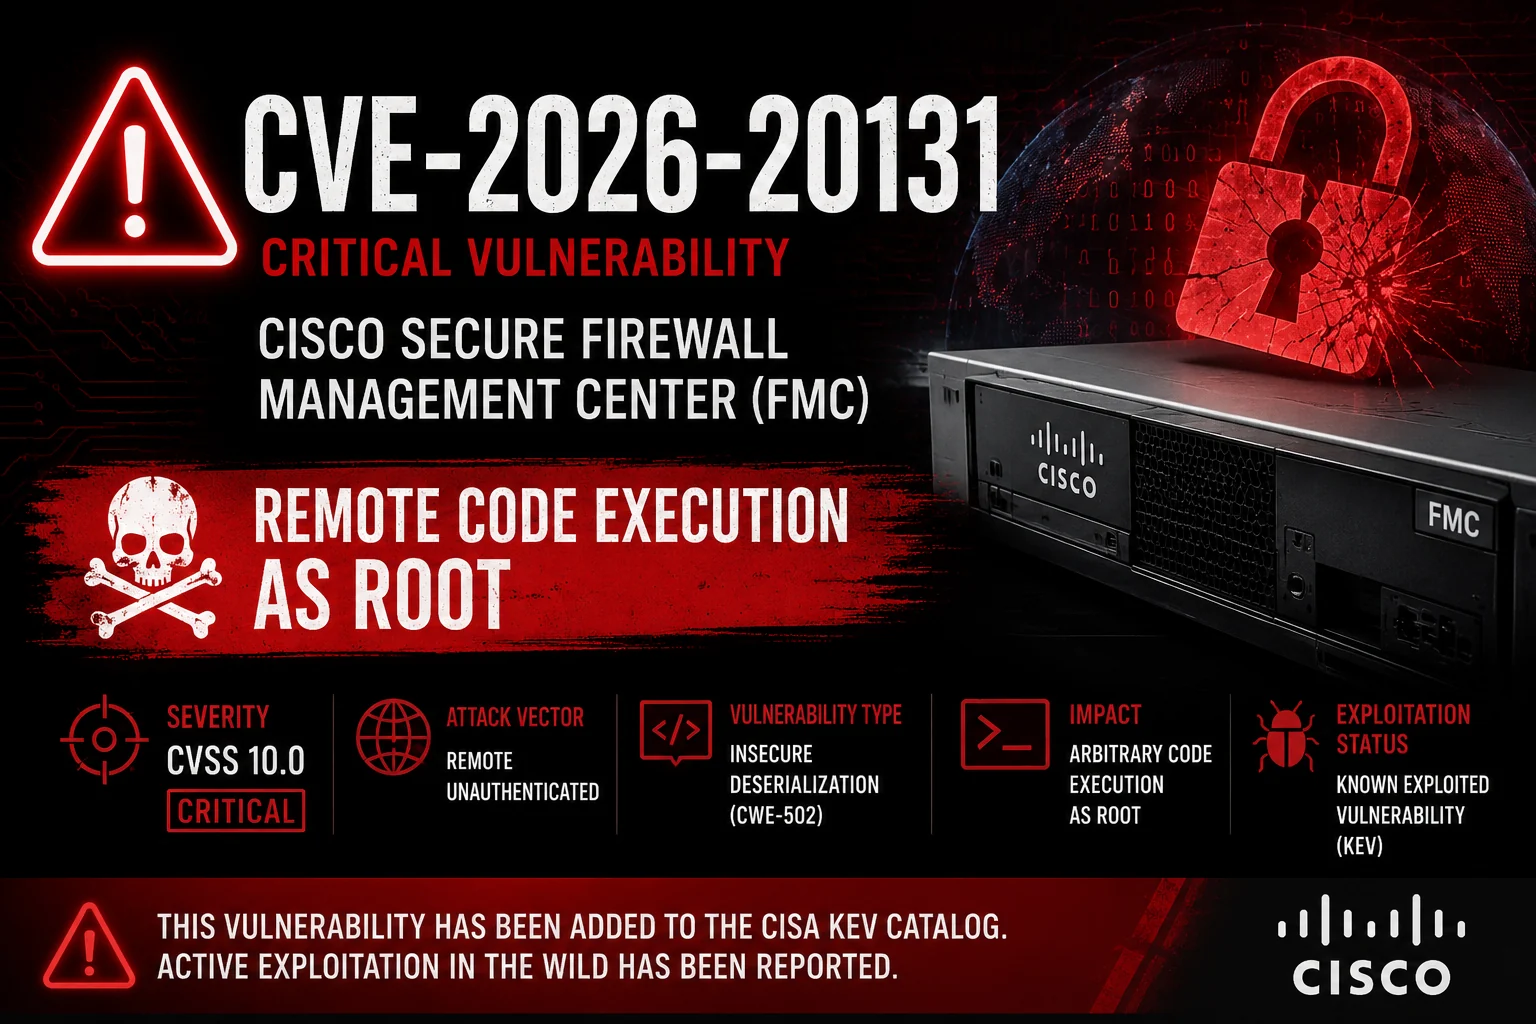
🚨 CVE-2026-20131 | Cisco FMC Kritische RCE

ChatGPT Image May 10, 2026, 03_09_44 PM

Nicht authentifizierte Remote-Code-Ausführung in Cisco Secure Firewall Management Center

Severity CVSS Exploited Type Python

📌 Überblick

Eine kritische Java-Deserialisierungs-Schwachstelle vor der Authentifizierung, die es Remote-Angreifern ermöglicht, Codeausführung auf Root-Ebene auf Cisco FMC Appliances zu erreichen.


Wichtige Informationen

AttributDetails
SchweregradKritisch
CVSS-Score10.0
SchwachstellentypJava-Deserialisierung
In freier Wildbahn ausgenutztJa (Ransomware-Kampagnen)
Patch verfügbarJa

✨ Sicherer Schwachstellen-Checker

Ein schönes, sicheres und zuverlässiges Erkennungstool für CVE-2026-20131.
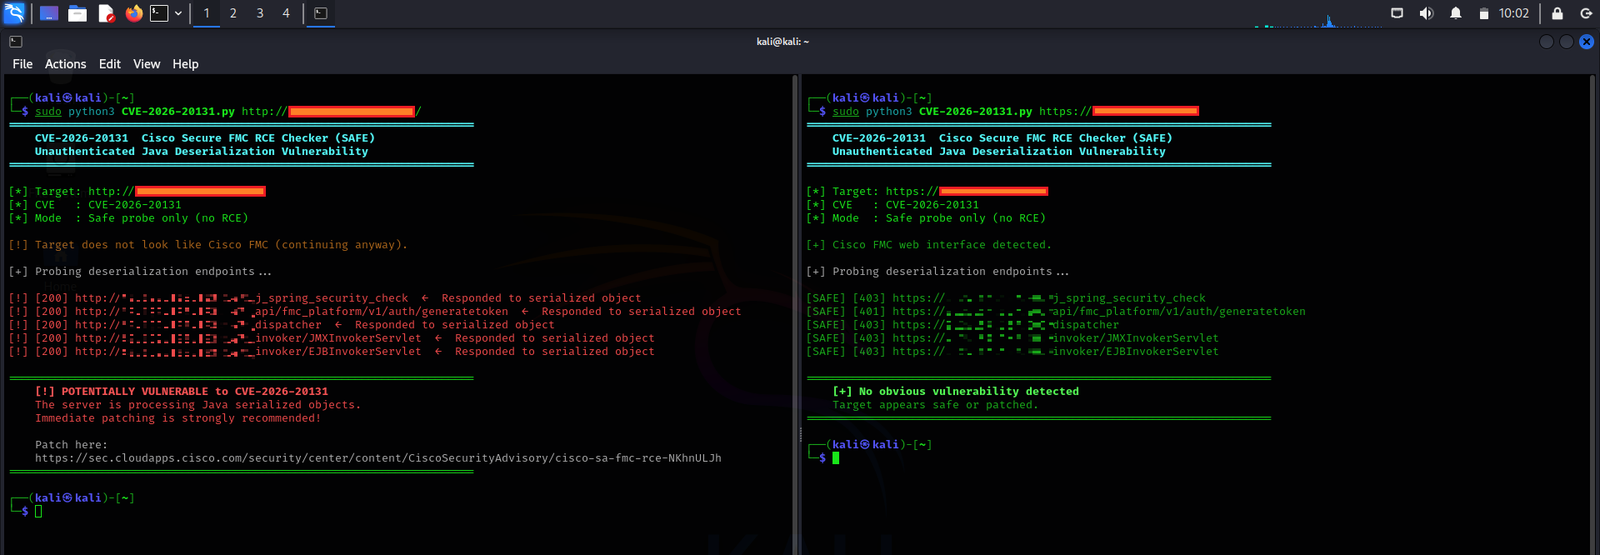
📸 Demo

CVE-2026-20131

Funktionen

  • Moderne, farbcodierte Terminal-Ausgabe
  • Intelligentes FMC-Fingerprinting (reduziert Fehlalarme)
  • Automatischer HTTP → HTTPS-Fallback
  • Erkennung von Versions-Bannern
  • Sauberes und professionelles Design

Installation & Verwendung

git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com

🛡️ Gegenmaßnahmen & Patchen

🚨 Sofortiges Handeln erforderlich

Offizieller Fix: Aktualisieren Sie auf die neueste gepatchte Version von Cisco Secure Firewall Management Center.

Cisco Security Advisory →


📋 Betroffene Versionen

  • Cisco FMC 6.4.x → 10.0.x (genaue Builds im Advisory prüfen)
  • Cisco Security Cloud Control (SCC) – über Wartung gepatcht

⚠️ Rechtlicher Haftungsausschluss

Dieses Repository dient ausschließlich Bildungszwecken und autorisierten Sicherheitstests.

Unbefugtes Scannen oder Ausnutzen von Systemen ohne ausdrückliche Genehmigung ist illegal.


Mit ❤️ für die Cybersecurity-Community erstellt

Star ⭐, wenn dir das hilft!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





