
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
burp-exporter — Exporter ist eine Burp Suite-Erweiterung, um eine Anfrage in eine Datei oder in die Zwischenablage als Funktionen mehrerer Programmiersprachen zu kopieren. | Kitploit
Tools/GitHubGitHub/artssec/burp-exporter
Web-Proxys & AbfangenScripting & AutomatisierungDienstprogramme & Frameworks
GitHubartssec/burp-exporter

burp-exporter

Exporter ist eine Burp Suite-Erweiterung, um eine Anfrage in eine Datei oder in die Zwischenablage als Funktionen mehrerer Programmiersprachen zu kopieren.

Repository anzeigenWebseite
1783747vor 5 JahrenVon Kitploit geprüft
Teilen

Exporter-Erweiterung für Burp Suite (Community und Pro)

GitHub watchers GitHub stars GitHub forks GitHub followers GitHub repo size GitHub

Folgen Sie uns, um mehr über Tipps und andere Erweiterungen zu erfahren Twitter Follow

Beschreibung

Exporter ist eine Burp Suite-Erweiterung, um eine Anfrage als Funktionen in mehreren Programmiersprachen in eine Datei oder die Zwischenablage zu kopieren. Außerdem wird ein Tab namens Exporter hinzugefügt, in dem Sie nach HTTP-Anfragen suchen können.

Sie können exportieren als:

  • cURL
  • Wget
  • Python Request
  • Perl LWP
  • PHP HTTP_Request2
  • Go Native
  • NodeJS Request
  • jQuery AJAX
  • PowerShell
  • HTML Forms
  • Ruby Net::HTTP
  • JavaScript XHR

Voraussetzungen

  • Jython >= 2.7.1

Installation (Importfunktion)

  • Laden Sie Exporter.py herunter
  • Öffnen Sie in Burp Suite den Tab Extender > Extensions, klicken Sie auf die Schaltfläche Add, wählen Sie den Erweiterungstyp Python und laden Sie die Exporter-Py-Datei.

Verwendung

Sie können die HTTP-Anfrage exportieren von:

  • Target > Tree and Site map
  • Proxy > Intercept
  • Proxy > HTTP history
  • Repeater
  • Intruder > Positions and Results
  • Search results
  • Scanner results

Screenshot

Rechtsklick > Erweiterungen > Exporter > in Datei/ in Zwischenablage oder An Exporter senden:
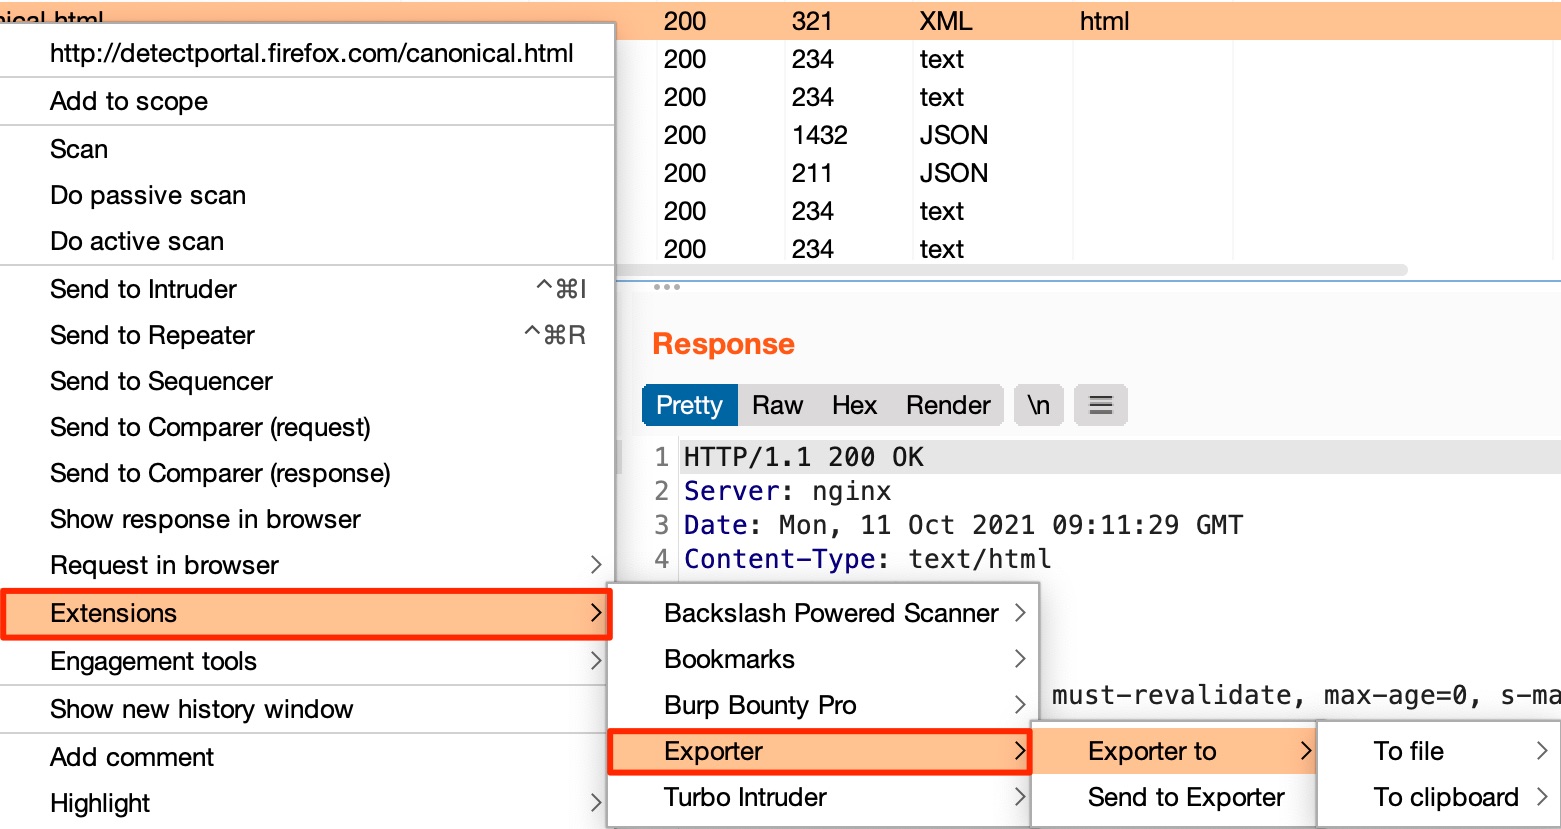
Screenshot_Exporter_01.jpg

Sie können auch HTTP-Anfragen an den Tab Exporter senden und dann die gewünschten Code-Snippets auswählen:
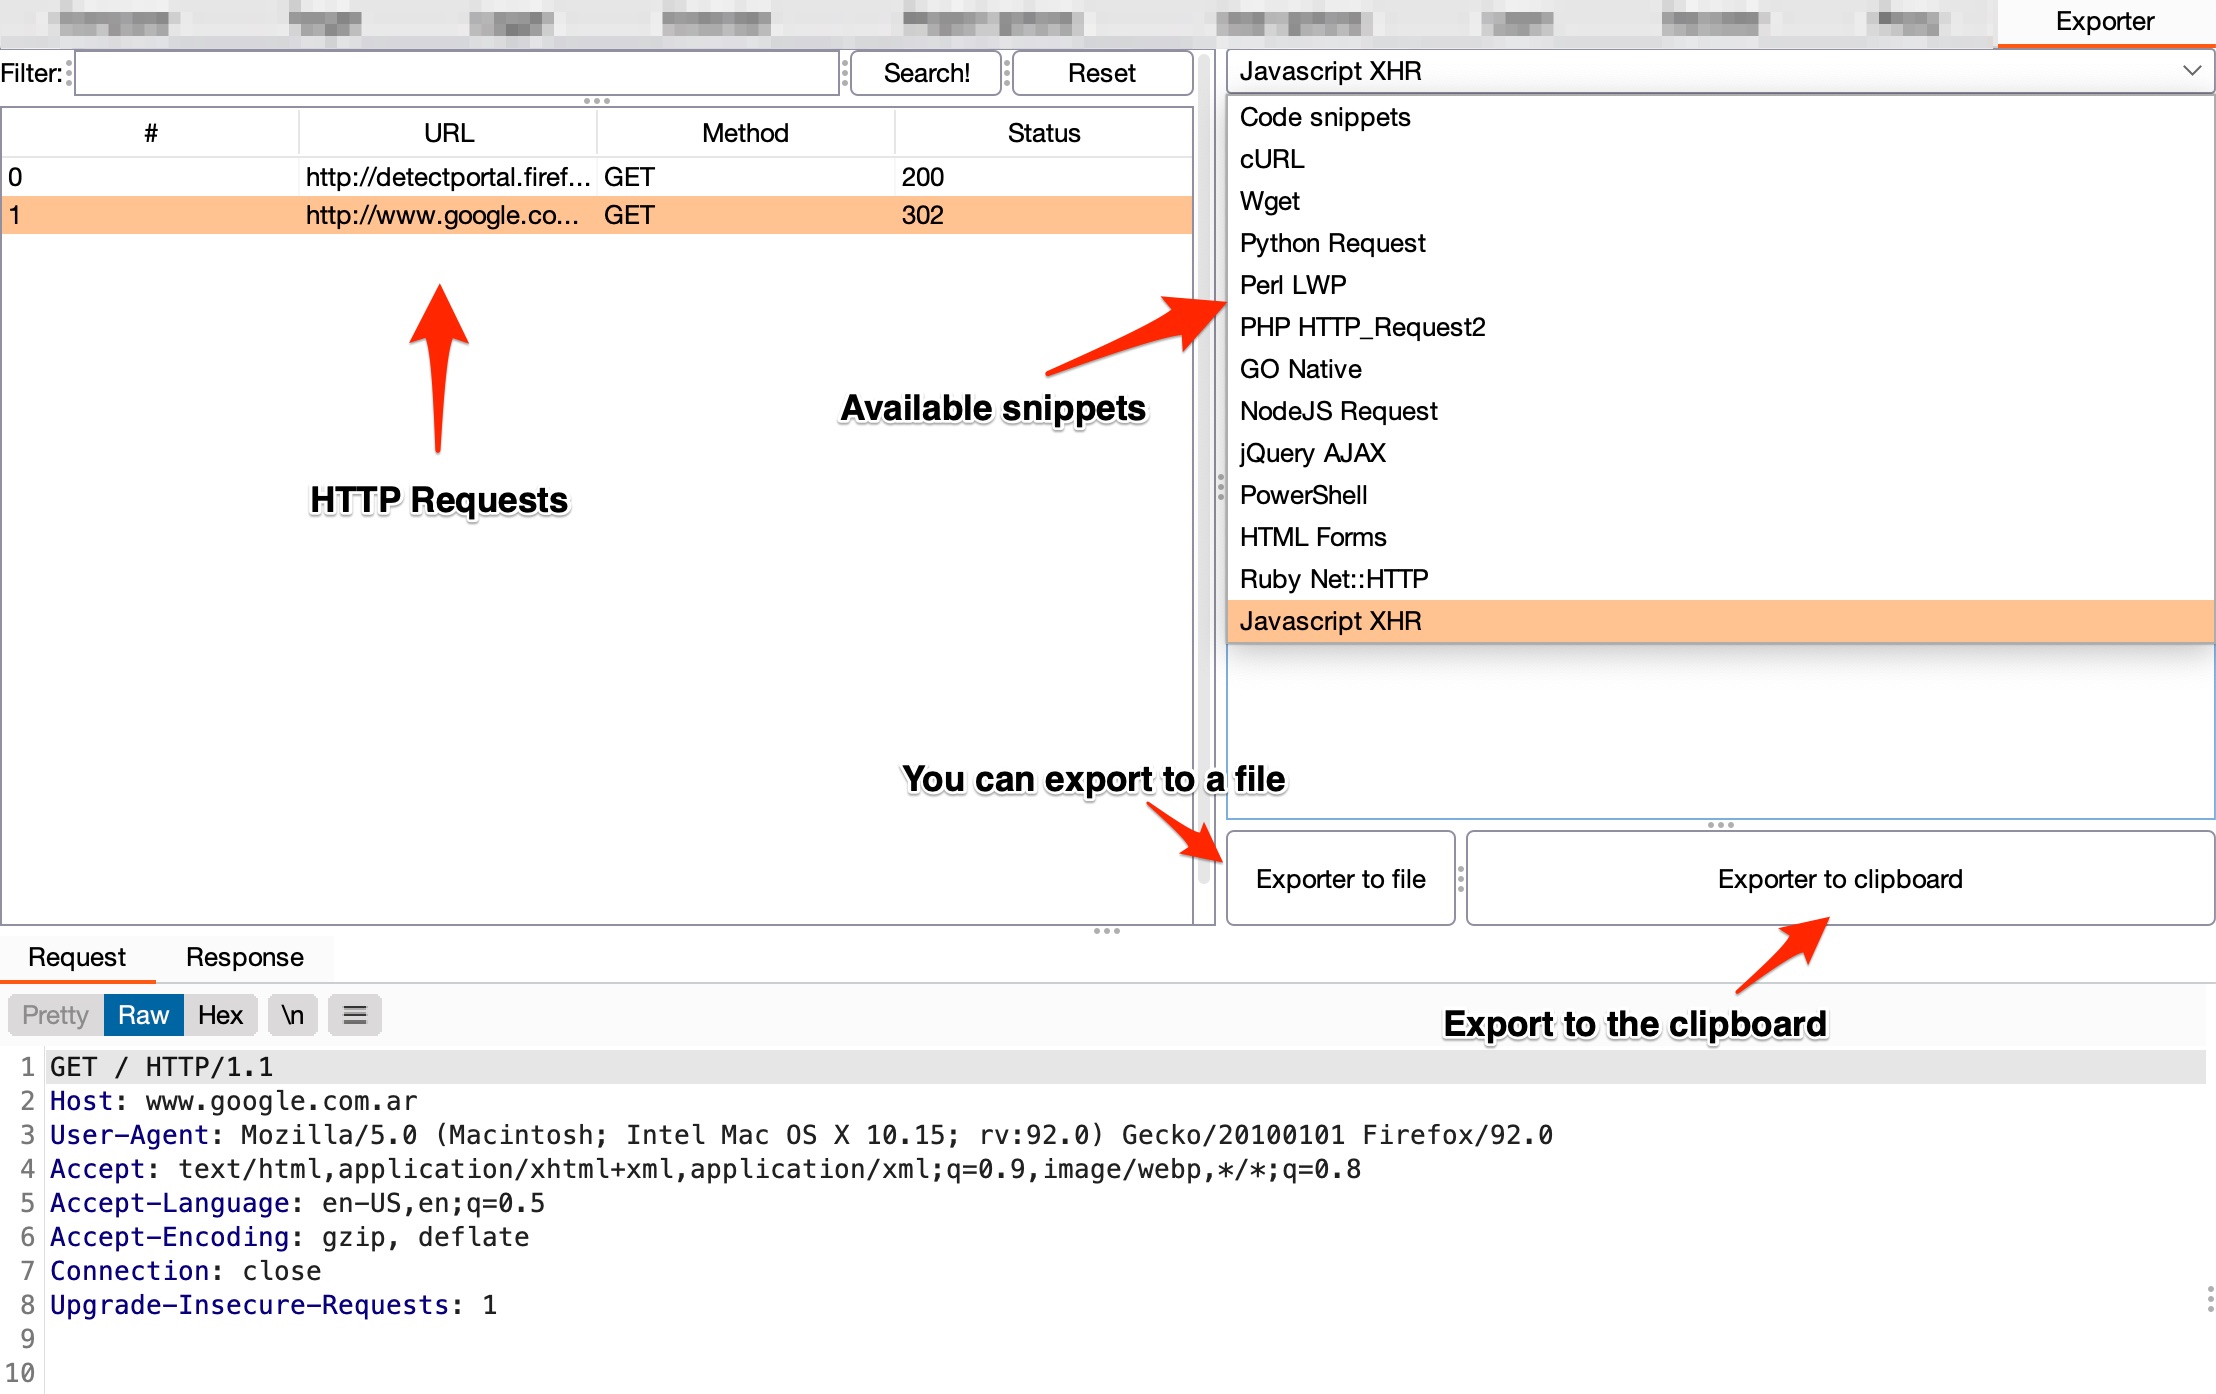

Screenshot_Exporter_02.jpg

Änderungsprotokoll v1.0 (11. Okt. 2021)

  • Fehler behoben: Syntaxfehler.
  • Verbesserungen:
    • Unterstützung für HTML Forms, Ruby Net::HTTP, JavaScript XHR hinzugefügt.
    • Einen Tab namens Exporter hinzugefügt, in dem Sie URLs suchen und filtern sowie von dort in eine Datei exportieren oder in die Zwischenablage kopieren können.
    • HTTPS-Anfragenunterstützung.
    • Unterstützung für neue POST-Anfragen wie multipart/form-data oder XML-Anfragen.

Fehler melden und Zusammenarbeit

  • Bitte nutzen Sie die GitHub Fehlerbericht-Vorlage.
  • Wenn Sie mitwirken möchten, nutzen Sie die GitHub Funktionsanfrage-Vorlage.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →