Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-89026 — PoC-Exploit und Scanner für CVE-2026-89026, der die Authentifizierungsumgehung der Issabel PBXAPI über gefälschte HS256-JWTs bei einzelnen oder aufgelisteten Zielen validiert. | Kitploit
Tools/GitHubGitHub/aranfarzami/cve-2026-89026
SchwachstellenscannerSchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsAuthentifizierungRed Teaming
GitHubaranfarzami/cve-2026-89026

CVE-2026-89026

PoC-Exploit und Scanner für CVE-2026-89026, der die Authentifizierungsumgehung der Issabel PBXAPI über gefälschte HS256-JWTs bei einzelnen oder aufgelisteten Zielen validiert.

130vor 1 MonatNoch nicht geprüft
Repository anzeigen
Teilen

CVE-2026-89026 --- Issabel PBXAPI Exploit & Scanner


Über

CVE-2026-89026 ist das Sicherheitsproblem, auf das dieses Projekt abzielt.

Dieses Repository enthält einen PoC-Exploit und Scanner zur Erforschung und Validierung des betroffenen Authentifizierungsverhaltens der Issabel PBXAPI.

Das Projekt ist für autorisierte Sicherheitsforschung, Schwachstellenvalidierung, Penetrationstest-Labore und defensive Bewertung konzipiert.

Wichtig: Testen Sie nur Systeme, die Ihnen gehören oder für die Sie eine ausdrückliche Autorisierung zur Bewertung haben.


Funktionen

Exploit

Der PoC implementiert den Forschungsablauf zur Authentifizierungsfälschung gegen den Issabel PBXAPI-Endpunkt.

Er umfasst:

  • PBXAPI-Endpunkt-Erkennung
  • HS256-JWT-Konstruktion
  • Validierung der Authentifizierungsakzeptanz
  • Berichterstattung zum Schwachstellenstatus
  • Optionale Exploit-Funktionalität, die im ursprünglichen PoC enthalten ist

Scanner

Der Scanner unterstützt zwei Eingabemodi:

[1] Single URL
[2] IP:PORT List
[0] Back

Einzelnes Ziel

Ein einzelnes autorisiertes Ziel kann angegeben werden, zum Beispiel:

https://target.example.com:8443

Zielliste

Eine Textdatei kann Ziele in diesem Format enthalten:

http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080

Ziele werden sequenziell verarbeitet.


Erkennung

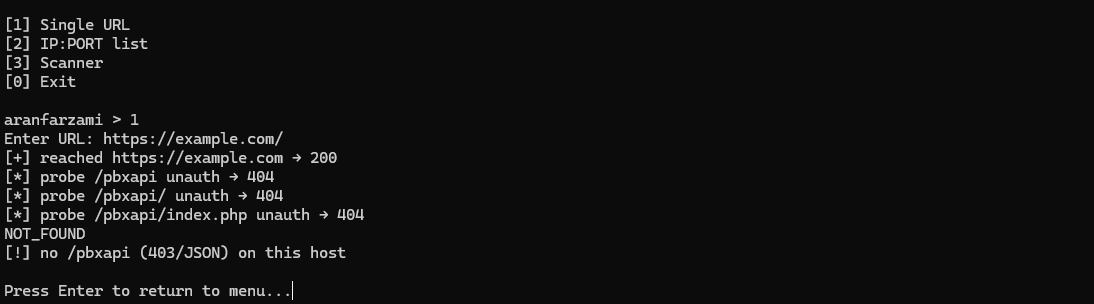
Der Scanner prüft den Issabel-Endpunkt /pbxapi und stellt fest, ob die untersuchte Authentifizierungsbedingung vorliegt.

Typische Ergebnisse:

VULNERABLE

oder:

NOT_VULNERABLE

Der Erkennungspfad des Scanners ist dazu gedacht, das Authentifizierungsproblem zu validieren, ohne den optionalen Befehlausführungspfad zu verwenden.


Screenshots

Legen Sie Ihre Screenshots im Verzeichnis screenshots/ des Repositorys ab.
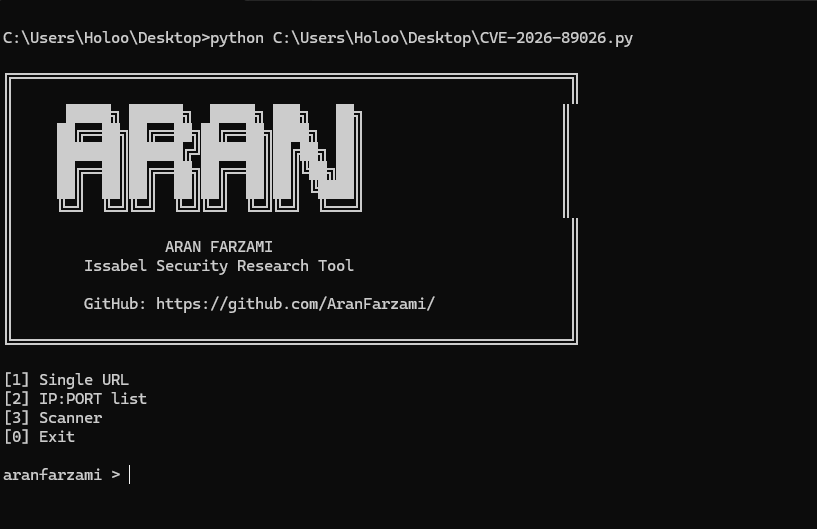
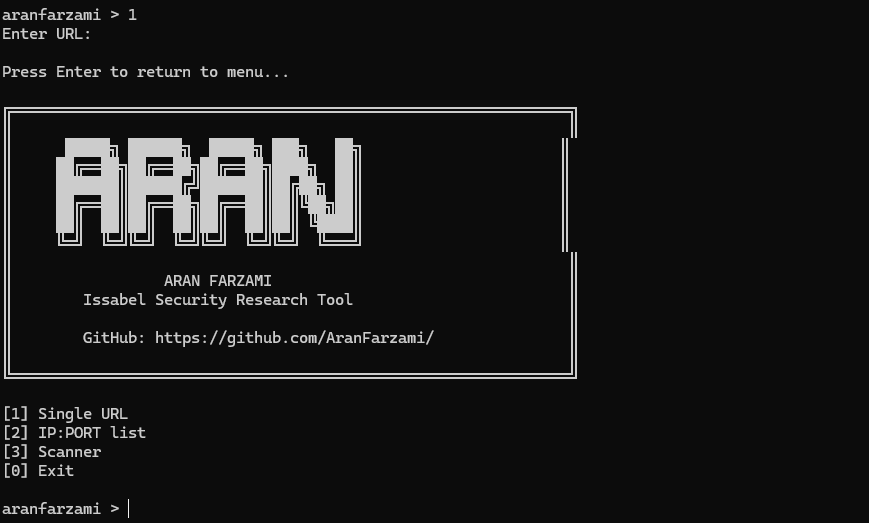
Hauptoberfläche

Main Interface

Scanner

Exploit

Erkennungsergebnis

Detection Result


Projektstruktur

.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt

Autor

Aran Farzami

Sicherheitsforscher & Programmierer

GitHub:
https://github.com/AranFarzami/


Haftungsausschluss

Dieses Projekt wird für autorisierte Sicherheitsforschung und Bildungszwecke bereitgestellt.

Verwenden Sie diesen PoC oder Scanner nicht gegen Systeme ohne ausdrückliche Genehmigung.

Der Autor autorisiert oder übernimmt keine Verantwortung für unbefugten Zugriff, Störungen, Datenzugriff oder andere rechtswidrige Nutzung dieses Projekts.


Lizenz

Wählen Sie eine geeignete Open-Source-Lizenz und fügen Sie sie hinzu, bevor Sie dieses Repository veröffentlichen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →