
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
trivy-operator — Kubernetes-nativer Sicherheits-Operator, der Schwachstellenscans, Konfigurationsaudits, Secret-Erkennung, RBAC-Analyse und Compliance-Berichterstellung mit Trivy automatisiert. | Kitploit
Tools/GitHubGitHub/aquasecurity/trivy-operator
SchwachstellenscannerContainer-SicherheitCloud-SicherheitFehlkonfiguration
GitHubaquasecurity/trivy-operator

trivy-operator

Kubernetes-nativer Sicherheits-Operator, der Schwachstellenscans, Konfigurationsaudits, Secret-Erkennung, RBAC-Analyse und Compliance-Berichterstellung mit Trivy automatisiert.

Repository anzeigen
1.9k27933vor 15 TagenVon Kitploit geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Trivy-operator logo

Kubernetes-native Sicherheits-Toolkit. (Dokumentation)

GitHub Release Build Action Release snapshot Action Go Report Card GitHub All Releases Artifact Hub

Einführung

Der Trivy Operator nutzt Trivy, um Ihren Kubernetes-Cluster kontinuierlich auf Sicherheitsprobleme zu scannen. Die Scans werden in Sicherheitsberichten als Kubernetes Custom Resource Definitions zusammengefasst, die über die Kubernetes-API zugänglich sind. Der Operator überwacht dazu Kubernetes auf Zustandsänderungen und löst automatisch Sicherheitsscans als Reaktion darauf aus. Beispielsweise wird ein Vulnerability-Scan initiiert, wenn ein neuer Pod erstellt wird. Auf diese Weise können Benutzer die Risiken, die verschiedene Ressourcen betreffen, auf Kubernetes-native Weise finden und einsehen.

In-Cluster-Sicherheitsscans

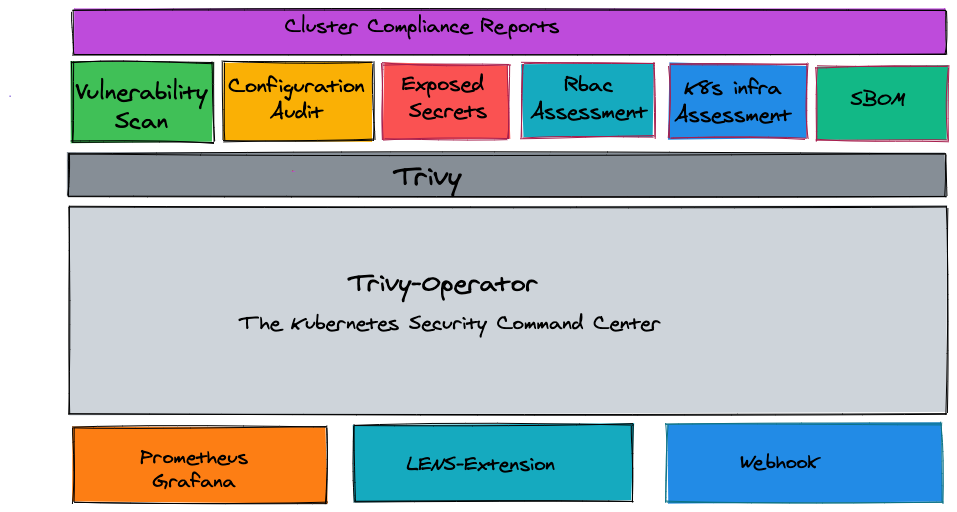
Der Trivy Operator generiert und aktualisiert automatisch Sicherheitsberichte. Diese Berichte werden als Reaktion auf neue Workloads und andere Änderungen in einem Kubernetes-Cluster erstellt und umfassen die folgenden Berichte:
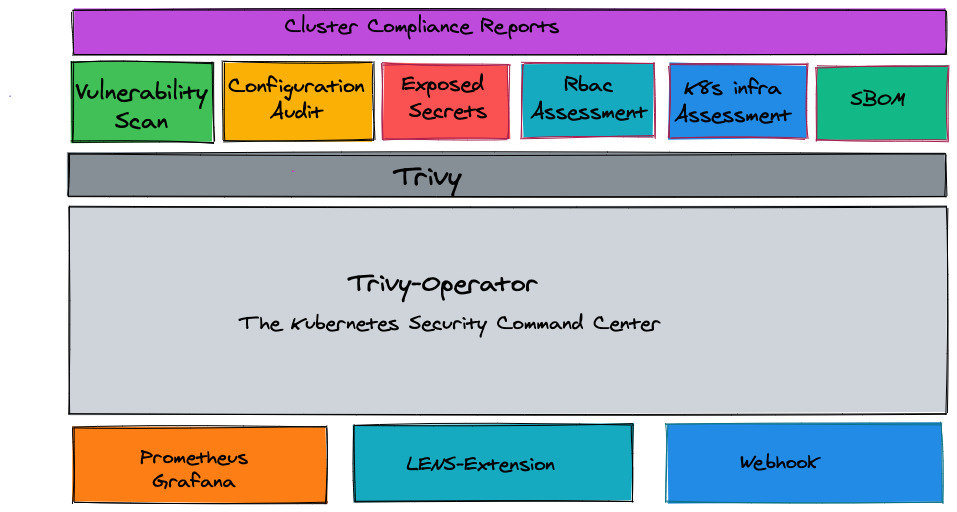
  • Vulnerability Scans: Automatisierte Schwachstellen-Scans für Kubernetes-Workloads, Control-Plane- und Node-Komponenten (api-server, controller-manager, kubelet usw.)
  • ConfigAudit Scans: Automatisierte Konfigurationsaudits für Kubernetes-Ressourcen mit vordefinierten Regeln oder benutzerdefinierten Open Policy Agent (OPA)-Richtlinien.
  • Exposed Secret Scans: Automatisierte Secret-Scans, die den Speicherort offengelegter Secrets in Ihrem Cluster finden und detailliert darstellen.
  • RBAC-Scans: Role Based Access Control-Scans liefern detaillierte Informationen zu den Zugriffsrechten der verschiedenen installierten Ressourcen.
  • K8s-Kernkomponenten-Infrastruktur-Bewertungsscan: Einstellungen und Konfiguration der Kubernetes-Infrastruktur-Kernkomponenten (etcd, apiserver, scheduler, controller-manager usw.).
  • k8s veraltete API-Validierung – eine ConfigAudit-Prüfung validiert, ob die Ressourcen-API veraltet ist und zur Entfernung vorgesehen wurde
  • Compliance-Berichte
    • NSA, CISA Kubernetes Hardening Guidance v1.1 Cybersicherheits-technischer Bericht wird erstellt.
    • CIS Kubernetes Benchmark v1.23 Cybersicherheits-technischer Bericht wird erstellt.
    • Kubernetes pss-baseline, Pod Security Standards
    • Kubernetes pss-restricted, Pod Security Standards
  • SBOM (Software Bill of Materials-Erstellungen) für Kubernetes-Workloads.

Trivy-operator Overview

Bitte star ⭐ Sie das Repository, wenn Sie möchten, dass wir die Entwicklung und Verbesserung von trivy-operator fortsetzen! 😀

Verwendung

Die offizielle [Dokumentation] bietet detaillierte Anleitungen zu Installation, Konfiguration, Fehlerbehebung und Schnellstart.

Sie können den Trivy-operator Operator mit Static YAML Manifests installieren und der Anleitung Getting Started folgen, um zu sehen, wie Schwachstellen- und Konfigurationsaudit-Berichte automatisch generiert werden.

Schnellstart

Der Trivy Operator kann einfach über das Helm Chart installiert werden. Das Helm Chart kann über eine der beiden Optionen heruntergeladen werden:

Option 1: Installation aus dem traditionellen Helm-Chart-Repository

Fügen Sie das Aqua-Chart-Repository hinzu:

   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update

Installieren Sie das Helm Chart:

   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

Option 2: Installation aus der OCI-Registry (unterstützt in Helm v3.8.0+)

Installieren Sie das Helm Chart:

   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

Dadurch wird das Trivy Helm Chart in den Namespace trivy-system installiert und die Scans werden ausgelöst.

Status

Obwohl wir versuchen, neue Releases abwärtskompatibel mit früheren Versionen zu halten, befindet sich dieses Projekt noch in der Inkubationsphase, und einige APIs und Custom Resource Definitions können sich ändern.

Mitwirken

In diesem frühen Stadium würden wir uns über Ihr Feedback zum Gesamtkonzept von Trivy-Operator freuen. Mit der Zeit würden wir gerne Beiträge sehen, die verschiedene Sicherheitstools integrieren, damit Benutzer auf standardisierte, Kubernetes-native Weise auf Sicherheitsinformationen zugreifen können.

  • Siehe Contributing für Informationen zur Einrichtung Ihrer Entwicklungsumgebung und zum erwarteten Beitrags-Workflow.
  • Bitte stellen Sie sicher, dass Sie unseren Code Of Conduct bei jeglicher Interaktion mit den Aqua-Projekten und deren Community befolgen.

Trivy-Operator ist ein Open-Source-Projekt von Aqua Security.
Erfahren Sie mehr über unsere Open Source Work and Portfolio.
Treten Sie der Community bei und sprechen Sie mit uns über alle Angelegenheiten in GitHub Discussions oder Slack.

Tool herunterladen