Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Aegis — Open-Source-EDR für KI-Agenten. Überwacht Prozesse, Dateizugriffe, Netzwerkaktivitäten und Verhaltensanomalien in Echtzeit mit 110 Agenten-Signaturen und 73 Erkennungsregeln. Nur lokal, keine Telemetrie. | Kitploit
Tools/GitHubGitHub/antropos17/aegis
DefensivwerkzeugeNetzwerksicherheitBedrohungsanalyseLernen & BildungIncident ResponseKI-SicherheitAnomalieerkennung
GitHubantropos17/aegis

Aegis

Open-Source-EDR für KI-Agenten. Überwacht Prozesse, Dateizugriffe, Netzwerkaktivitäten und Verhaltensanomalien in Echtzeit mit 110 Agenten-Signaturen und 73 Erkennungsregeln. Nur lokal, keine Telemetrie.

Repository anzeigen
14220205vor 2 TagenVon Kitploit geprüft
Teilen
Webseite

AEGIS. Deine Agenten haben Zugriff. Du verdienst Sichtbarkeit. Ein lokales Sicherheits-Dashboard für KI-Coding-Agenten.

AEGIS — Sieh, was deine KI-Agenten tun

Deine Agenten haben Zugriff. Du verdienst Sichtbarkeit.

AEGIS bündelt die Aktivität lokaler KI-Agenten in einem einzigen Desktop-Dashboard. Verfolge erkannte Claude-Code-, Codex-, Cursor- und andere Agentenprozesse, untersuche Beobachtungen sensibler Dateien und Netzwerkverbindungen und prüfe ein Projekt oder einen Skill, bevor du es ausführst. Open Source. Windows zuerst. Kein Abonnement für die Überwachung.

Windows-Beta herunterladen →   ·   AEGIS entdecken   ·   Die Oberfläche ansehen

CI-Status MIT-Lizenz Windows-Beta Überwachungsdaten bleiben lokal

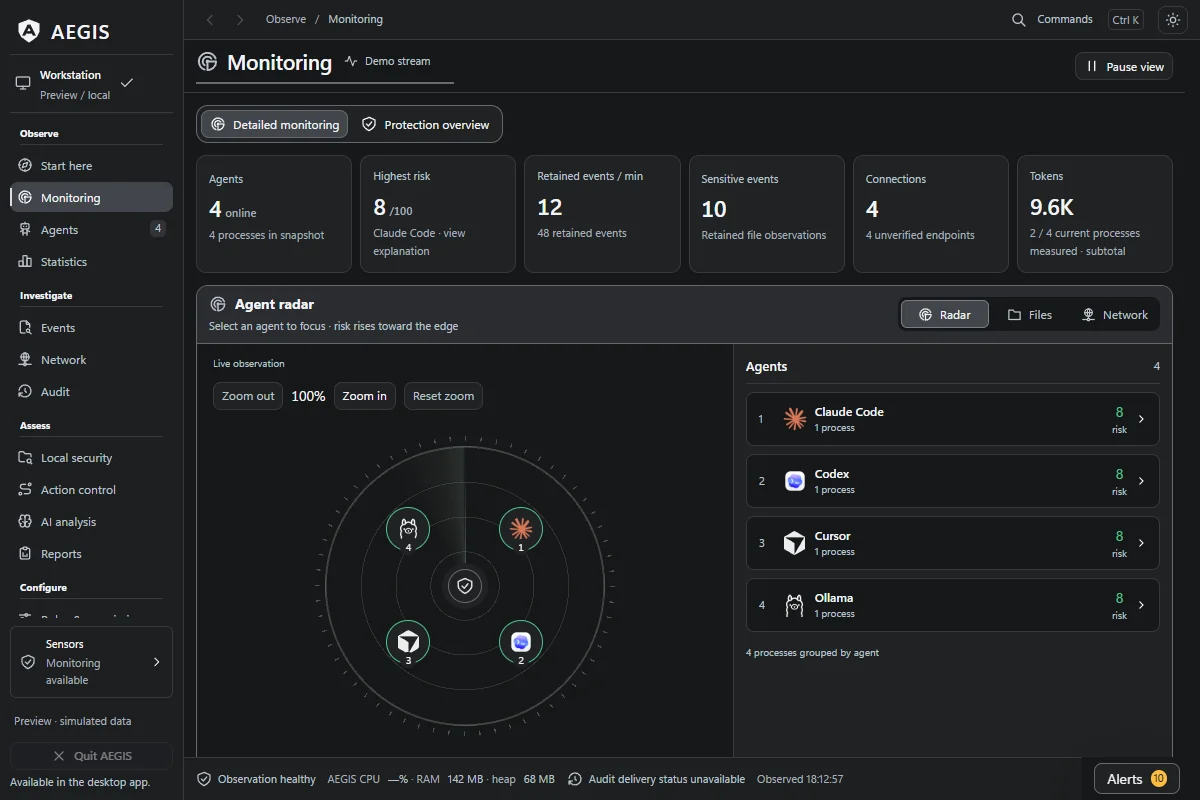
AEGIS-Monitoring-Arbeitsbereich: Agentenaktivität, Ressourcendiagramme und Untersuchungswerkzeuge

Vorschau der Oberfläche mit simulierten Daten, aufgenommen am 11. Oktober 2026. Screenshots und Herkunft.

Von „Was ist gerade passiert?“ zu etwas, das du untersuchen kannst

  • Verfolge den Agenten hinter der Aktivität. Erkunde erkannte Prozesse, Eltern-/Kindbäume, Dateibeobachtungen und TCP-Endpunkte an einem Ort.
  • Untersuche sensible Aktivität. Öffne einen Alarm, prüfe seine Belege und seine Zuordnung und bewahre anschließend einen Bericht für die spätere Durchsicht auf.
  • Prüfe ein Projekt vor dem nächsten Lauf. Untersuche ein ausgewähltes Projekt, einen Skill oder ein Agentenprofil auf statische Befunde, Konfigurationsbelege und Änderungen seit einem gespeicherten Snapshot.
  • Verstehe die Claude-Code-Nutzung. Prüfe gemessene Token-Teilsummen aus passenden lokalen Sitzungen und geschätzte Kosten neben Ressourcendiagrammen.
  • Füge Kontrollen dort hinzu, wo du es möchtest. Konfiguriere explizite Aktionsrichtlinien und validierende MCP-Gateways für ausgewählte Routen. Umfang und Einrichtung.

Die Überwachung läuft ohne Agenten-Plugin. Sie beobachtet und zeichnet auf; automatisches Blockieren erfordert eine separat konfigurierte, unterstützte Route. Erkennung und Zuordnung können unvollständig sein. Windows ist die primäre Plattform; macOS und Linux bleiben experimentell. Fähigkeiten und Grenzen.

Installieren · AEGIS verwenden · FAQ · Roadmap · Dokumentation · Mitwirken

Aktuelle Quellversion: 0.25.0-beta Jeder Installer enthält die Funktionen zum Zeitpunkt seines Release-Tags. Überprüfe deinen Download · Beta-Bereitschaft

Highlights von 0.25.0-beta

Die am 12. November 2026 (UTC) veröffentlichte Windows-Beta enthält ein signiertes Installer-Manifest und diese Verbesserungen:

  • Aus acht Oberflächensprachen wählen. Englisch, brasilianisches Portugiesisch, Spanisch, Französisch, Deutsch, Japanisch, vereinfachtes Chinesisch und Russisch sind in den Einstellungen verfügbar. Die sechs neuen Kataloge verwenden maschinelle Übersetzungen mit gezielten Korrekturen; fehlende Meldungen fallen auf Englisch zurück. Sprachdetails.
  • Übersetzte Anomaliebenachrichtigungen lesen. Anomalie-Toasts verwenden jetzt den Übersetzungskatalog der Oberfläche, mit englischem Fallback für fehlende Meldungen.
  • Erfasste Ergebnisse im ausgewählten Gebietsschema lesen. Zeitstempel für lokale Sicherheit, importierte Ergebnisse und Container-Erfassung folgen der ausgewählten Oberflächensprache.

Das Release behält den sichereren JSON/CSV-Export-Ersatz, die explizite Preisunsicherheit, den Vergleich lokaler Sicherheitsergebnisse und die explizit konfigurierte Windows-Owner-Konsolen- Route bei. Die Release-Notizen listen außerdem die Aktualisierungen der Laufzeit- und Entwicklungsabhängigkeiten auf.

Der Bereitschaftsbericht unterscheidet zwischen Release-Integrität, Quellcode-Prüfungen und den Laufzeitszenarien, die mit bestimmten früheren Paketen getestet wurden.

Hier starten

Für eine erste Desktop-Sitzung: Installieren Sie eine verifizierte Beta, öffnen Sie Monitoring, während Ihr Coding-Agent läuft, und wählen Sie dann einen Agenten aus, um seine beobachtete Aktivität zu prüfen. Für eine Überprüfung vor dem Ausführen unbekannten Codes öffnen Sie Local security und wählen den Projektordner aus. Für diese Workflows ist kein Provider-API-Schlüssel erforderlich.

Ihr nächster SchrittWohin Sie gehen sollten
Die Oberfläche erkundenScreenshots ansehen, ohne zu installieren, oder die Browser-Vorschau ausführen aus dem Quellcode. Beide verwenden simulierte Daten.
Die Windows-Desktop-App verwendenEin veröffentlichtes Release auswählen und dessen Installer verifizieren, dann den Desktop-Workflows folgen.
Helfen, AEGIS zu verbessernEine Aufgabe nach Fähigkeit finden, aktive PRs auf Überschneidungen prüfen oder eine Frage stellen.

Was AEGIS tut

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →