Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/antonlovesdnb/sysmonconfigpusher2
DefensivwerkzeugeKonfigurationsprüfungIncident ResponseLog-Analyse
GitHubantonlovesdnb/sysmonconfigpusher2

SysmonConfigPusher2

Web-basiertes Tool zur Verwaltung und Bereitstellung von Sysmon-Konfigurationen auf Windows-Endpunkten über agentenlose (WMI/SMB) oder agentenbasierte Methoden, mit Fernanzeige von Ereignisprotokollen und Rauschanalyse.

Repository anzeigen
Teilen
45730vor 10 MonatenVon Kitploit geprüft

SysmonConfigPusher v2

Ein webbasiertes Tool zur Verwaltung von Sysmon-Konfigurationen auf Windows-Endpunkten – unterstützt sowohl agentenlose (WMI/SMB) als auch agentenbasierte Bereitstellungen.

CI Version .NET 8 Windows | Docker License Built with Claude


Funktionen

FunktionBeschreibung
Agentenlose BereitstellungSysmon-Binärdateien und Konfigurationen per WMI und SMB übertragen
AgentenunterstützungLeichter Agent für Cloud-VMs und DMZ-Server
Docker-UnterstützungAuf Linux/Docker für reine Agentenbereitstellungen ausführen
Web-OberflächeModerne React-Benutzeroberfläche mit Echtzeit-Bereitstellungsfortschritt
Ereignisprotokoll-ViewerSysmon-Protokolle von entfernten Hosts abfragen
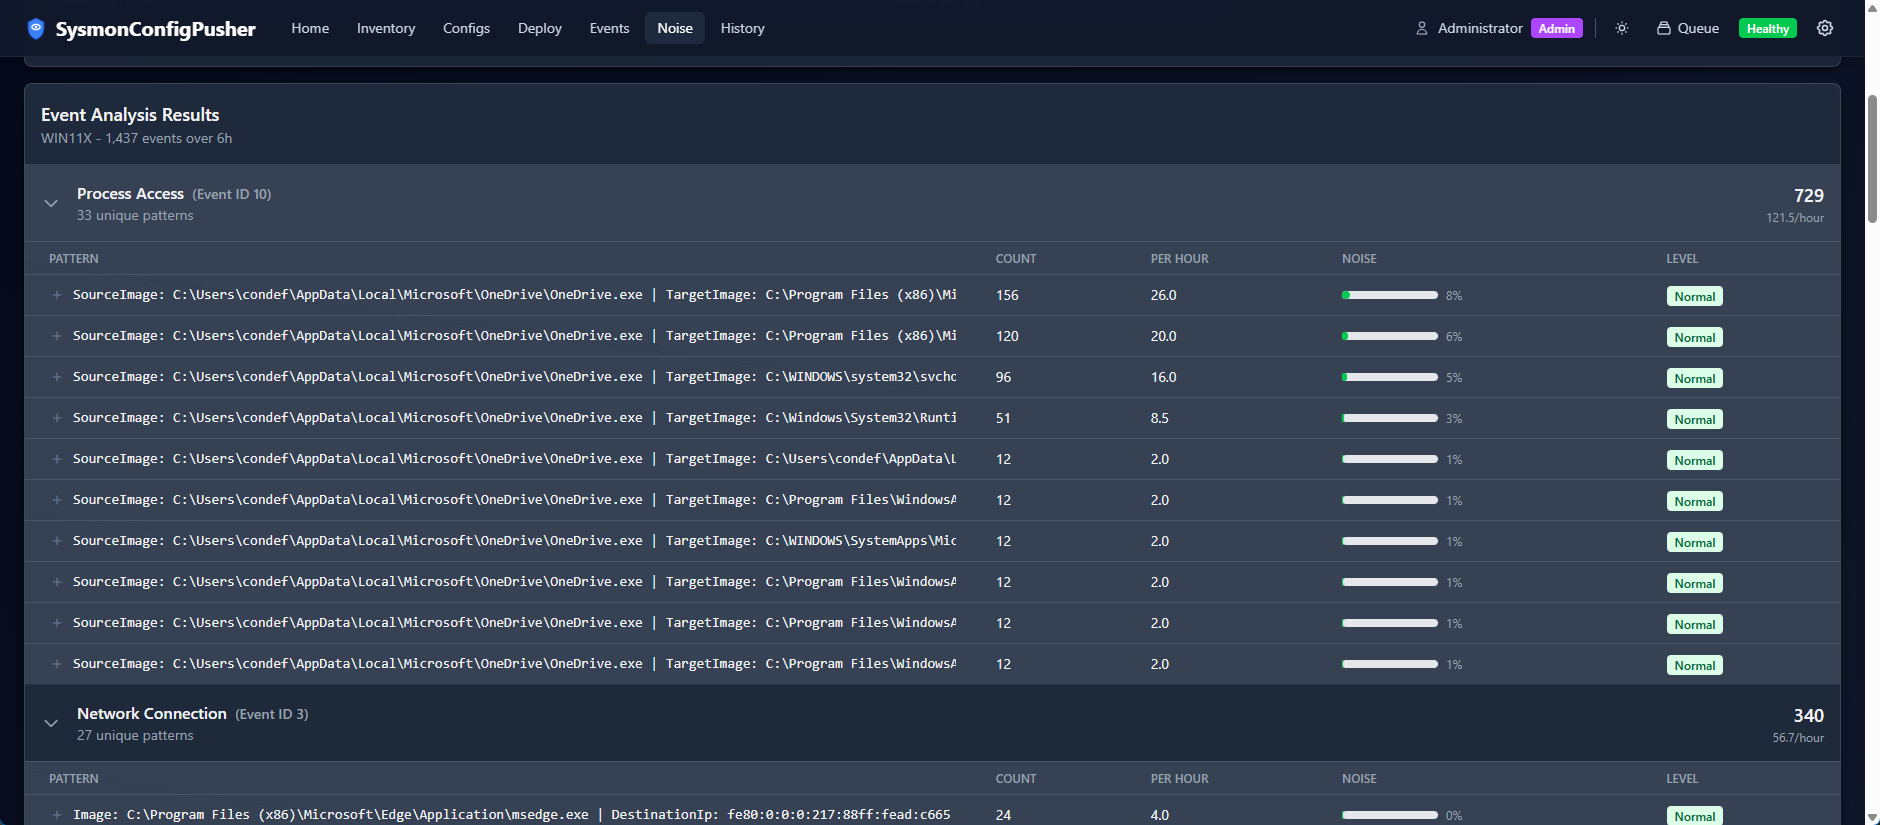
RauschanalyseEreignisse mit hohem Volumen identifizieren, um Konfigurationen anzupassen
Geplante BereitstellungenBereitstellungen für die zukünftige Ausführung planen
Flexible AuthentifizierungWindows-integrierte Authentifizierung oder API-Schlüssel

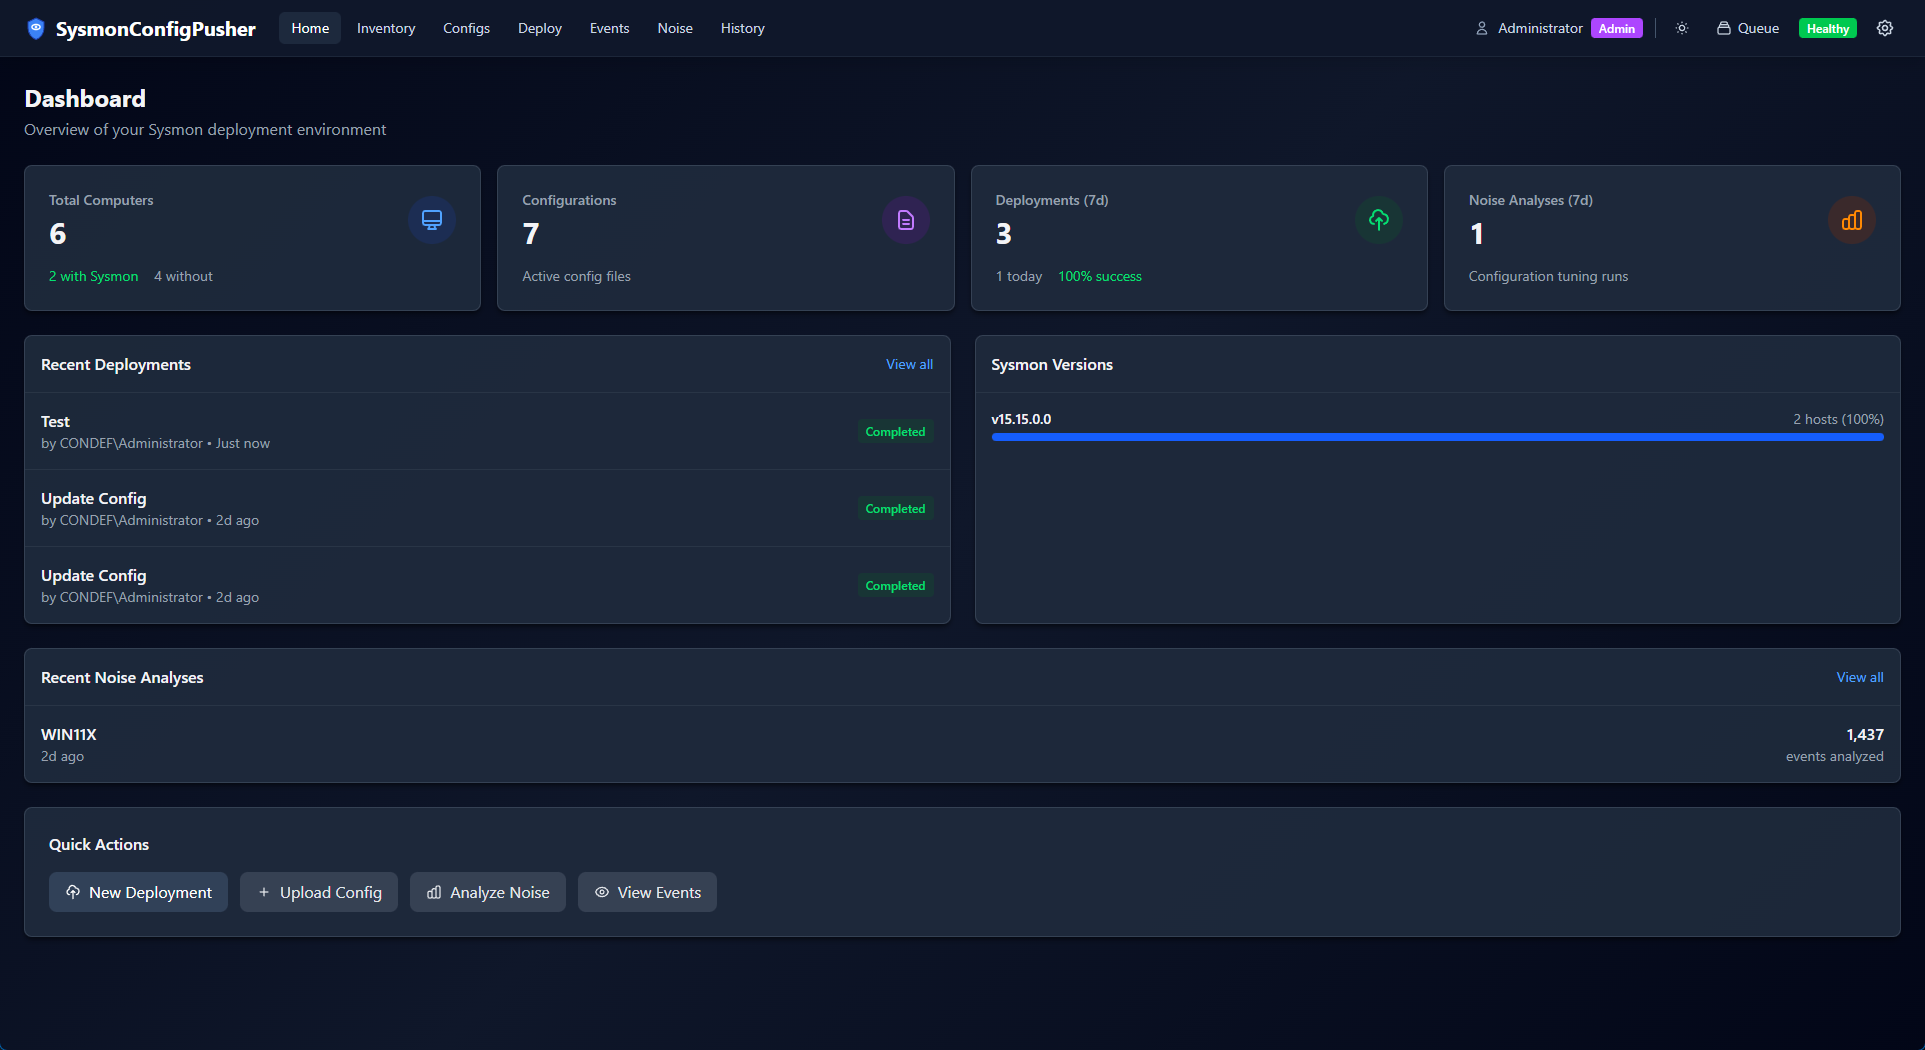
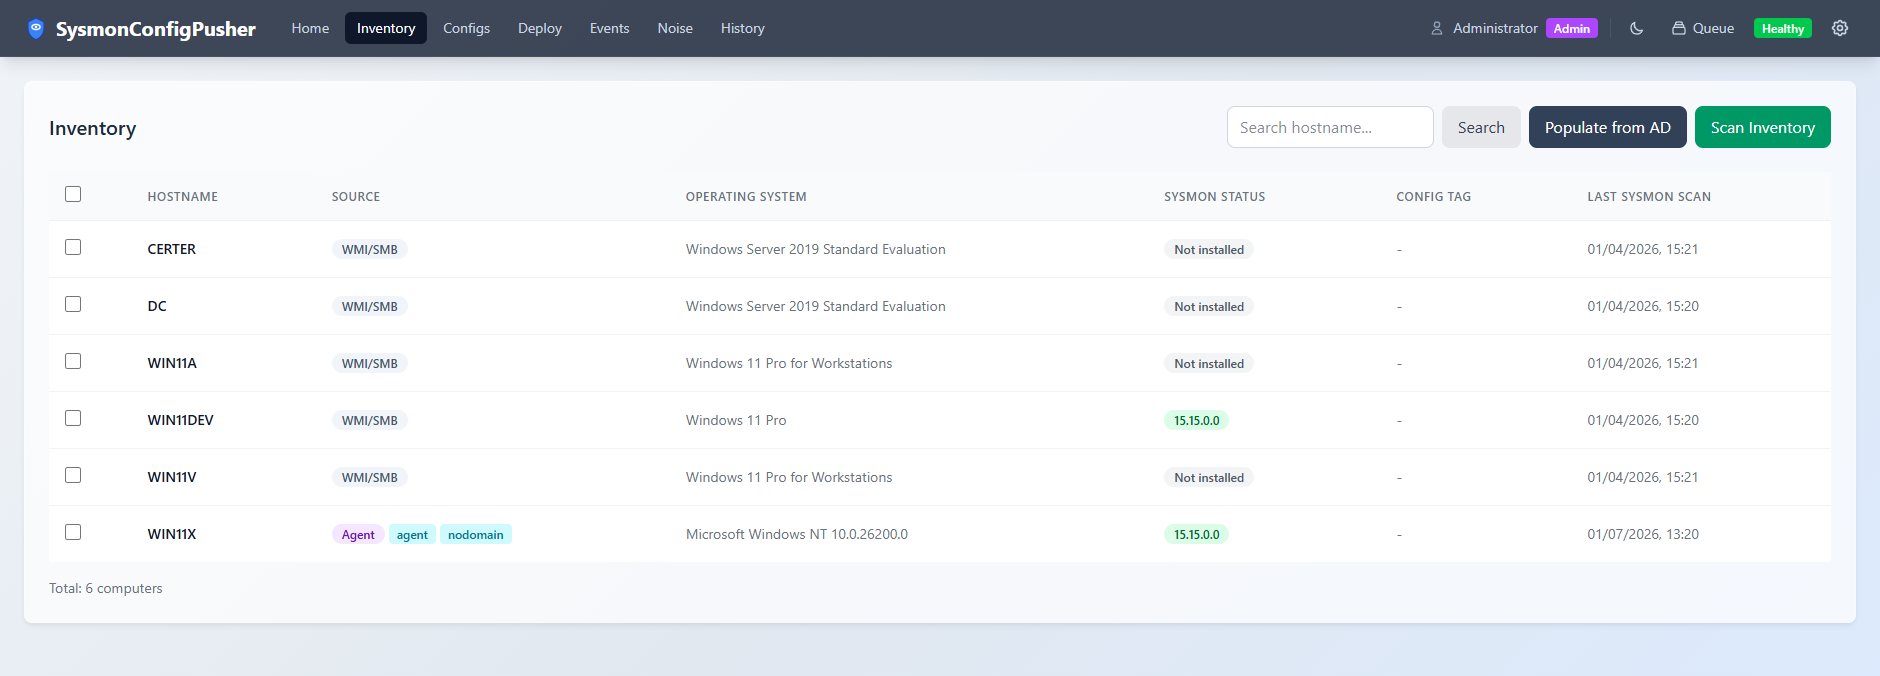
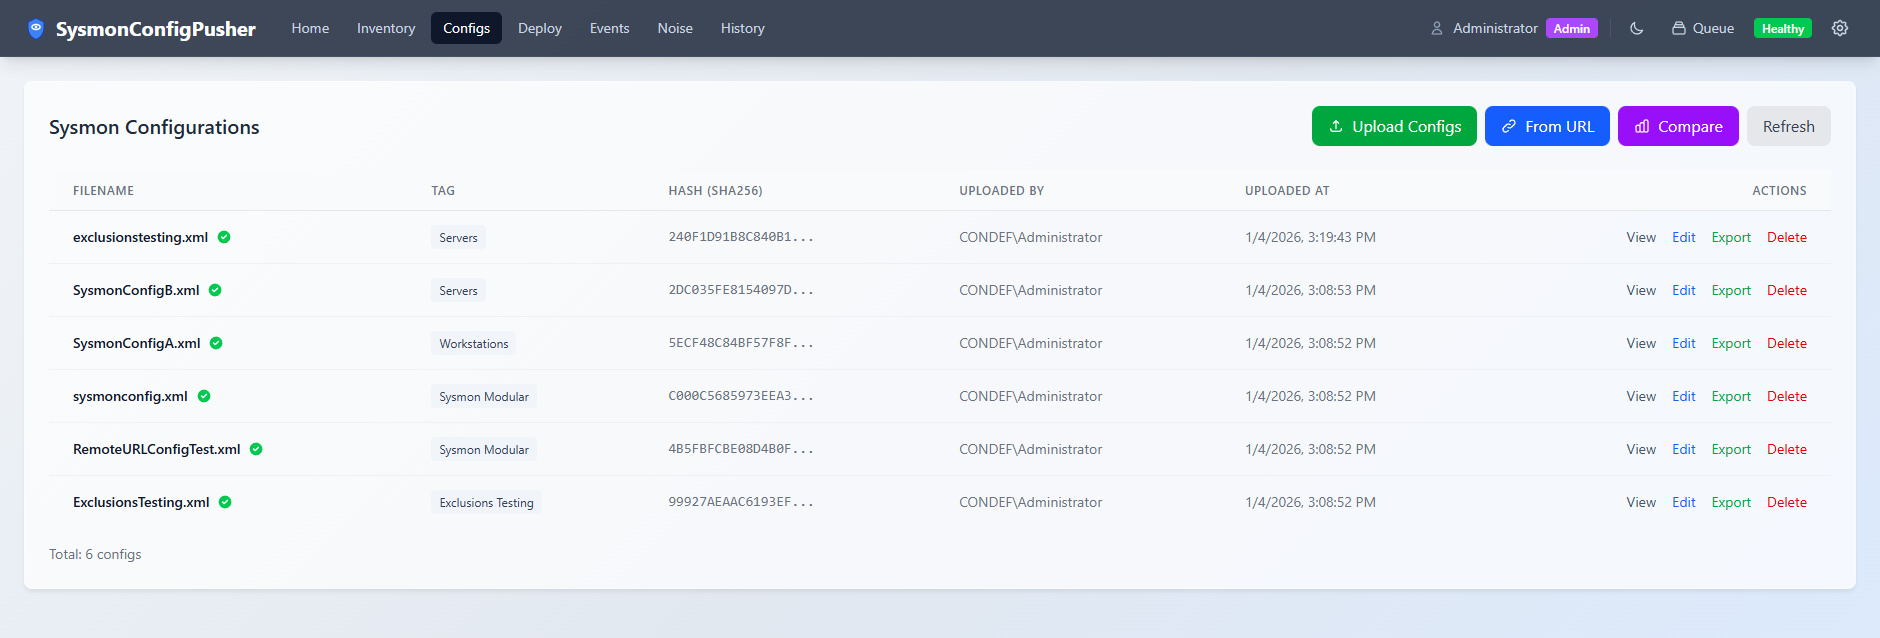
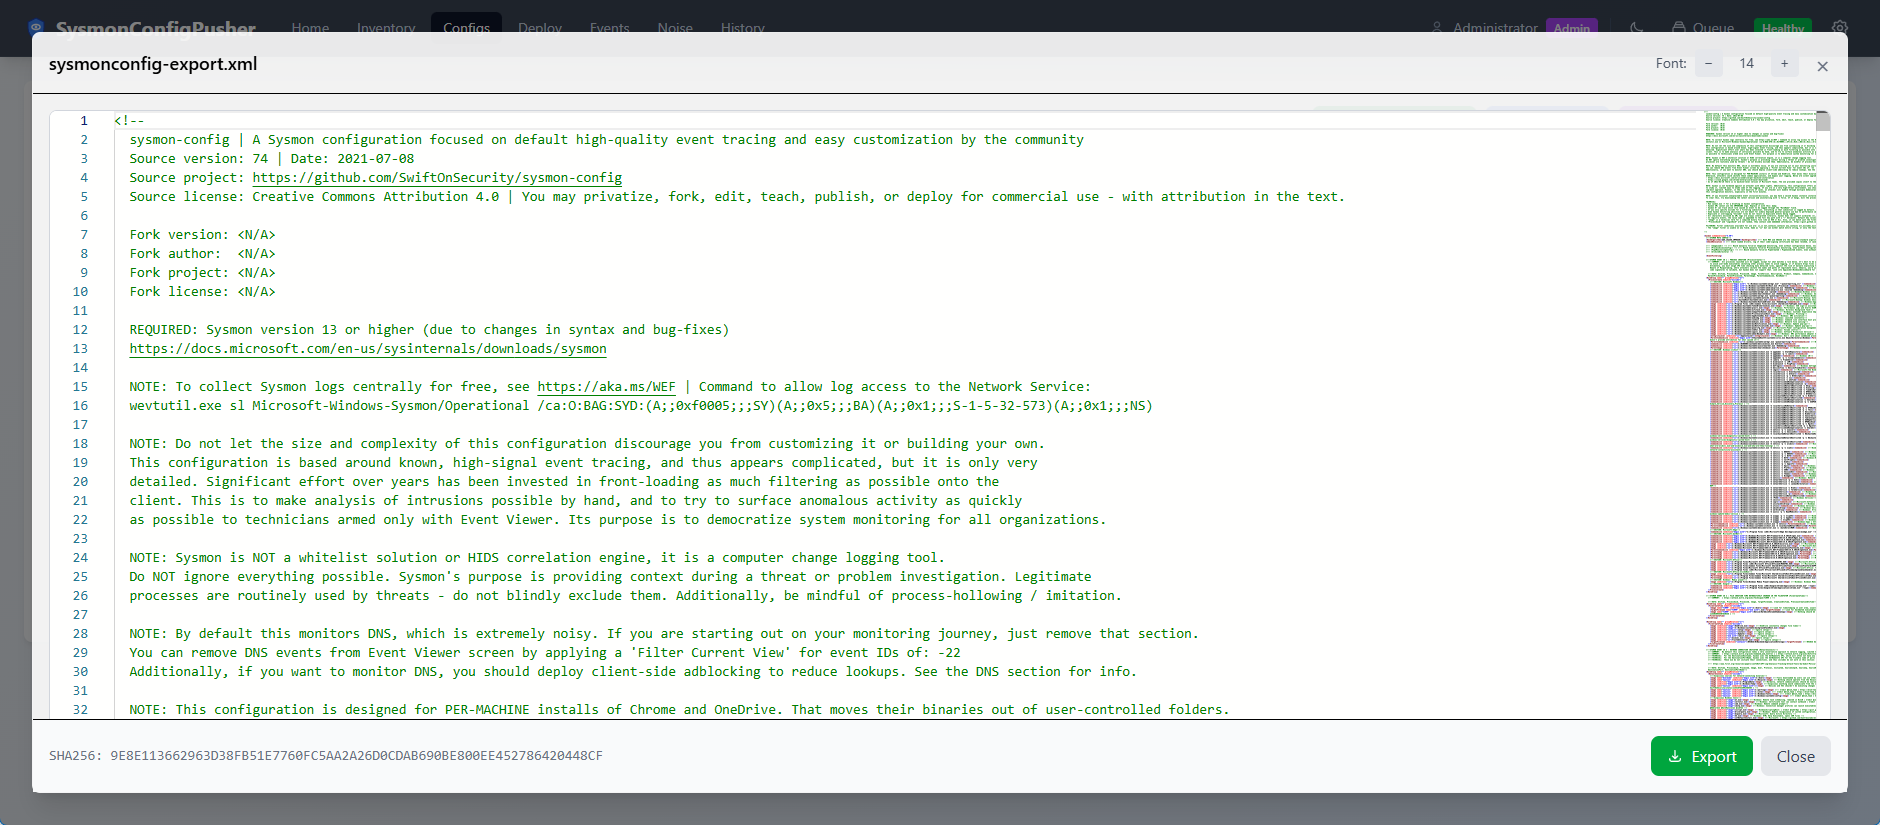
Screenshots

DashboardInventory
DashboardInventory
Config ViewConfig Editor
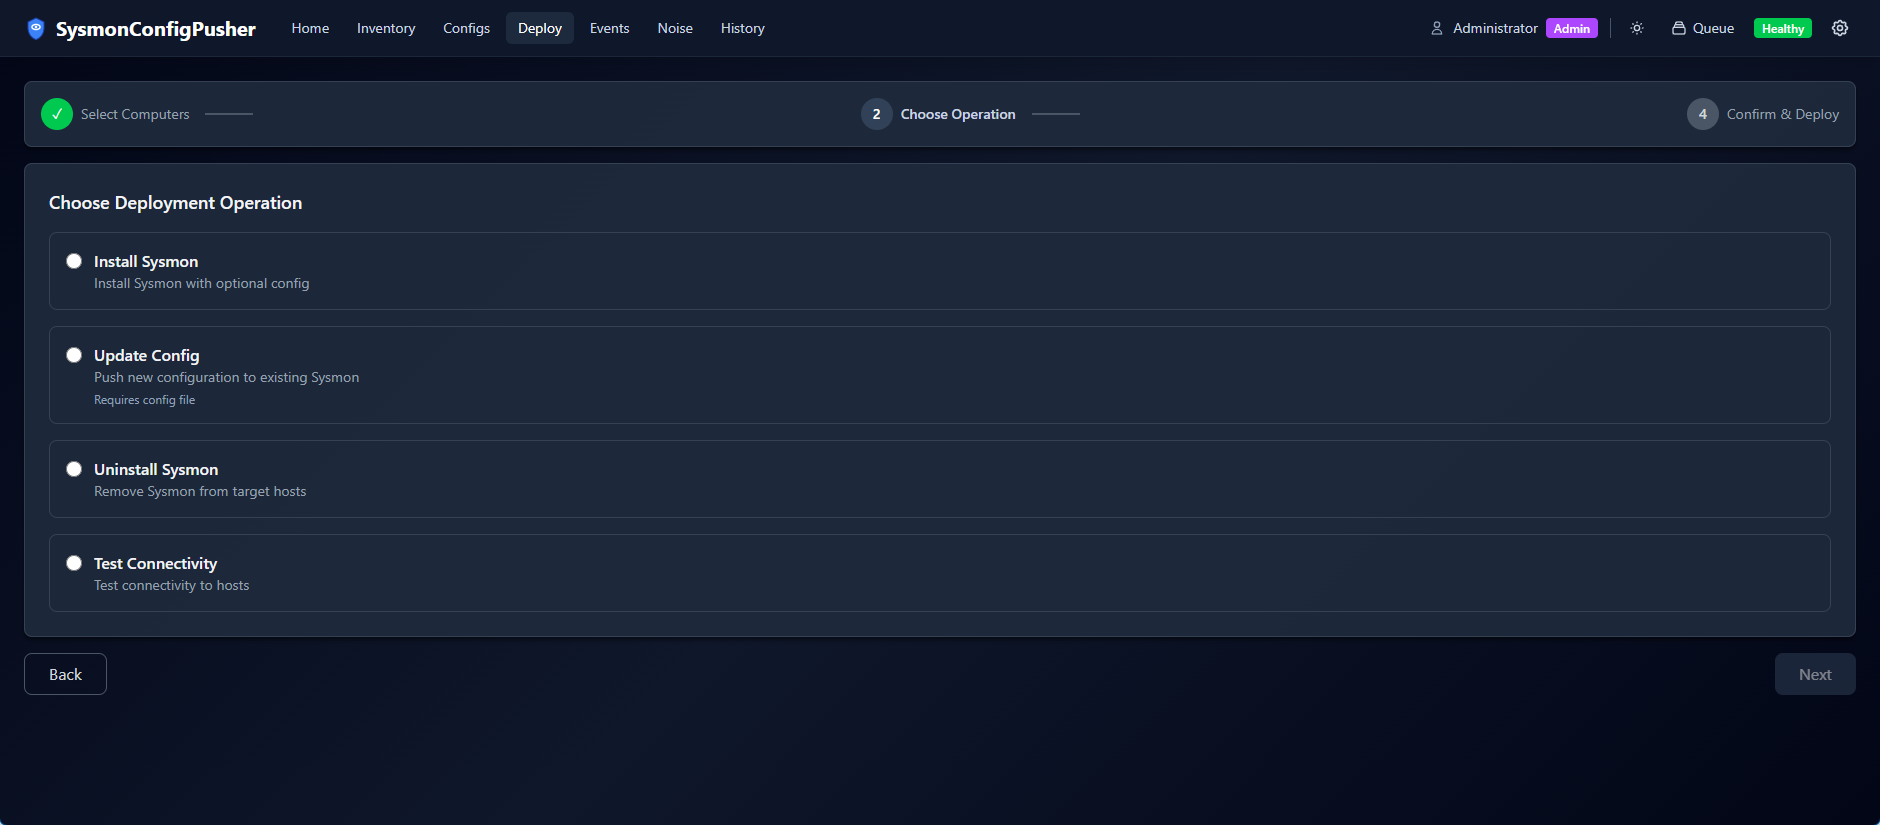
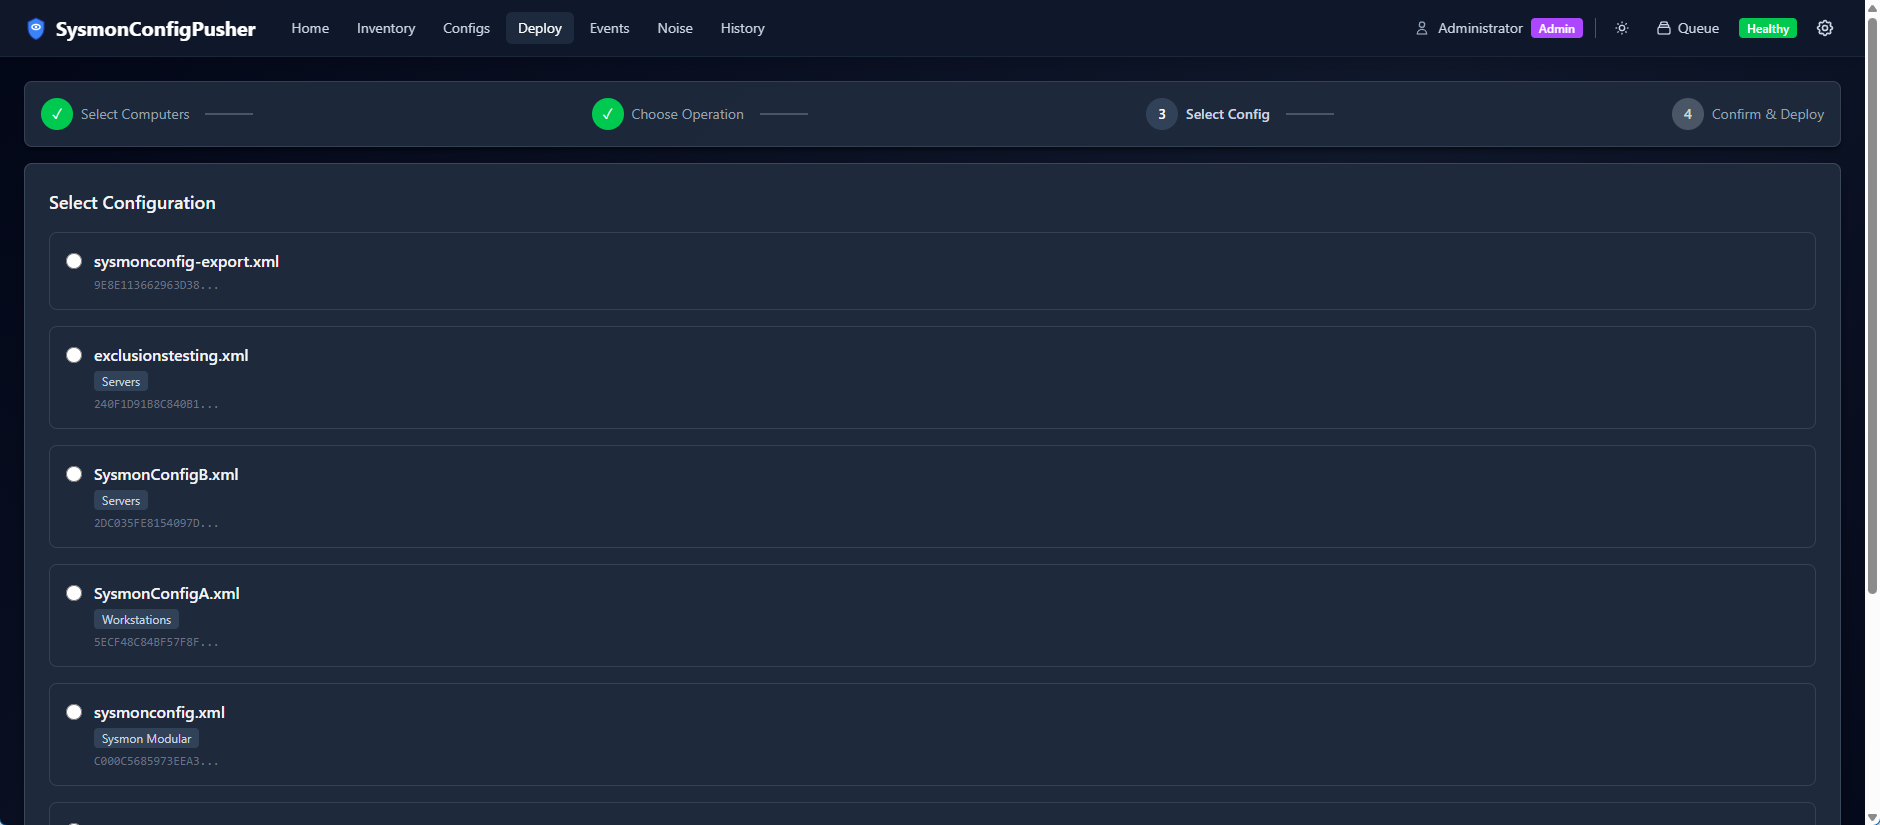
Deployment WizardDeployment Progress
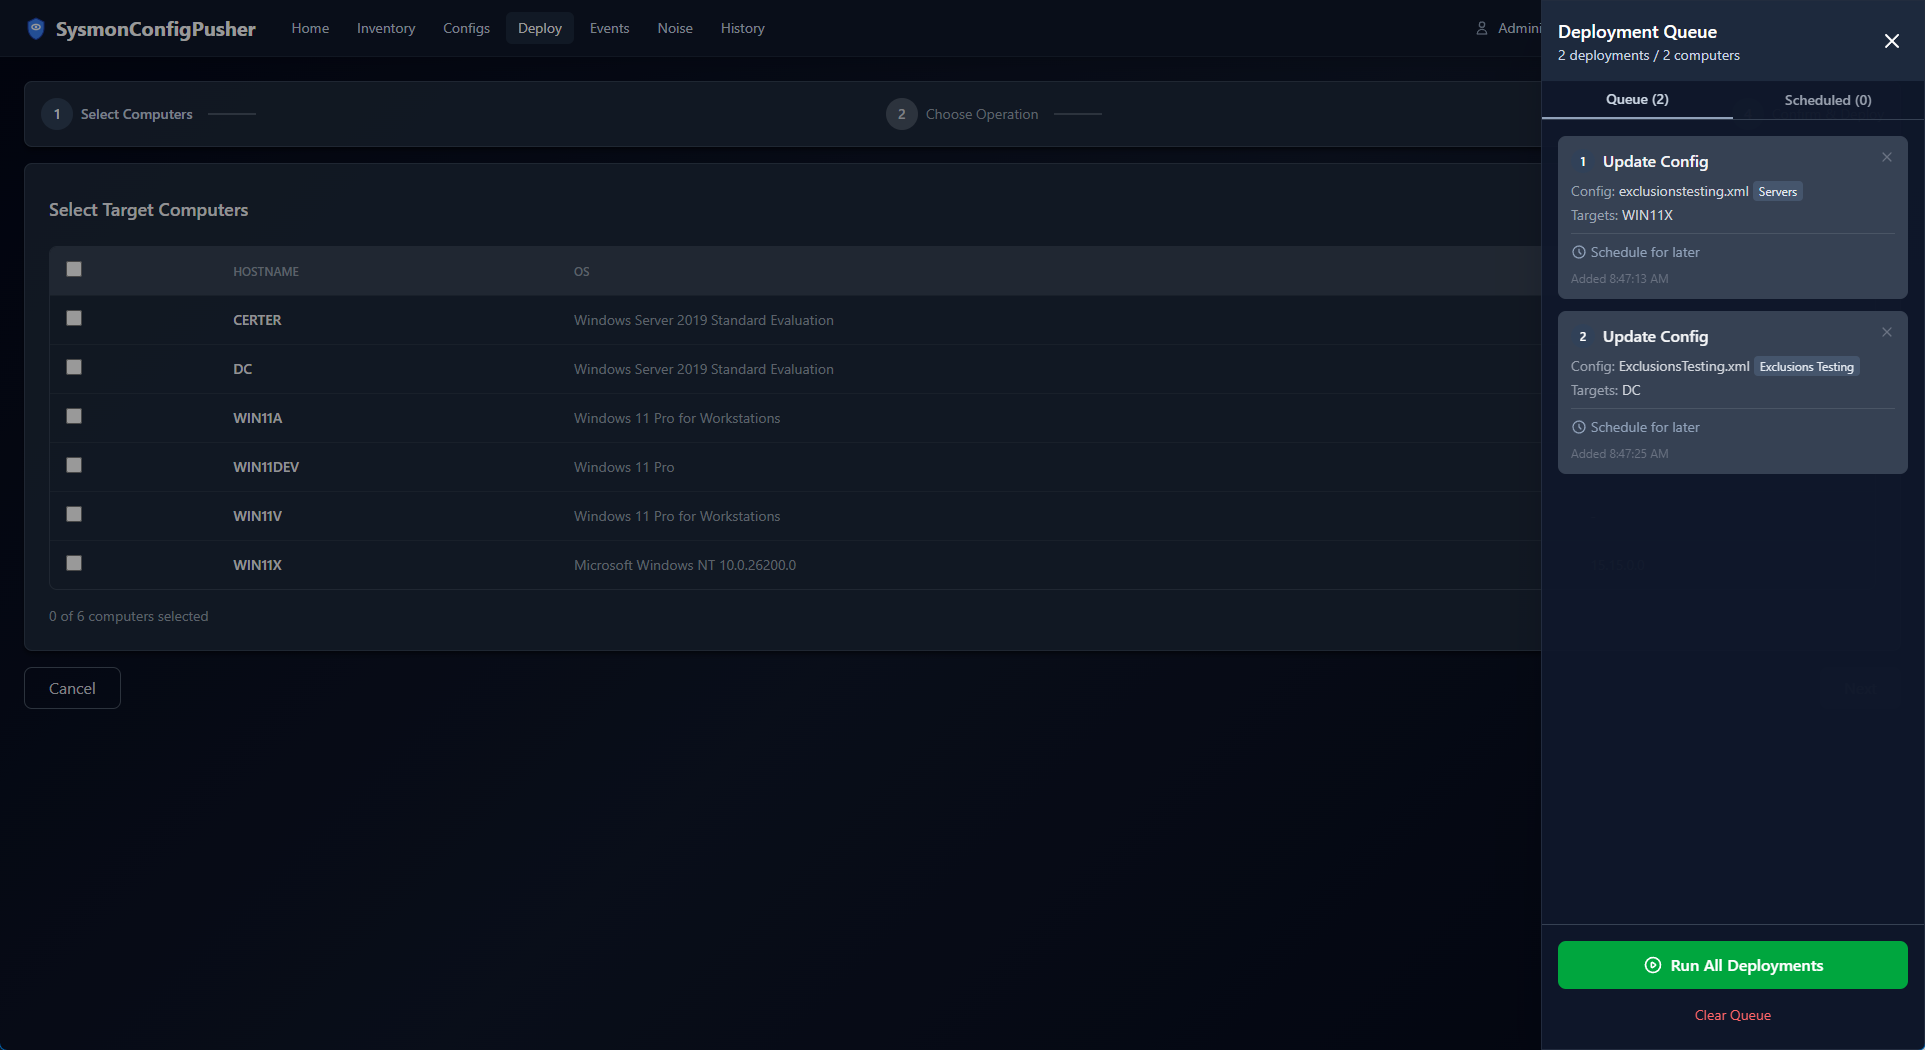
Schedule DeploymentsNoise Analysis
ScheduleNoise Analysis

Schnellstart

Option 1: MSI-Installer (Windows Server)

  1. Laden Sie die neueste SysmonConfigPusher.msi herunter
  2. Führen Sie das Installationsprogramm als Administrator aus
  3. Konfigurieren Sie ein Domänendienstkonto (siehe Dokumentation)
  4. Starten Sie den Dienst und greifen Sie auf die Web-Benutzeroberfläche zu (Standardport: 5001, konfigurierbar in appsettings.json)

Option 2: Docker (nur Agenten-Modus)

docker run -d --name sysmonpusher \
  -p 5001:5001 \
  -v sysmonpusher-data:/data \
  -e API_KEY_ADMIN="your-admin-key" \
  -e AGENT_TOKEN="your-agent-token" \
  ghcr.io/antonlovesdnb/sysmonconfigpusher2:latest

Greifen Sie auf die Benutzeroberfläche unter https://localhost:5001 zu (Selbstsigniertes Zertifikat-Warnung zu erwarten).

Siehe Docker-Anleitung für vollständige Konfigurationsoptionen.

Option 3: Aus dem Quellcode erstellen

Siehe Entwicklungsanleitung für das Erstellen und Ausführen vor Ort.

Dokumentation

AnleitungBeschreibung
InstallationsanleitungProduktionsbereitstellung auf Windows Server
BenutzungsanleitungVerwendung der Anwendung, Konfigurations-Tagging (SCPTAG)
Agenten-AnleitungBereitstellung und Verwaltung des leichten Agenten
Docker-AnleitungContainer-Bereitstellung, Sicherung und Wiederherstellung
ZertifikatsanleitungTLS-Konfiguration für Server und Agenten
BereitstellungsmodiVergleich zwischen Voll- und Nur-Agenten-Modus
EntwicklungsanleitungErstellung aus dem Quellcode, lokale Ausführung

Anforderungen

Vollmodus (Windows Server)

  • Server: Windows Server 2016+ (der Domäne beigetreten)
  • Dienstkonto: Domänenkonto mit lokalen Administratorrechten auf den Zielendpunkten
  • Netzwerkports: TCP 135 (WMI), 445 (SMB), 49152-65535 (RPC dynamisch)

Nur-Agenten-Modus (Docker/Linux)

  • Server: Jede Plattform mit Docker oder Linux
  • Agenten: Windows-Endpunkte mit installiertem Agenten (Agenten-Anleitung)
  • Netzwerk: Agenten verbinden sich ausgehend mit dem Server über HTTPS (Port 5000/5001)

Siehe Bereitstellungsmodi für einen detaillierten Vergleich.

Architektur

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →