
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2025-4664 — PoC und Einrichtung für CVE-2025-4664 | Kitploit
Tools/GitHubGitHub/amalmurali47/cve-2025-4664
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHubamalmurali47/cve-2025-4664

cve-2025-4664

PoC und Einrichtung für CVE-2025-4664

Repository anzeigen
47vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-4664

Dieses Repository enthält einen Proof-of-Concept (PoC) zur Ausnutzung von CVE-2025-4664, einer Schwachstelle, bei der Chromium-basierte Browser vertrauliche URL-Parameter durch Preload-Anfragen im Link-Header preisgeben.

Ressourcen

Eine detaillierte Erklärung der Funktionsweise dieses Exploits finden Sie im Blogbeitrag: https://amalmurali.me/posts/cve-2025-4664e.

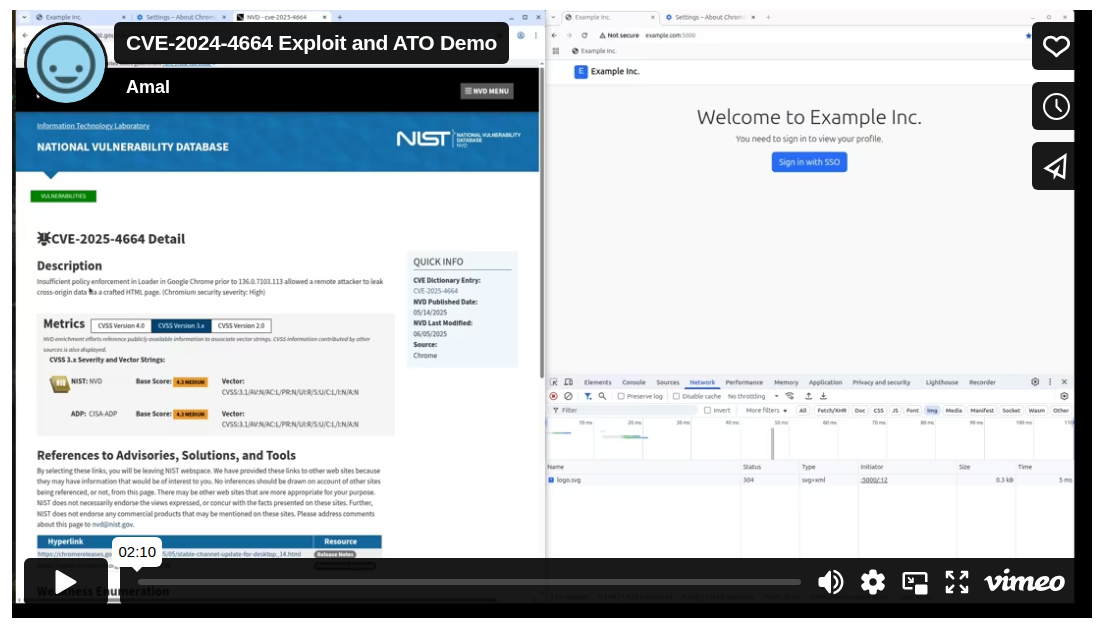
Sehen Sie sich dieses Video an, um den Ablauf zu verstehen:
Dateien

  • target.py – Angreifbare Webanwendung
  • idp.py – SSO-Identitätsanbieter
  • attacker.py – Bösartiger Server, der geleakte Tokens protokolliert
  • templates/ – HTML-Vorlagen für die Demo
  • static/ – Statische Assets (Logo, Avatar, CSS)

Einrichtung

Abhängigkeiten

python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt

/etc/hosts-Datei konfigurieren

Fügen Sie diese Einträge in Ihre /etc/hosts-Datei ein:

127.0.0.1 example.com
127.0.0.1 sso.example.com  
127.0.0.1 attacker.test

Demo ausführen

Starten Sie alle drei Server in separaten Terminals (nach Aktivierung der virtuellen Umgebung):

# Terminal 1: Zielanwendung
python target.py

# Terminal 2: SSO-Identitätsanbieter  
python idp.py

# Terminal 3: Angreifer-Server
python attacker.py

Haftungsausschluss

Dieses Repository dient ausschließlich Bildungszwecken. Die hier bereitgestellten Informationen sollen Entwicklern helfen, die Schwachstelle zu verstehen und ihre Systeme zu schützen. Nutzen Sie diesen Exploit nicht böswillig oder ohne Erlaubnis. Die Verwendung dieses PoC erfolgt auf eigenes Risiko. Der Autor haftet nicht für Schäden oder rechtliche Probleme, die aus der Nutzung dieser Informationen entstehen können.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




