 alt3kx/wafparan01d3
Schnelle WAF-"paranoide" Doctor-Bewertung | WAFPARAN01D3-Tool

Das Testwerkzeug für die Paranoia-Stufe von Web Application Firewalls.
— Von alt3kx.github.io


Im Wesentlichen können Sie über die Paranoia-Stufe (PL) festlegen, wie aggressiv das Core Rule Set ist.
Referenz: https://coreruleset.org/20211028/working-with-paranoia-levels/
wafparan01d3.py nimmt bösartige Anfragen mit codierten Payloads entgegen, die in verschiedenen Teilen von HTTP-Anfragen auf der Grundlage von GET-Parametern platziert werden. Die Ergebnisse der Evaluierung werden in der Debug-Berichtsdatei wafparan01d3.log aufgezeichnet, die auf Ihrem Rechner erstellt wird.mysql_gosecure.txt und basieren auf der Forschung „A Scientific Notation Bug in MySQL left AWS WAF Clients Vulnerable to SQL Injection“ von gosecure, verfügbar hier https://www.gosecure.net/blog/2021/10/19/a-scientific-notation-bug-in-mysql-left-aws-waf-clients-vulnerable-to-sql-injection/ – damit werden unsere WAFs mit modsecurity in ihren verschiedenen Paranoia-Stufen evaluiert, entweder in einer Standardkonfiguration oder durch Deaktivieren verschiedener Regeln/IDs auf gestaffelte und schnelle Weise.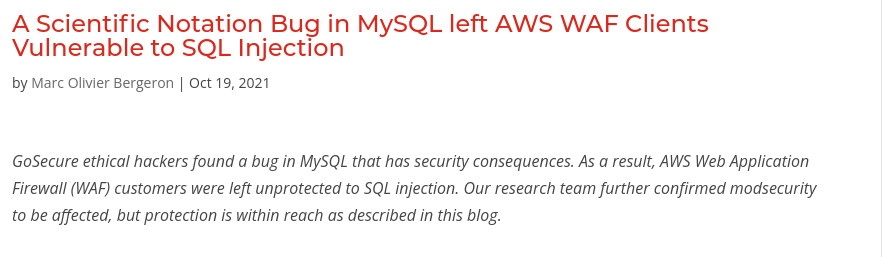
Pentesters: GreyBox-Umfang mit begrenztem Zugriff auf die WAF-Linux-Box über eine „Shell“ mit Berechtigungen zum Starten/Neuladen und Bearbeiten der Apache-Konfigurationsdateien der WAF in DEV/STG/TEST-Umgebungen, um verschiedene Payloads zu senden.Secutity Officers: Treffen Sie die beste Entscheidung, um die WAF-Paranoia-Stufe für jede Lösung in Ihrer Organisation anzuwenden. Blueteamers: Durchsetzung von Regeln, bestes Alerting, weniger False-Positive-Ergebnisse in Ihrer Organisation. Integrators: Führen Sie eine tiefergehende Fehlersuche durch und legen Sie die angemessene WAF-Paranoia-Stufe schnell fest, indem Sie Regeln anpassen oder virtuelle Patches erstellen. Referenz: https://www.inmotionhosting.com/support/server/apache/install-modsecurity-apache-module/
$ sudo apt update -y && sudo apt dist-upgrade -y
$ sudo apt-get install build-essential -y
$ sudo apt-get install apache2 -y
$ sudo apt install libapache2-mod-security2 -y
$ sudo apt-get install curl vim gridsite-clients net-tools -y
$ sudo systemctl restart apache2
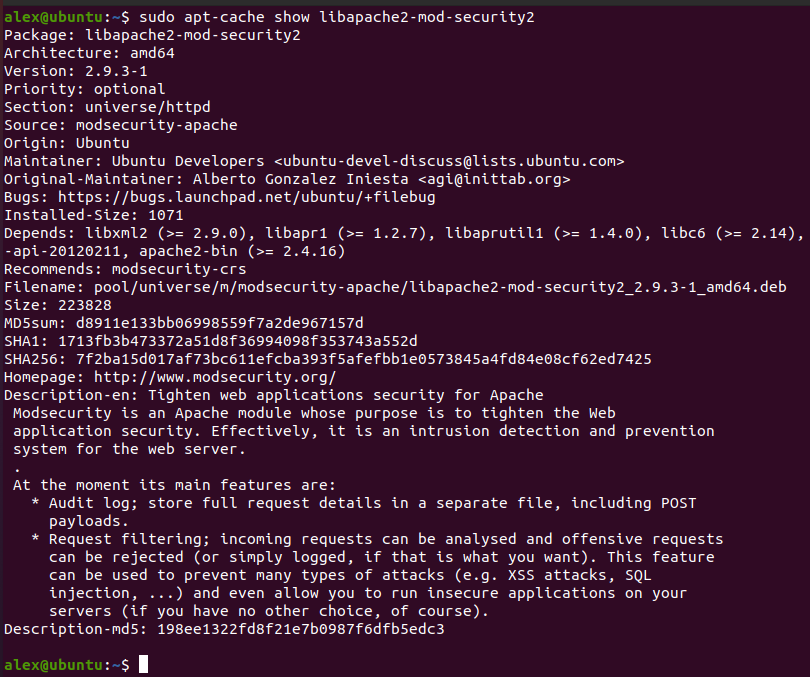
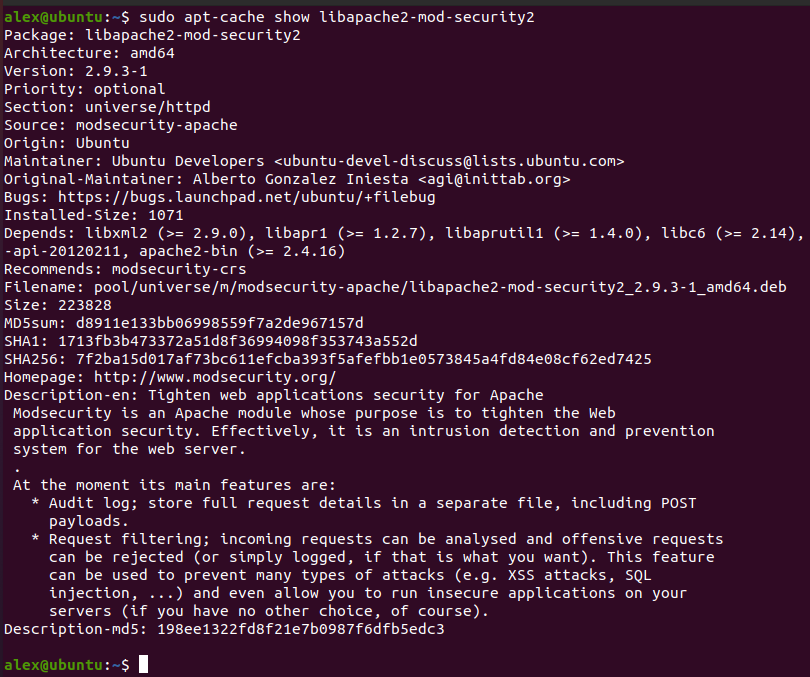
$ sudo apt-cache show libapache2-mod-security2
$ sudo cp /etc/modsecurity/modsecurity.conf-recommended /etc/modsecurity/modsecurity.conf
Als Nächstes ändern Sie den Erkennungsmodus von ModSecurity. Wechseln Sie zuerst in den Ordner cd /etc/modsecurity
2. Bearbeiten Sie die ModSecurity-Konfigurationsdatei mit vi, vim, emacs oder nano.
$ sudo vim /etc/modsecurity/modsecurity.conf
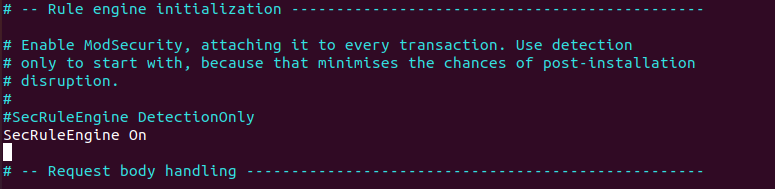
SecRuleEngine DetectionOnly. Ändern Sie DetectionOnly in On. Ursprünglicher Wert: SecRuleEngine DetectionOnly
Neuer Wert: SecRuleEngine On
$ sudo systemctl restart apache2
$ cd ~
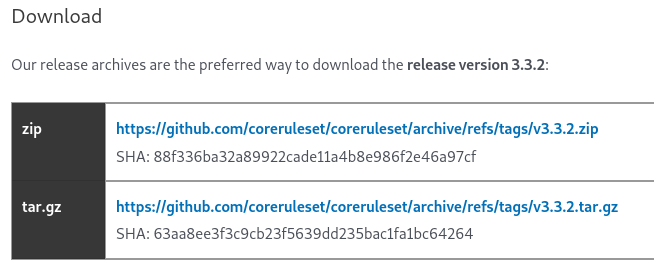
$ wget https://github.com/coreruleset/coreruleset/archive/refs/tags/v3.3.2.zip
$ sha1sum v3.3.2.zip && echo ProvidedChecksum
88f336ba32a89922cade11a4b8e986f2e46a97cf  v3.3.2.zip
ProvidedChecksum
$ unzip v3.3.2.zip
$ sudo mv coreruleset-3.3.2/crs-setup.conf.example /etc/modsecurity/crs/crs-setup.conf
$ sudo mv coreruleset-3.3.2/rules/ /etc/modsecurity/crs/
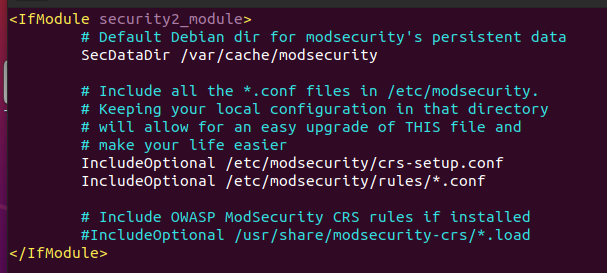
$ sudo vim /etc/apache2/mods-enabled/security2.conf
<IfModule security2_module>
        # Default Debian dir for modsecurity's persistent data
        SecDataDir /var/cache/modsecurity

        # Include all the *.conf files in /etc/modsecurity.
        # Keeping your local configuration in that directory
        # will allow for an easy upgrade of THIS file and
        # make your life easier
        IncludeOptional /etc/modsecurity/crs-setup.conf
        IncludeOptional /etc/modsecurity/rules/*.conf

        # Include OWASP ModSecurity CRS rules if installed
        #IncludeOptional /usr/share/modsecurity-crs/*.load
</IfModule>
$ sudo vim /etc/apache2/apache2.conf
Kopieren Sie den folgenden Code, fügen Sie ihn ein und speichern Sie ihn.
# Include list of ports to listen on
Include ports.conf
