
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2018-12596 — Ektron Content Management System (CMS) 9.20 SP2, Remote-Reaktivierung von Benutzern (CVE-2018–12596) | Kitploit
Tools/GitHubGitHub/alt3kx/cve-2018-12596
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsFehlkonfiguration
GitHubalt3kx/cve-2018-12596

CVE-2018-12596

Ektron Content Management System (CMS) 9.20 SP2, Remote-Reaktivierung von Benutzern (CVE-2018–12596)

Repository anzeigen
137vor 8 JahrenNoch nicht geprüft
Teilen

CVE-2018-12596

Ektron CMS 9.20 SP2 erlaubt es entfernten Angreifern, aspx-Seiten über die Seite „activateuser.aspx“ aufzurufen, selbst wenn sich eine Seite unter dem Pfad /WorkArea/ befindet, der verboten ist (normalerweise ausschließlich für lokale Administratoren verfügbar).

Exploit-DB-Veröffentlichung unter https://www.exploit-db.com/exploits/45577/
PacketStorm-Veröffentlichung unter https://packetstormsecurity.com/files/149734/Ektron-CMS-9.20-SP2-Improper-Access-Restrictions.html

Zeitleiste

================
2018–06–08: Entdeckt
2018–06–11: Erneuter Test der Staging-Umgebung
2018–06–12: Erneuter Test der Live-Umgebung
2018–06–19: Interne Kommunikation
2018–06–21: Benachrichtigung des Herstellers
2018–06–21: Feedback des Herstellers
2018–06–29: Feedback des Herstellers: Produkt wird gepatcht
2018–06–29: Patch verfügbar
2018–06–29: Vereinbarungen mit dem Hersteller zur Veröffentlichung des CVE/Advisory
2018–07–30: Interne Kommunikation
2018–09–15: Patches in der LAB-Umgebung getestet
2018–10–08: Öffentlicher Bericht

Episerver (Ektron-Produkt 9.20 SP2) Patch und Credits:

https://support.episerver.com/hc/en-us/articles/115002828112-9-2-SP2-Site-Update
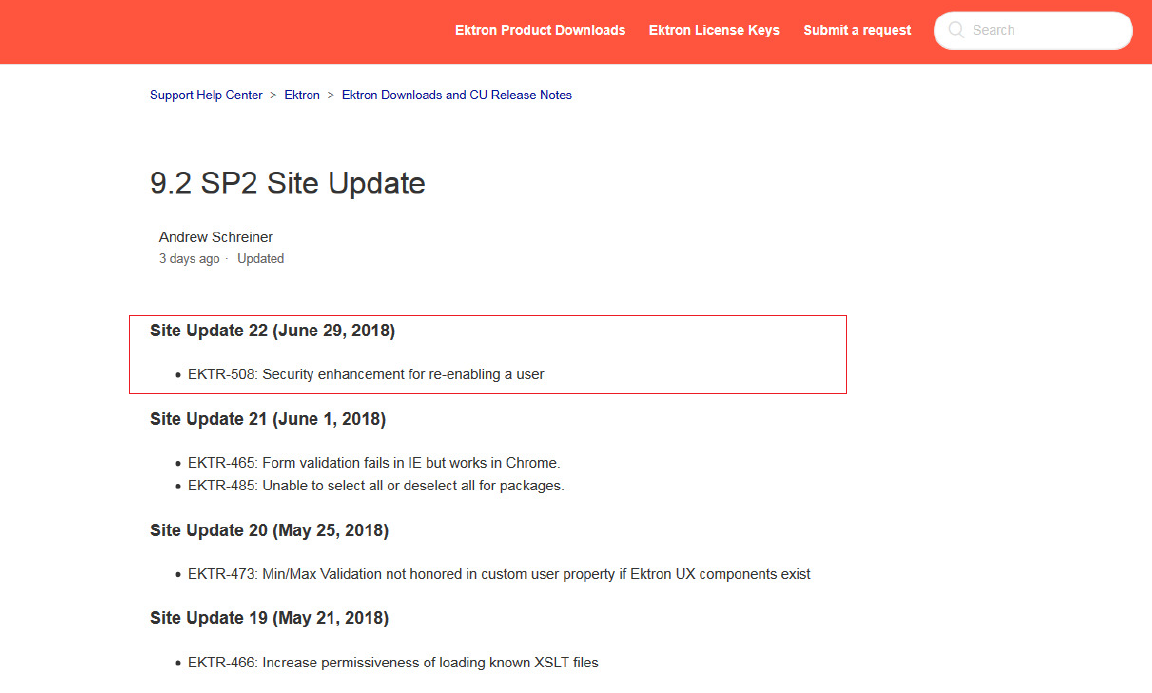
vendor_patch_29 jun 18

Autor

Alex Hernandez alias (@_alt3kx_)
Meine aktuelle Exploit-Liste @exploit-db: https://www.exploit-db.com/author/?a=1074
CVE-2018-12596 mit sexy Screenshots hier: https://medium.com/@alt3kx


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




