
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-1177-MLFlow — Proof-of-Concept-Exploit für CVE-2023-1177, eine Path-Traversal-Schwachstelle in MLflow, die unbefugten Dateizugriff über manipulierte Modellnamen demonstriert. | Kitploit
Tools/GitHubGitHub/alphandbelt1/cve-2023-1177-mlflow
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubalphandbelt1/cve-2023-1177-mlflow

CVE-2023-1177-MLFlow

Proof-of-Concept-Exploit für CVE-2023-1177, eine Path-Traversal-Schwachstelle in MLflow, die unbefugten Dateizugriff über manipulierte Modellnamen demonstriert.

Repository anzeigen
31vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2023-1177 (MLFlow Path Traversal)

Über MLflow

MLflow ist eine Open-Source-Plattform zur Verwaltung des gesamten Machine-Learning-Lebenszyklus.

Primäre Funktionen:

MLflow befasst sich mit vier primären Funktionen:

Tracking von Experimenten, um Parameter und Ergebnisse aufzuzeichnen und zu vergleichen (MLflow Tracking).

Verpacken von ML-Code in einer wiederverwendbaren, reproduzierbaren Form, um ihn mit anderen Data Scientists zu teilen oder in die Produktion zu überführen (MLflow Projects).

Verwalten und Bereitstellen von Modellen aus einer Vielzahl von ML-Bibliotheken auf einer Vielzahl von Modell-Serving- und Inferenzplattformen (MLflow Models).

Bereitstellen eines zentralen Modell-Repositorys zur kollaborativen Verwaltung des gesamten Lebenszyklus eines MLflow-Modells, einschließlich Modellversionierung, Stufenübergängen und Annotationen (MLflow Model Registry).

Bibliotheksunabhängig: MLflow ist bibliotheksunabhängig, d. h. es kann mit jeder Machine-Learning-Bibliothek und in jeder Programmiersprache verwendet werden, da alle Funktionen über eine REST-API und CLI zugänglich sind.

API: Das Projekt enthält eine Python-API, R-API und Java-API für den Komfort.

Quelle: https://mlflow.org/docs/latest/index.html

CVE-2023-1177

Eine Path-Traversal-Schwachstelle wurde in MLflow gefunden. Path Traversal ist eine Art von Web-Schwachstelle, die es einem Angreifer ermöglicht, auf Dateien und Verzeichnisse zuzugreifen, die außerhalb des vorgesehenen Verzeichnisses gespeichert sind. Angreifer nutzen verschiedene Techniken, um diese Schwachstelle auszunutzen und unbefugten Zugriff auf sensible Daten zu erlangen oder beliebigen Code auszuführen. Path-Traversal-Angriffe können durch Eingabevalidierung und Zugriffskontrollmaßnahmen verhindert werden.

Die Schwachstelle wurde von Dan McInerney entdeckt.

Mehr lesen: https://huntr.dev/bounties/1fe8f21a-c438-4cba-9add-e8a5dab94e28/

[CVE-2023-1177]

Path Traversal: '..\filename' im GitHub-Repository mlflow/mlflow vor 2.2.1.

Mehr lesen: https://nvd.nist.gov/vuln/detail/CVE-2023-1177

PoC für CVE-2023-1177

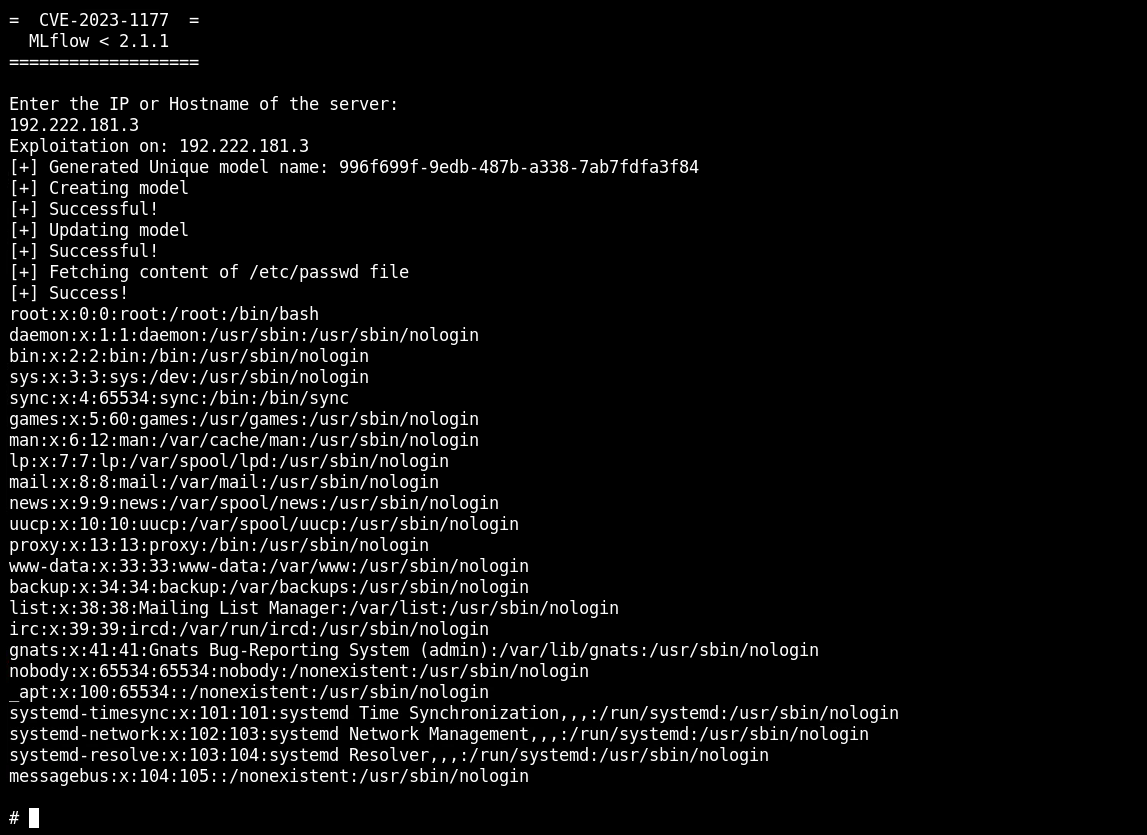
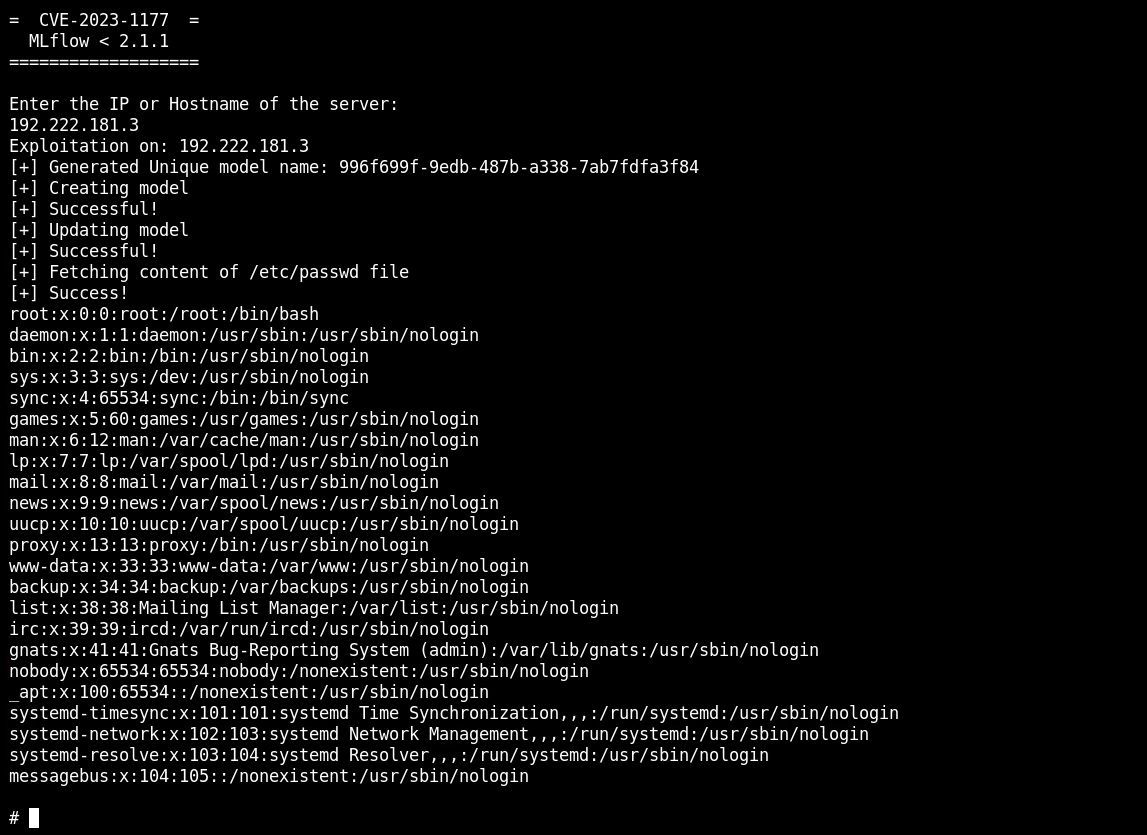
Ich habe ein kleines Python-Skript erstellt, das zum Testen und Ausnutzen der Schwachstelle verwendet werden kann.

Es erstellt eine eindeutige ID für den Modellnamen und greift dann nacheinander auf alle URLs zu.

alt text

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





