
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/akgitrepos/explain-my-curl
Allgemeine DienstprogrammeWebsicherheitNetzwerksicherheitDienstprogramme & FrameworksLernen & BildungDNS-Analyse
GitHubakgitrepos/explain-my-curl

explain-my-curl

Nimmt einen curl-Befehl entgegen und erklärt DNS/TLS/HTTP-Details Schritt für Schritt.

Repository anzeigen
99238vor 8 MonatenVon Kitploit geprüft
Teilen

explain-my-curl

explain-my-curl ist ein primär lokales CLI zum Verständnis dessen, was ein curl-Befehl über DNS, TLS und HTTP tut.

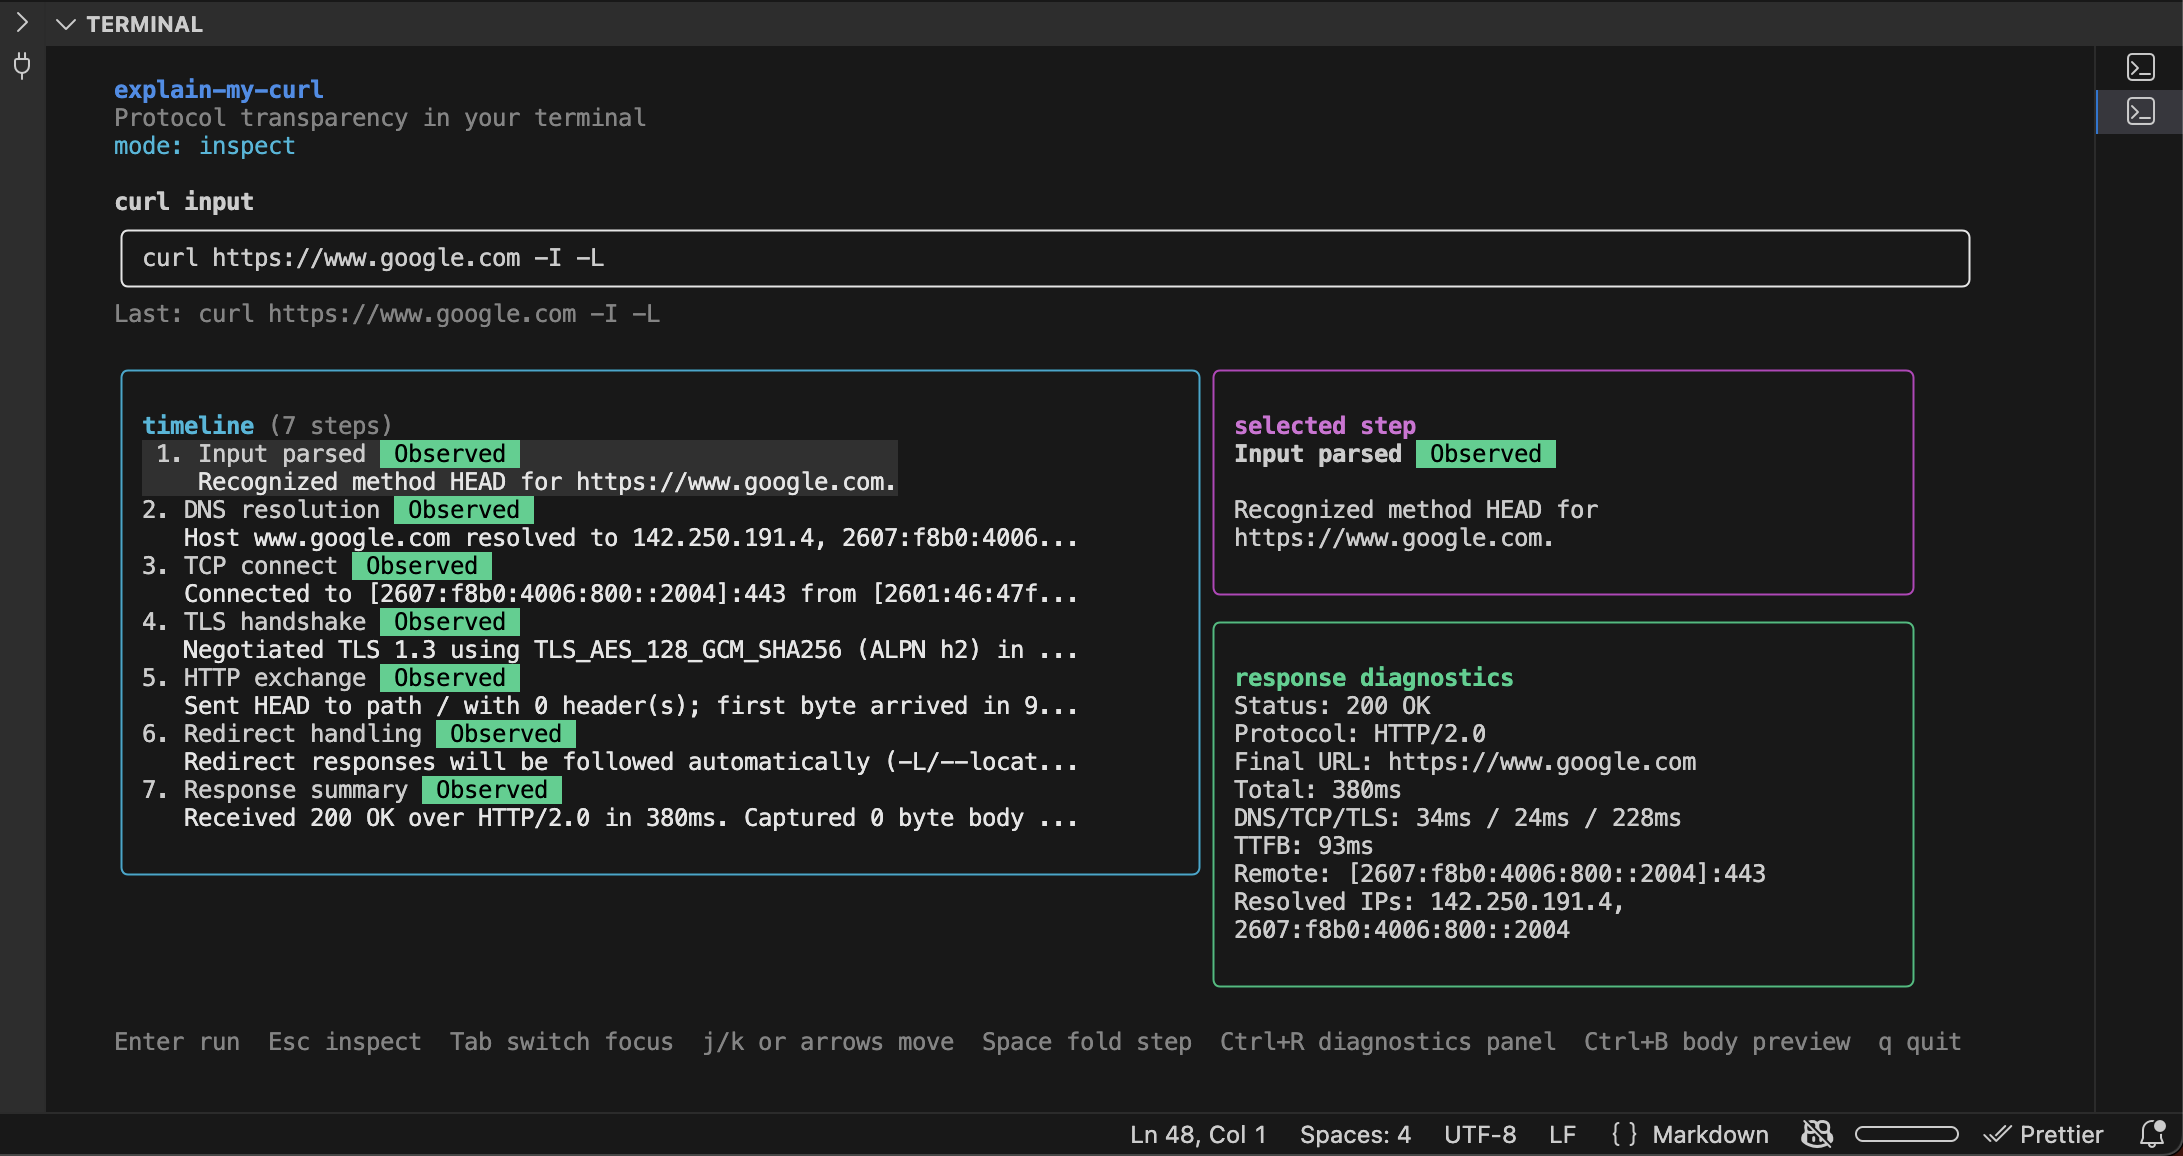
explain-my-curl TUI-Vorschau

Dieses Repository enthält derzeit:

  • Ein CLI-Befehl zum Parsen und Erklären einer curl-Eingabe
  • Eine Starter-TUI zur interaktiven Erkundung
  • Ausführungstelemetrie für DNS, TCP-Verbindung, TLS-Handshake und Zeit bis zum ersten Byte
  • Geheimnis-Schwärzung für Befehlsanzeige und Fehlerstrings
  • Nachweiskennzeichnungen (Observed, Inferred, Estimated) zur Unterstützung der Protokolltransparenz
  • Ein Transparenzvertrag in docs/transparency-contract.md

Quick Start

go mod tidy
go run ./cmd/explain-my-curl explain "curl https://example.com -I"
go run ./cmd/explain-my-curl tui
go run ./cmd/explain-my-curl doctor
go run ./cmd/explain-my-curl version

TUI Controls

  • Enter: aktuellen curl-Befehl ausführen
  • Esc: in den Inspektionsmodus wechseln
  • Tab: Fokus zwischen Eingabe/Inspektion wechseln
  • i: Eingabemodus fokussieren
  • j/k oder Pfeiltasten: ausgewählten Zeitschritt bewegen
  • Space: ausgewählten Zeitschritt einklappen/ausklappen
  • Ctrl+R: Antwortdiagnose-Bereich umschalten
  • Ctrl+B: Sichtbarkeit der Antworttextvorschau umschalten
  • q: beenden

Releases

  • Getaggte Releases (v*) werden automatisch mit GoReleaser über GitHub Actions erstellt.
  • CI validiert go test ./... bei Pushes und Pull-Requests.
  • CI führt auch einen GoReleaser-Snapshot-Build durch, um die Release-Konfiguration kontinuierlich zu überprüfen.
  • Artefakte werden für macOS/Linux/Windows auf amd64 und arm64 veröffentlicht.
  • Release-Binärdateien enthalten eingebettete Build-Metadaten (version, commit, date).
  • Ein Homebrew-Formel wird während des Releases in Formula/ generiert (Tap verwendet dieses selbe Repository).

Current Status

Lokale Ausführungstelemetrie, Split-Pane-TUI, Schwärzung, Tests, Transparenzvertrag und Release-Automatisierung sind vorhanden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




