Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CMSScan — CMS-Scanner: Durchsucht Wordpress-, Drupal-, Joomla- und vBulletin-Websites nach Sicherheitsproblemen. | Kitploit
Tools/GitHubGitHub/ajinabraham/cmsscan
SchwachstellenscannerInformationsbeschaffungWebsicherheitPenetrationstests
GitHubajinabraham/cmsscan

CMSScan

CMS-Scanner: Durchsucht Wordpress-, Drupal-, Joomla- und vBulletin-Websites nach Sicherheitsproblemen.

Repository anzeigen
1.1k14651vor 5 JahrenVon Kitploit geprüft
Webseite
Teilen

CMSScan

Durchsuchen Sie WordPress-, Drupal-, Joomla- und vBulletin-Websites auf Sicherheitsprobleme.

platform License python Rawsec's CyberSecurity Inventory

Hergestellt mit Love in Indien

CMSScan bietet ein zentrales Sicherheitsdashboard für CMS-Sicherheitsscans. Es wird von wpscan, droopescan, vbscan und joomscan unterstützt. Es unterstützt sowohl bedarfsgesteuerte als auch geplante Scans und kann E-Mail-Berichte versenden.

Installation

# Requires ruby, ruby-dev, gem, libwww-perl, python3.6+ and git
git clone https://github.com/ajinabraham/CMSScan.git
cd CMSScan
./setup.sh

Ausführen

./run.sh

Periodische Scans

Sie können mit CMSScan periodische CMS-Scans durchführen. Sie müssen den CMSScan-Server separat ausführen und die folgenden Einstellungen konfigurieren, bevor Sie das scheduler.py-Skript ausführen.

# SMTP SETTINGS
SMTP_SERVER = ''
FROM_EMAIL = ''
TO_EMAIL = ''

# SERVER SETTINGS
SERVER = ''

# SCAN SITES
WORDPRESS_SITES = []
DRUPAL_SITES = []
JOOMLA_SITES = []
VBULLETIN_SITES = []

Fügen Sie einen Cronjob hinzu

crontab -e
@weekly /usr/bin/python3 scheduler.py

Basisauthentifizierung

Standardmäßig ist keine Authentifizierung aktiviert. Um die Basisauthentifizierung zu aktivieren, konfigurieren Sie Folgendes in app.py:

app.config['BASIC_AUTH_USERNAME'] = 'admin'
app.config['BASIC_AUTH_PASSWORD'] = 'password'
app.config['BASIC_AUTH_FORCE'] = True

Docker

Lokal

docker build -t cmsscan .
docker run -it -p 7070:7070 cmsscan

Vorgefertigtes Image

docker pull opensecurity/cmsscan
docker run -it -p 7070:7070 opensecurity/cmsscan
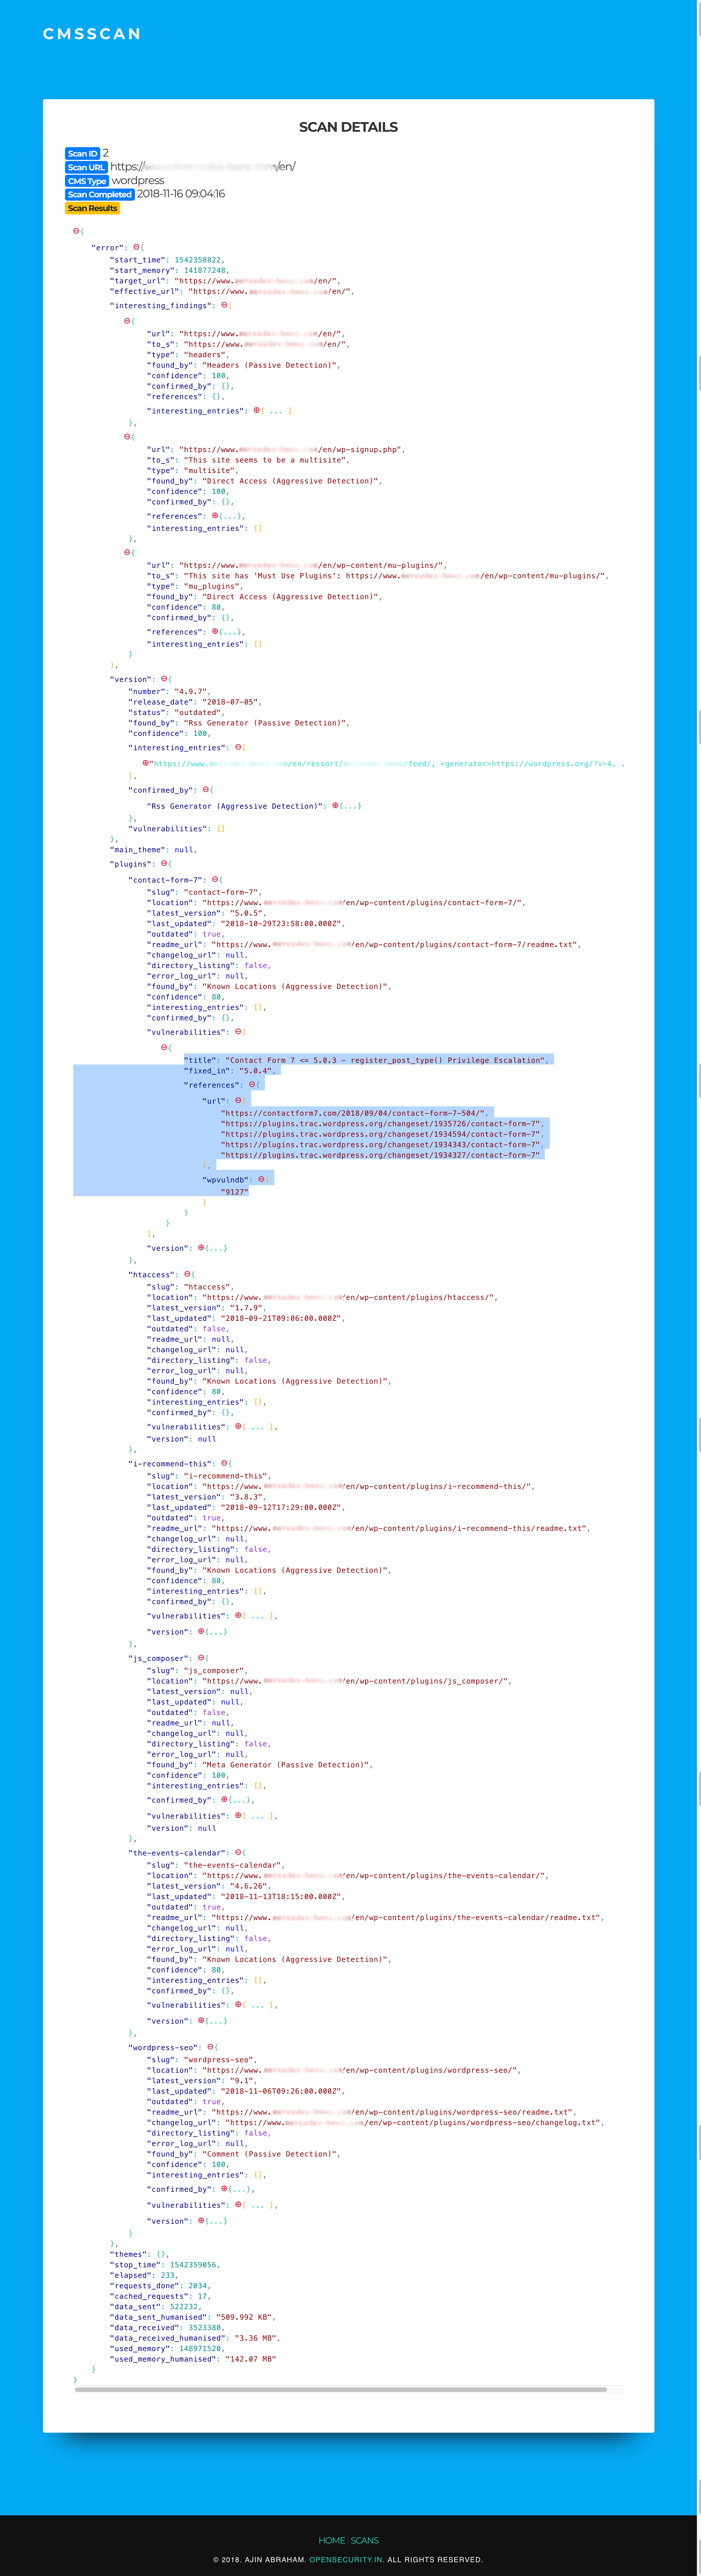
Screenshots

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →