
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-22432 — PoC für CVE-2023-22432 (web2py) | Kitploit
Tools/GitHubGitHub/aeyesec/cve-2023-22432
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubaeyesec/cve-2023-22432

CVE-2023-22432

PoC für CVE-2023-22432 (web2py)

Repository anzeigen
324vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2023-22432

PoC-Verifizierung der web2py-Sicherheitslücke (CVE-2023-22432)

Eine Sicherheitslücke (CVE-2023-22432) in web2py wurde am 31. Januar 2023 (US-Zeit) veröffentlicht. Dieser Artikel beschreibt unsere Diskussion dieser Sicherheitslücke und die Ergebnisse unserer Überprüfung.

Zusammenfassung der Sicherheitslücke

Diese Sicherheitslücke ist eine Open-Redirect-Sicherheitslücke in web2py, die es erlaubt, eine beliebige URL als Callback-Ziel-URL in der Admin-Seiten-URL anzugeben. Ursprünglich wurden Gegenmaßnahmen gegen Open Redirects implementiert, aber diese Sicherheitslücke wird durch Anwendung einer speziellen Umgehungsmethode auf die URL reproduziert. Dies kann zu bösartigen Websites führen.

Betroffene Versionen

  • web2py vor 2.23.1

Gegenmaßnahmen

  • Aktualisieren Sie auf web2py 2.23.1 oder höher.

Geschichte der Sicherheitslücke

Eine Open-Redirect-Sicherheitslücke (CVE-2022-33146) wurde 2022 in web2py entdeckt, und wir fragten uns, ob es weitere Sicherheitslücken wie CVE-2022-33146 gibt. Daher überprüften wir den Quellcode von web2py und fanden einen Weg, den Open-Redirect-Schutz zu umgehen. Takuto Yoshikai (der Autor) von Aeye Security Lab meldete dies dem IPA und dem web2py-Entwicklungsteam.

Überprüfungsumgebung

  • M1 Mac
  • Python3.8
  • web2py 2.22.5

Überprüfung

Führen Sie build.sh in diesem Repository aus. Dann startet web2py.

bash build.sh

Greifen Sie auf http://localhost:8000/admin/default/index/?send=//example.com zu

Geben Sie das Passwort "password123" ein und klicken Sie auf Login.

Es erfolgte keine Weiterleitung zu example.com, daher funktionierte der Open-Redirect-Schutz gut.

Greifen Sie auf http://localhost:8000/admin/default/index/?send=\/\/example.com zu

Das Payload ist \/\/example.com.

Geben Sie das Passwort "password123" ein und klicken Sie auf Login.
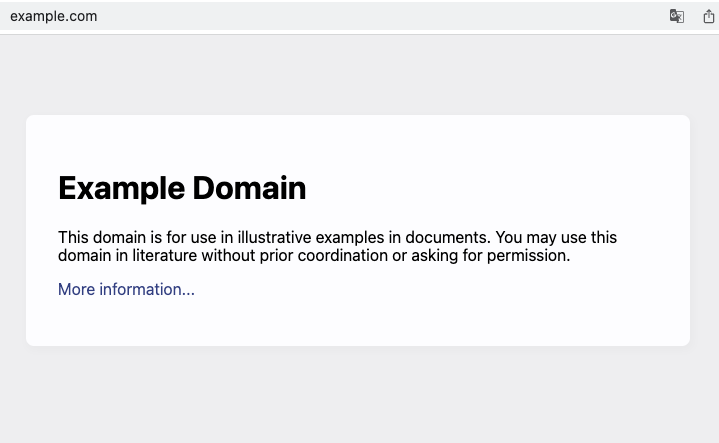
Es erfolgte eine Weiterleitung zu example.com, daher funktionierte der Open-Redirect-Schutz nicht korrekt.

Zusammenfassung

Nach Überprüfung und Verifikation haben wir bestätigt, dass es möglich ist, den Administrator durch Manipulation der Admin-Seiten-URL auf eine bösartige Website zu leiten. Wir empfehlen, das System so bald wie möglich zu aktualisieren.


Referenzinformationen

  • https://www.cve.org/CVERecord?id=CVE-2023-22432
  • https://nvd.nist.gov/vuln/detail/CVE-2023-22432
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-22432
  • https://jvndb.jvn.jp/en/contents/2023/JVNDB-2023-000020.html
  • http://web2py.com
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




