 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Sicherheitsforschungsbericht zur Ausnutzung von CVE-2026-43499 auf dem Amazon Fire TV Stick 3rd Gen (sheldonp), vom temporären Root bis zum Bootloader-Unlock.

sheldonp)Verkettung einer Linux-Kernel-Rechteausweitung mit einem Preloader-Downgrade und einem Bootloader-Unlock.

Dieses Repository dokumentiert meine autorisierte Reproduktion der Exploit-Kette für CVE-2026-43499 auf einem Amazon Fire TV Stick 3. Gen (sheldonp). Die Kette nutzte temporäres Kernel-Root, um ein kontrolliertes Preloader-Downgrade durchzuführen, und verwendete anschließend den bestehenden Kamakiri-BootROM-Workflow, um einen entsperrten Fastboot-Modus zu erreichen und den Bootloader-Unlock abzuschließen.
Dies ist eine Reproduktion und eine gerätespezifische Fallstudie. Ich habe CVE-2026-43499 nicht entdeckt, den ursprünglichen IonStack/GhostLock-Exploit nicht erstellt und Kamakiri nicht entwickelt. Die vorgelagerten Forscher und Entwickler werden unten genannt.
[!IMPORTANT] Diese Dokumentation ist ein technischer Bericht, keine universelle Rooting-Anleitung. Die Build-Kompatibilität ist entscheidend, temporäres Root ist kein dauerhaftes Root, und Fehler im Zusammenhang mit Preloader, LK, TEE oder dm-verity-geschützten Partitionen können das Gerät dauerhaft unbrauchbar machen.
Die Ende-zu-Ende-Kette wurde am 12. September 2026 abgeschlossen. Dieses Repository dokumentiert das getestete Gerät und die Softwareversionen, die exakt verwendeten Archive, deren SHA-256-Hashes sowie die während des Prozesses erfassten Originalnachweise.
| Feld | Reproduktionsziel |
|---|---|
| Gerät | Amazon Fire TV Stick 3. Gen |
| Modell | AFTSSS |
| Codename | sheldonp |
| Betriebssystem | Fire OS 7.7.1.6 / Build PS7716.5666N |
| Incremental | 0036005356164 |
| Android-Basis | Android 9 |
| Kernel | 4.4.162+ |
| Für die BootROM-Phase verwendeter Host | Ubuntu 26.04.1 LTS, gestartet als Live-USB-Sitzung |
| Android-Plattformtools | 37.0.1 |
| Implementierung des temporären Root | R0rt1z2/GhostLock 1.1.0, Branch 4.4 |
| BootROM-Implementierung | kamakiri-sheldon-1.0 |
| Ergebnis | Temporäres Root, Preloader-Downgrade, entsperrter Bootloader, TWRP und erhaltenes Fire OS |
Nicht im Umfang enthalten: die Entdeckung von Schwachstellen, eine neue Exploit-Implementierung, Remote-Exploitation, dauerhaftes Root oder Unterstützung für andere Geräte als das getestete sheldonp-Exemplar. Während dieser Reproduktion wurde kein Custom-ROM installiert.
Im Folgenden sind die exakten ZIP-Archive aufgeführt, die während dieser Reproduktion verwendet wurden. Die Archive werden in diesem Repository nicht weiterverbreitet; ihre SHA-256-Hashes sind aufgezeichnet, damit unabhängig bezogene Kopien mit den in dieser Fallstudie verwendeten Dateien verglichen werden können.
| Archiv | Quelle | Version | SHA-256 |
|---|---|---|---|
ghostlock-sheldon-v1.1.0.zip | Anleitung zu temporärem Root und Downgrade auf XDA | GhostLock 1.1.0 | 8D541F7DF58487AF6D6D45D778482D3455A71F62E32651751CFE0B2DDFC6554F |
kamakiri-sheldon-1.0.zip | Anleitung zum Bootloader-Unlock auf XDA | Kamakiri Sheldon 1.0 | 1B07161D9F894935E5918A9B8F9A230F67B9487E9863C242E758338E8C6C5784 |
Diese Hashes identifizieren die in dieser Fallstudie verwendeten Kopien; Leser sollten ihre Downloads dennoch mit den ursprünglichen Upstream-Quellen abgleichen und die geltenden Lizenzen Dritter prüfen.
CVE-2026-43499, auch bekannt als GhostLock, ist eine Use-after-free-Schwachstelle im Priority-Inheritance-Futex/rtmutex-Pfad des Linux-Kernels. Beim Rollback des Proxy-Locks operierte remove_waiter() auf current statt auf der in waiter->task gespeicherten Task. Infolgedessen konnte der tatsächliche Waiter in den Userspace zurückkehren, während pi_blocked_on noch auf einen rt_mutex_waiter in einem freigegebenen Kernel-Stackframe verwies.
Die ursprüngliche IonStack-Forschung verwandelt diese baumelnde Stack-Referenz in ein Primitiv zur lokalen Rechteausweitung. R0rt1z2 passte die Technik an den Fire TV Stick 3. Gen und den Fire TV Stick Lite (sheldonp/sheldon) mit Fire OS 7 auf einem 4.4-Kernel an.
Der entscheidende Unterschied in dieser Fallstudie besteht darin, dass CVE-2026-43499 den Bootloader nicht direkt entsperrt. Es gewährt vorübergehenden Zugriff auf Kernel-Ebene. Dieser kurzlebige Zugriff ermöglicht den kontrollierten Preloader-Downgrade, der erforderlich ist, bevor die ältere Kamakiri-BootROM-Kette ausgeführt werden kann.
flowchart LR
    A[Fire OS 7 on sheldonp] --> B[CVE-2026-43499 / GhostLock]
    B --> C[Temporary root shell]
    C --> D[Controlled preloader downgrade]
    D --> E[Expected non-booting transition state]
    E --> F[Kamakiri BootROM stage]
    F --> G[Unlocked fastboot]
    G --> H[Bootloader unlocked]
Die Kette überschreitet zwei separate Sicherheitsgrenzen:
Bevor ich das Gerät veränderte, ermittelte ich den Hardware-Codename und zeichnete die Fire OS-, Build-, Bootloader- und Kernel-Versionen über ADB auf.
adb devices -l
adb shell getprop ro.product.device
adb shell getprop ro.product.model
adb shell getprop ro.build.version.release
adb shell getprop ro.build.version.incremental
adb shell getprop ro.build.fingerprint
adb shell getprop ro.bootloader
adb shell uname -a
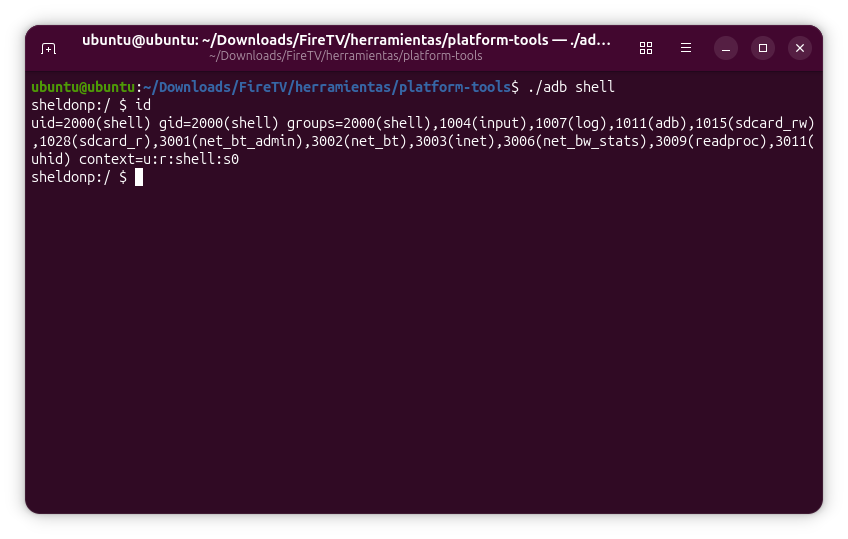
adb shell id
Das resultierende Baseline war sheldonp / AFTSSS, Fire OS PS7716.5666N, inkrementell 0036005356164, Android 9 und Kernel 4.4.162+. Die Seriennummer wird bewusst weggelassen.
Ich verband den Fire TV über USB mit aktiviertem ADB-Debugging und verwendete GhostLock 1.1.0, das mit der R0rt1z2-XDA-Anleitung veröffentlichte sheldon/sheldonp-Paket. Der gerätespezifische Launcher startet den Fire TV neu, um von einem frischen Zustand aus zu beginnen, setzt den Exploit ein und wiederholt den Vorgang bei Bedarf.
Eine erfolgreiche Ausnutzung erzeugt eine temporäre Root-Umgebung. Ich verifizierte den Sicherheitskontext über eine ADB-Shell, anstatt allein den Abschluss des Skripts als Beweis zu werten:
adb shell
su
id
Der Root-Kontext ist flüchtig und geht beim Neustart verloren. Dieses Verhalten ist wichtig: Diese Phase ist ein ermöglichender Grundbaustein für das Downgrade, nicht der endgültige Persistenzmechanismus oder der Bootloader-Unlock selbst.
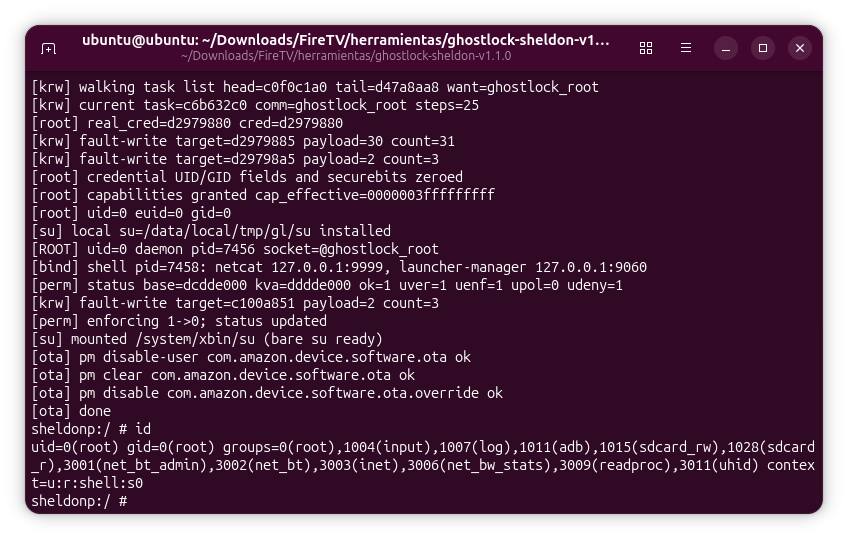
Der erfolgreiche Lauf zeigte uid=0, stellte SELinux für die temporäre Umgebung auf permissive um, mountete das temporäre su und deaktivierte die vom Tool behandelten Fire OS OTA-Pakete.
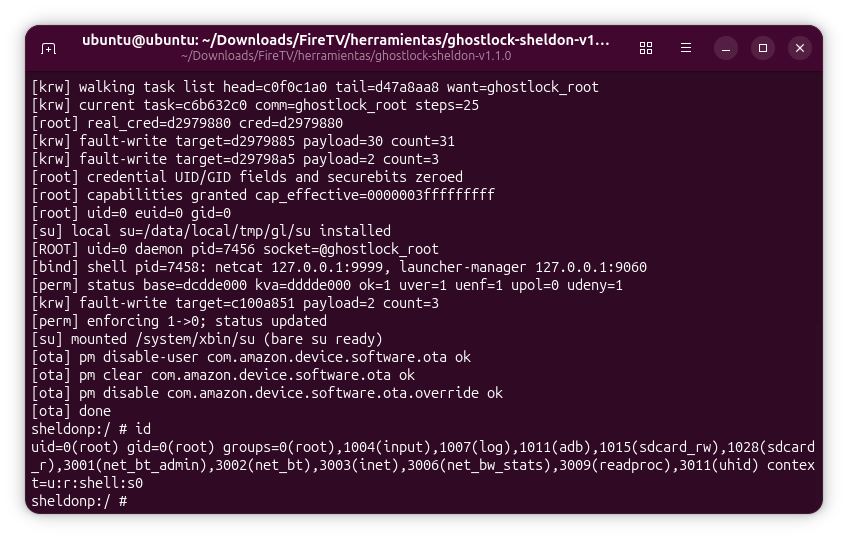
Der vollständige GhostLock-Exploit-Trace ist als unterstützender Nachweis erhalten.
