Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-36842-Backdooring-Oncord-Android-Sterio- — CVE-2024-36842, Erstellen einer persistenten Backdoor auf Oncord+ Android/iOS-Car-Infotainment mithilfe eines bösartigen Skripts! | Kitploit
Tools/GitHubGitHub/abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
Android-SicherheitEmbedded-System-SicherheitPersistenzmechanismenSchwachstellenanalyseExploitationPost-ExploitationPenetrationstestsHardware-Sicherheit
Teilen
GitHub
abbiy/cve-2024-36842-backdooring-oncord-android-sterio-

CVE-2024-36842-Backdooring-Oncord-Android-Sterio-

CVE-2024-36842, Erstellen einer persistenten Backdoor auf Oncord+ Android/iOS-Car-Infotainment mithilfe eines bösartigen Skripts!

Repository anzeigen
534vor 1 JahrNoch nicht geprüft

CVE-2024-36842 Backdooring-Oncord+ Android-Sterio

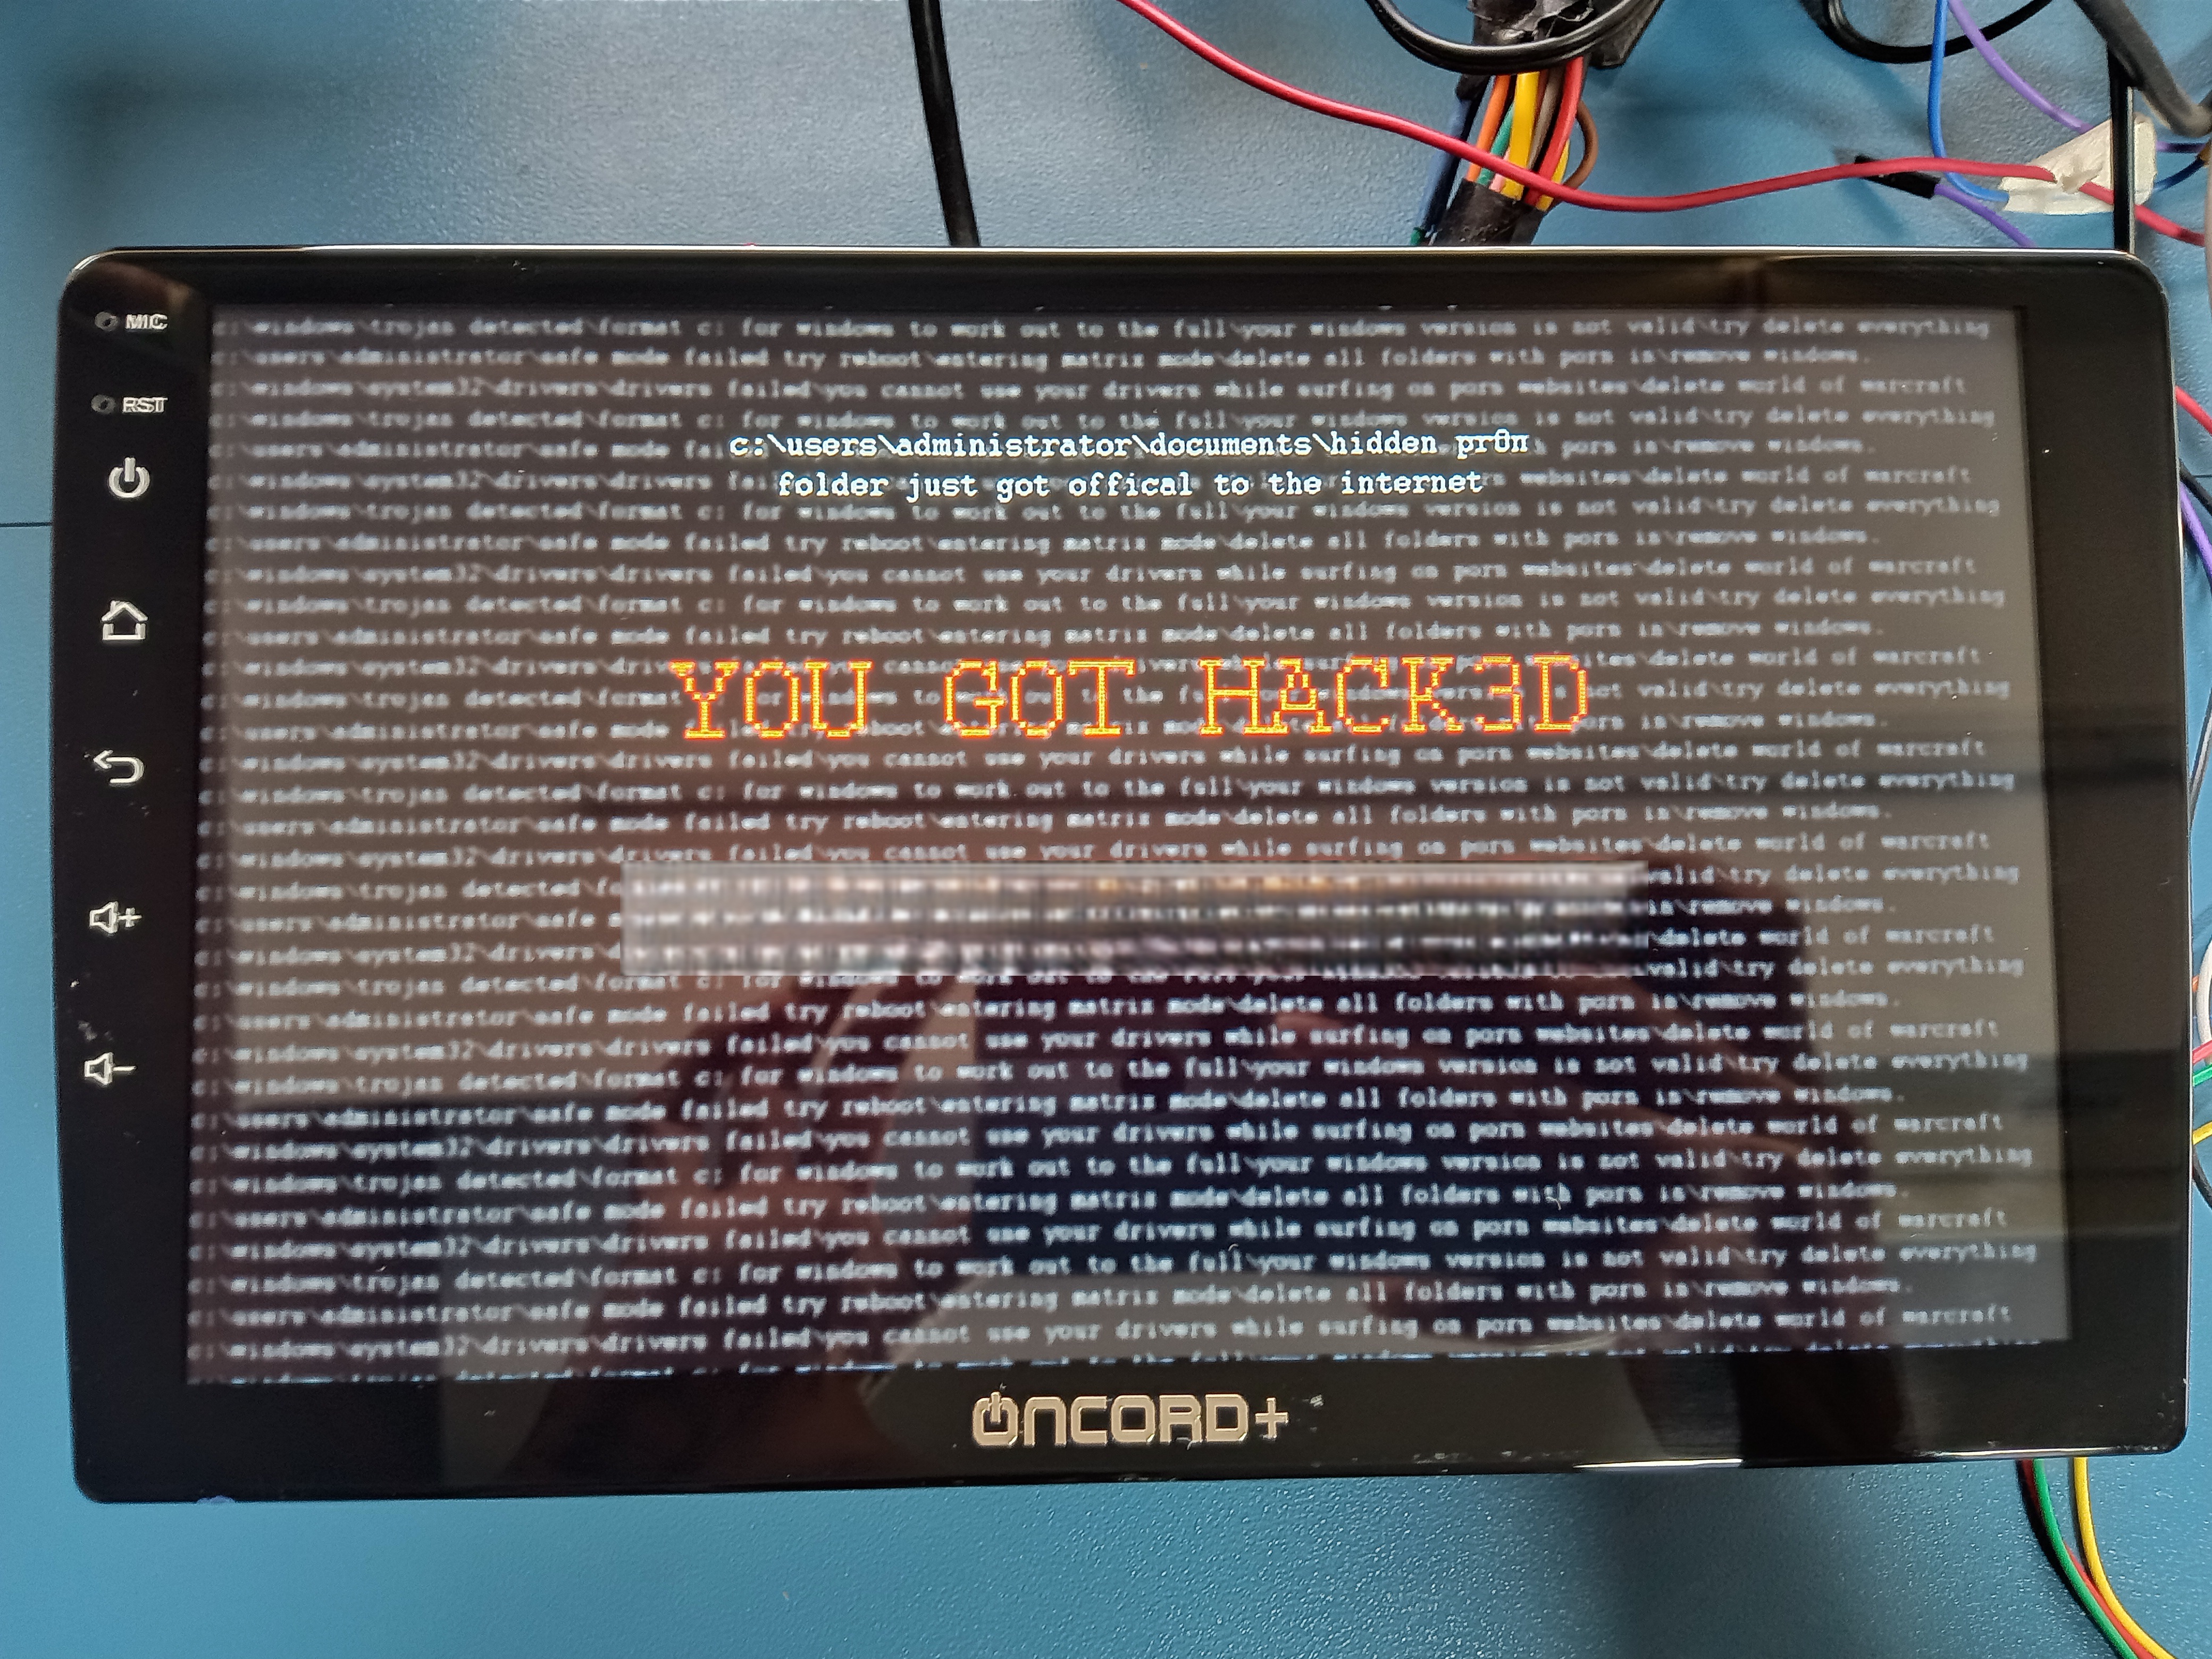
Wir haben eine Schwachstellenbewertung an einem der meistverkauften Aftermarket-Infotainmentsysteme für Autos durchgeführt. Erstellen einer persistenten Backdoor auf der Oncord+ Android/iOS-Auto-Infotainmenteinheit mithilfe eines bösartigen Skripts!

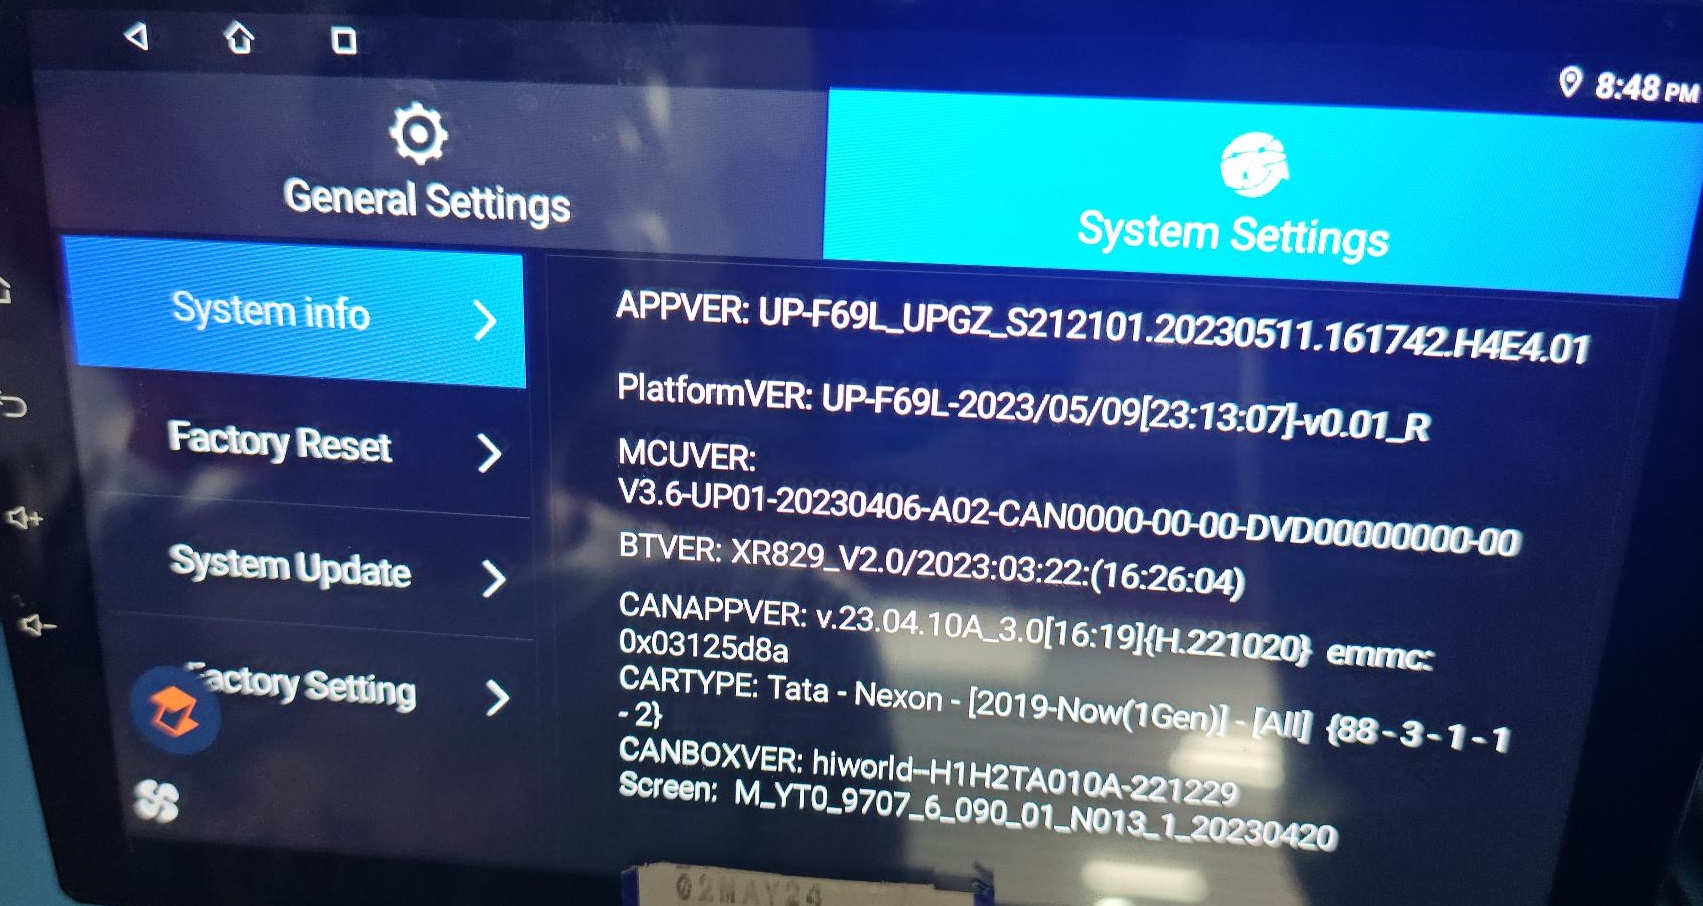
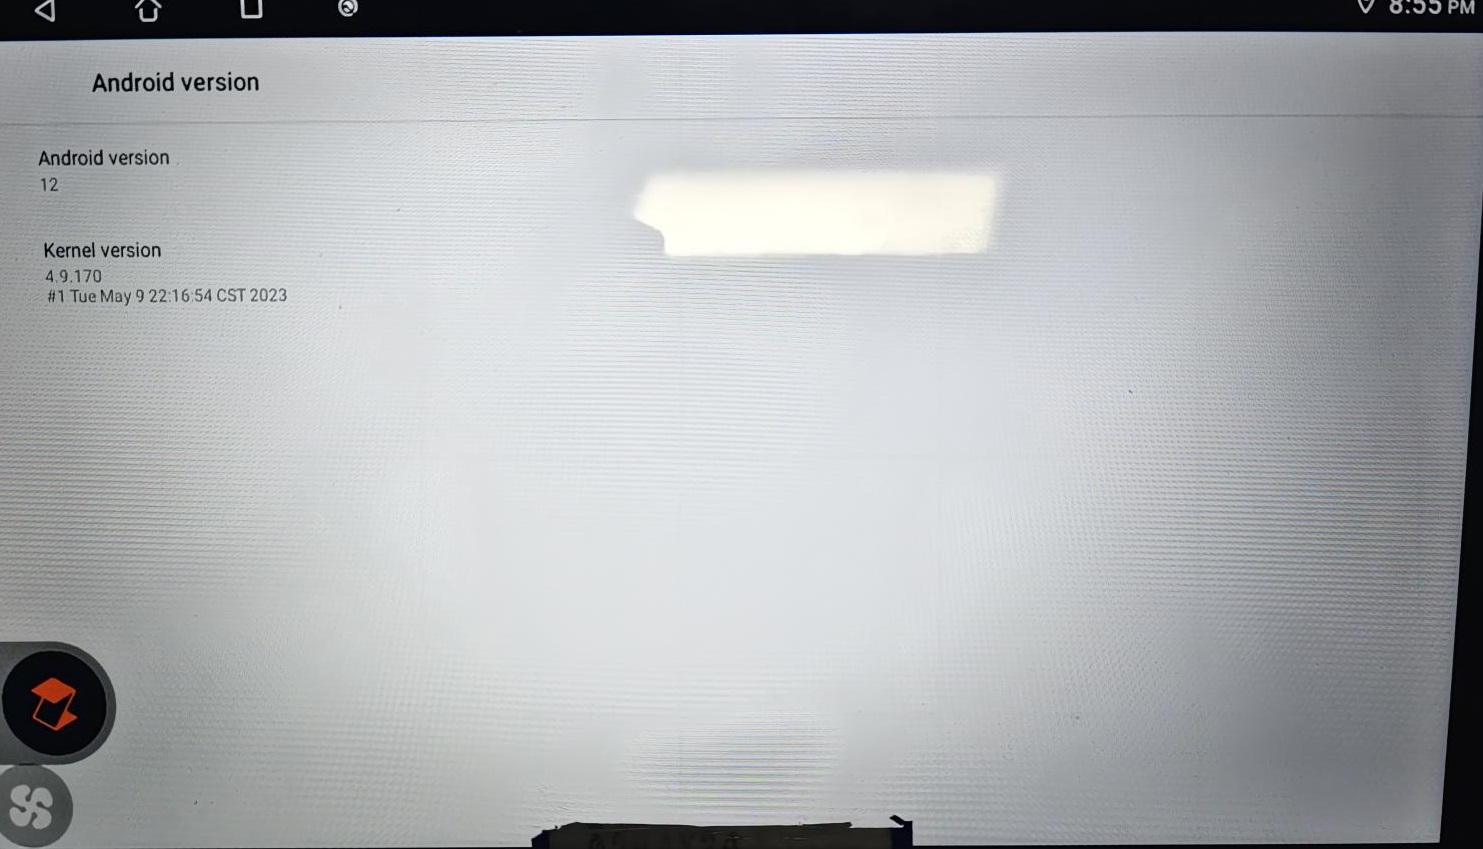
Über das Gerät: **Android-Version : 12

Kernel-Version : 4.9.170

Modell : TS17/Powered by Allwinner

Seriennummer : 0x03125dBa ** 329246011-7ce996ac-7cb4-4b84-92e7-cae389960646
shared image(2)

shared image(6)

shared image(5)

shared image(3)

oncord

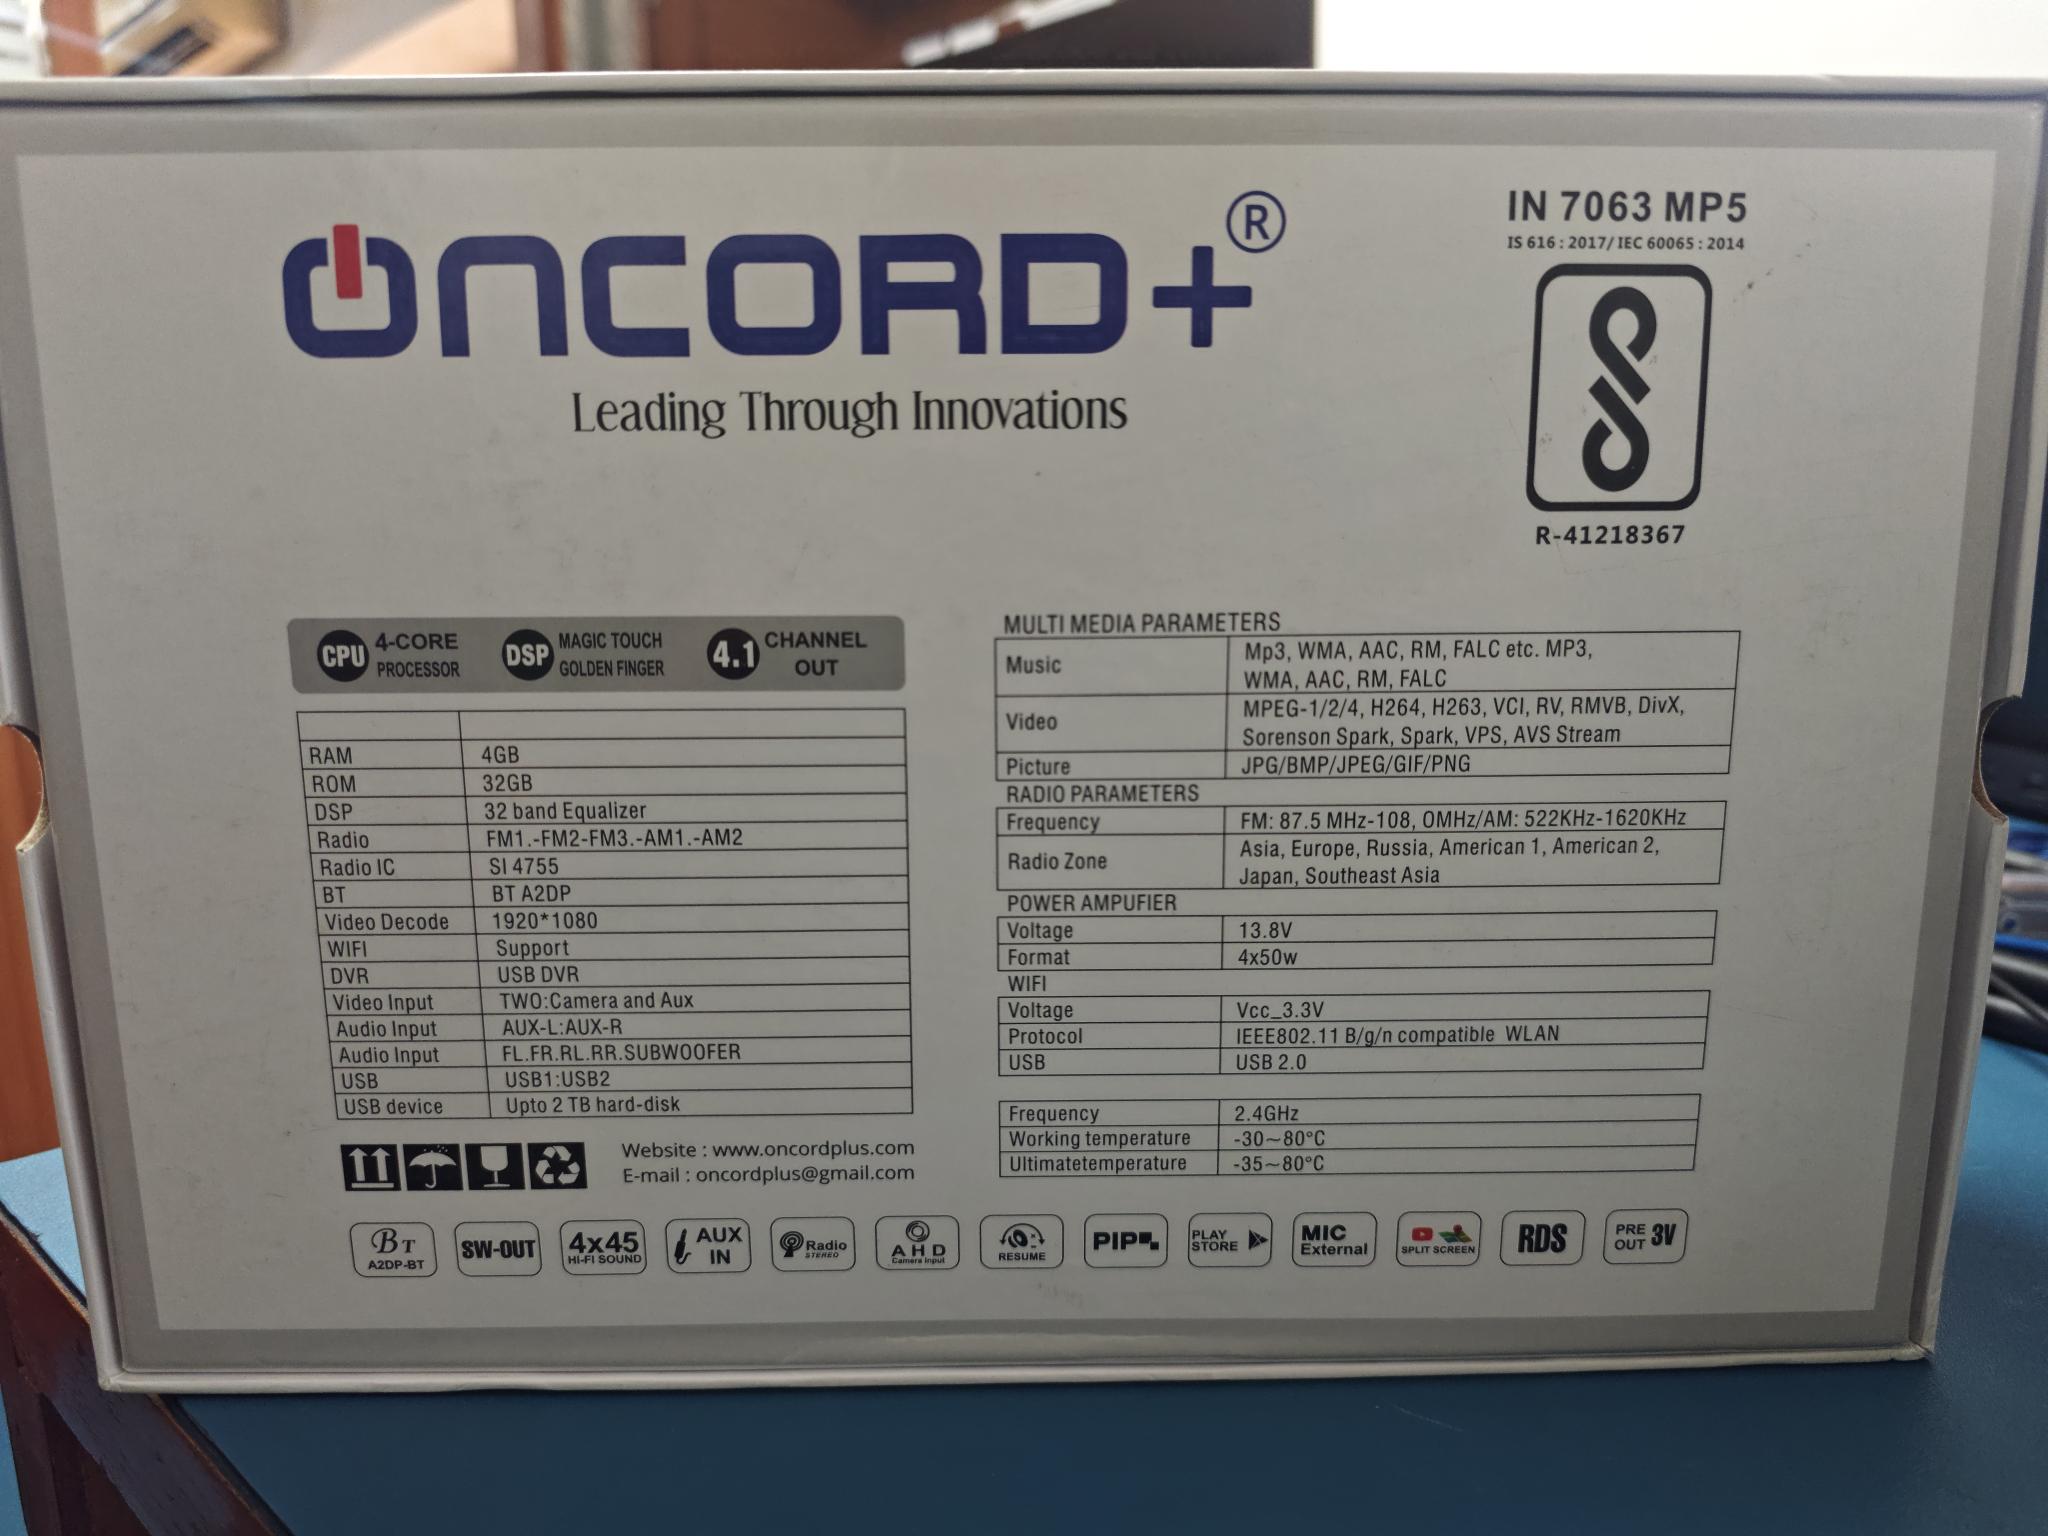
Die Android-Stereoanlage von Oncord+ bietet eine hervorragende Leistung und ein Wartungssystem auf Basis modernster Technologie. Sie ist die am häufigsten verfügbare Android-Nachrüsteinheit für Autos in Indien und anderen Ländern.
images

** _Schwachstellen-ID Schwachstelle Schweregrad CVSS-Score

NW-VUL-01 Erlangen von Root-Zugriff auf die Infotainment-Einheit durch Ausnutzung des ADB-Ports HOCH - 8.4

HW-VUL-02 Erlangen von Root-Zugriff über den UART-Port – Unzureichende Zugriffskontrolle MITTEL - 6.4_ **


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →