
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
juumla — 🦁 Python-Projekt zur Identifizierung und Überprüfung von Schwachstellen im Zusammenhang mit dem Joomla-CMS-Projekt. Es scannt nach häufigen Fehlkonfigurationen und öffentlichen Schwachstellen. | Kitploit
Tools/GitHubGitHub/0xdsm/juumla
SchwachstellenscannerInformationsbeschaffungWebsicherheitFehlkonfiguration
GitHub0xdsm/juumla

juumla

🦁 Python-Projekt zur Identifizierung und Überprüfung von Schwachstellen im Zusammenhang mit dem Joomla-CMS-Projekt. Es scannt nach häufigen Fehlkonfigurationen und öffentlichen Schwachstellen.

Repository anzeigen
1752649vor 7 MonatenVon Kitploit geprüft
Webseite
Teilen

🦁 Juumla

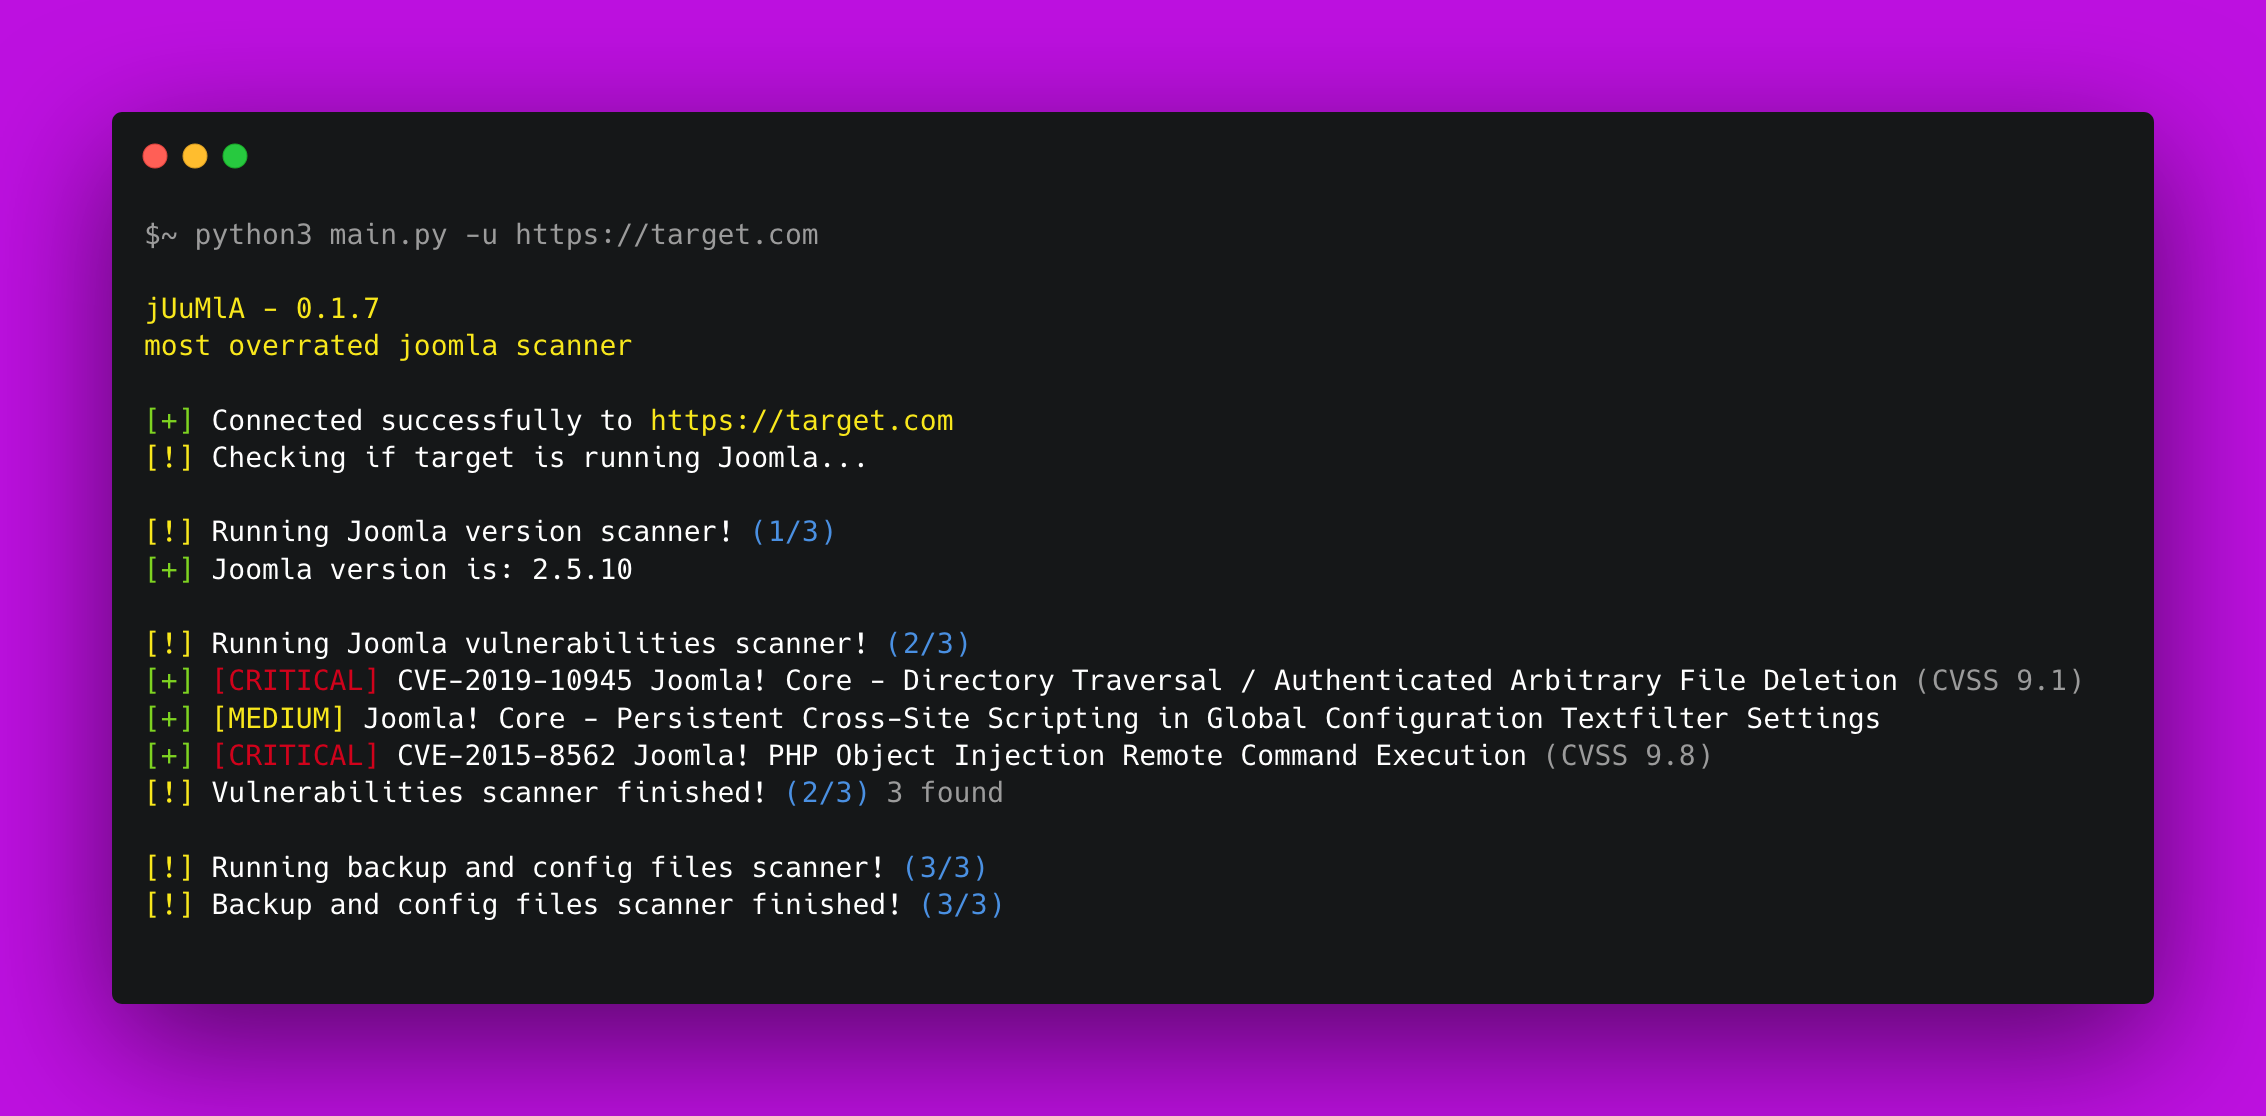
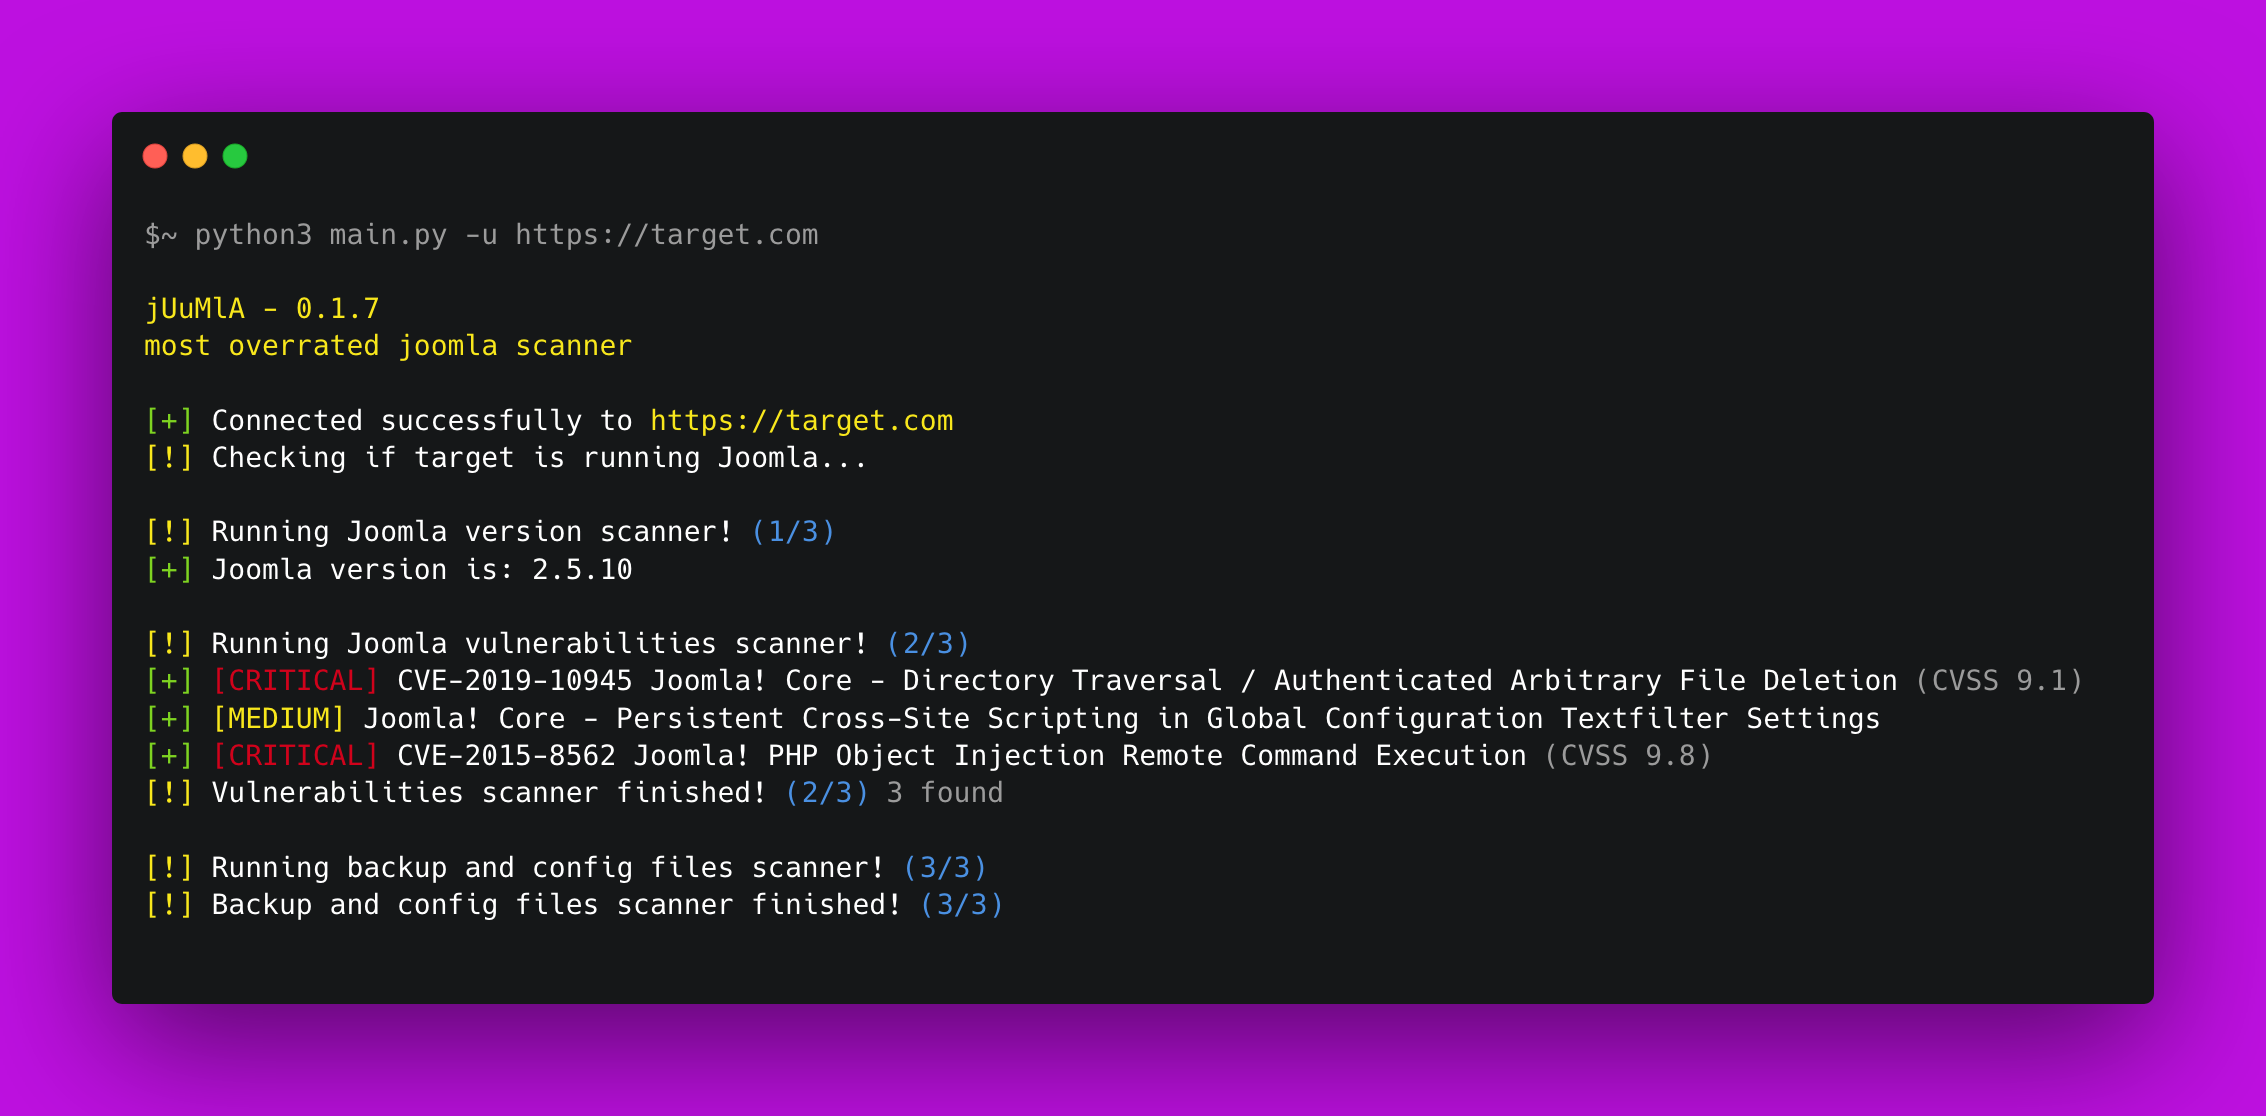
image


🦁 Juumla ist ein Python-Tool, das entwickelt wurde, um die Joomla-Version zu identifizieren, nach Schwachstellen und sensiblen Dateien zu scannen.

Starlog


⚡ Installation / Erste Schritte

Eine kurze Anleitung zur Installation und Verwendung von Juumla.

1. Clone the repository - git clone https://github.com/oppsec/juumla.git
2. Install the libraries - pip3 install -r requirements.txt
3. Run Juumla - python3 main.py -u https://example.com

🐳 Docker

Wenn Sie Juumla in einem Docker-Container ausführen möchten, befolgen Sie diese Befehle:

1. Clone the repository - git clone https://github.com/oppsec/juumla.git
2. Build the image - sudo docker build -t juumla:latest .
3. Run container - sudo docker run juumla:latest

Wenn Sie eine Joomla-Umgebung in einem Docker-Container erstellen möchten, befolgen Sie diese Befehle:

1. Clone the repository - git clone https://github.com/oppsec/juumla.git (or download the docker-compose.yml file)
2. Install docker-compose (e.g: sudo apt install docker-compose)
3. sudo docker-compose up
4. Access http://localhost:8080/

The default root password is: example
The default database name is: joomladb
The default DBMS is: MySQL 5.6


⚙️ Voraussetzungen

  • Python 3 auf Ihrem Rechner installiert.
  • Installieren Sie die Bibliotheken mit pip3 install -r requirements.txt


✨ Funktionen

  • Schneller Scan
  • Niedriger RAM- und CPU-Verbrauch
  • Joomla-Version erkennen
  • Konfigurations- und Sicherungsdateien finden
  • Scan nach Schwachstellen basierend auf der Joomla-Version
  • Open-Source


📚 Aufgaben

  • Datenbank der Schwachstellen aktualisieren
  • Joomla-Erkennungsmethoden verbessern
  • Code-Optimierung verbessern


🔨 Mitwirken

Eine kurze Anleitung, wie Sie zum Projekt beitragen können.

1. Create a fork from Juumla repository
2. Download the project with git clone https://github.com/your/juumla.git
3. Make your changes
4. Commit and makes a git push
5. Open a pull request




⚠️ Warnung

  • Der Entwickler übernimmt keine Verantwortung für einen böswilligen Gebrauch dieses Tools.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



