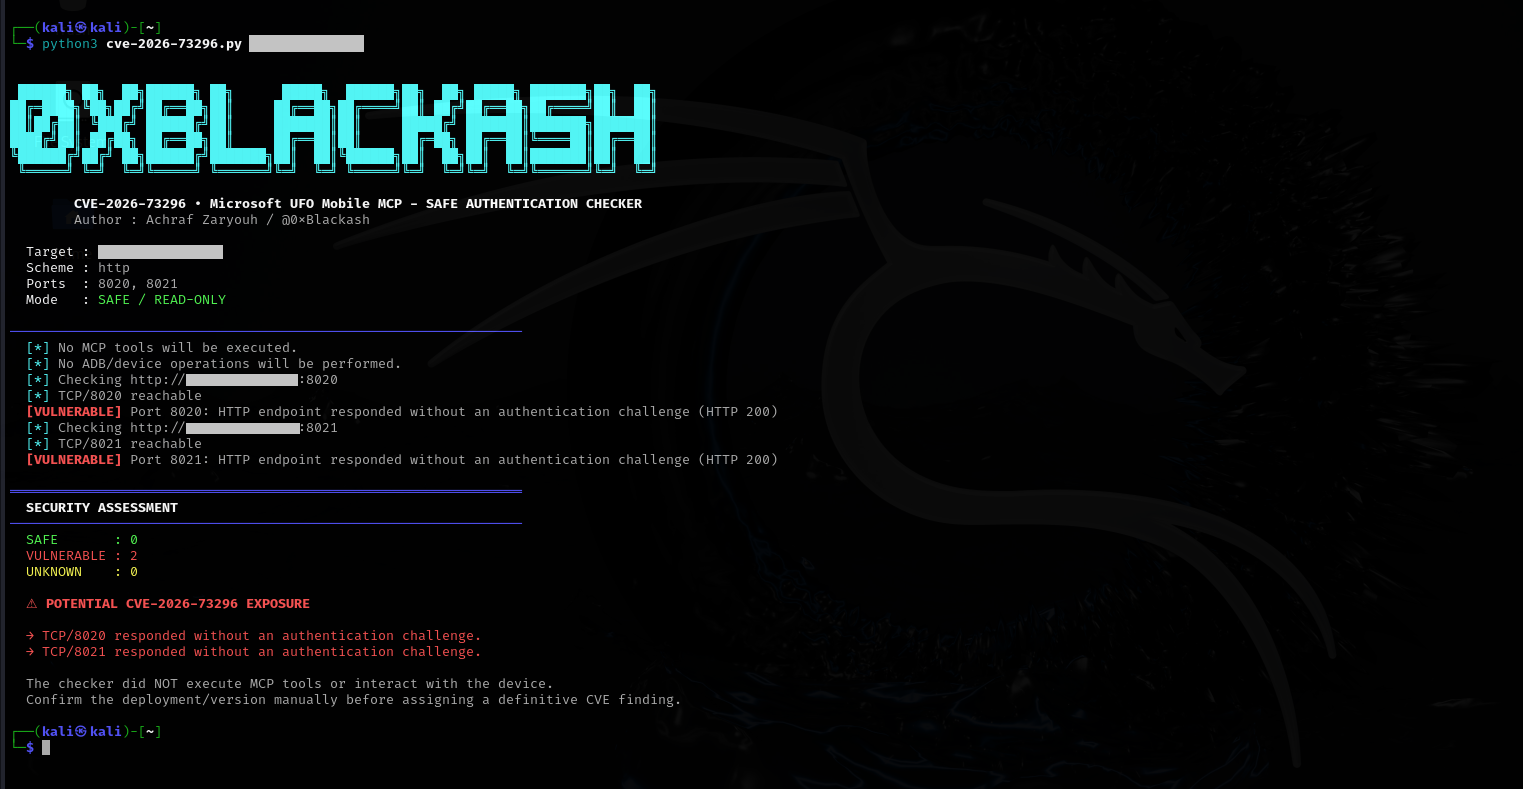
 0xblackash/cve-2026-73296
Nicht-destruktives Sicherheitsbewertungstool für CVE-2026-73296, das Authentifizierungsgrenzen auf exponierten Mobile-MCP-HTTP-Servern (Ports 8020/8021) prüft, um potenziellen unbefugten Zugriff auf Android-Geräte zu erkennen.

UFO-Vuln 💥

Unautorisierter mobiler MCP-Zugriff kann Android-Bildschirmdaten offenlegen und über ADB Fernsteuerungsfunktionen für die Benutzeroberfläche bereitstellen.
Dieses Repository ist ausschließlich für autorisierte Sicherheitsforschung, Schwachstellenvalidierung, defensive Tests und kontrollierte Laborumgebungen bestimmt.
Der enthaltene Prüfer ist für die Durchführung nicht-destruktiver Authentifizierungsgrenzprüfungen konzipiert.
Er führt nicht Folgendes aus:
CVE: CVE-2026-73296
Produkt: Microsoft UFO
Komponente: Mobile MCP HTTP-Server
Schweregrad: Kritisch
CVSS v3.1: 9.4
Betroffene Versionen: <= v3.0.7
Offiziell gepatchte Versionen: Zum Zeitpunkt dieser Dokumentation sind vom Microsoft-UFO-Advisory keine aufgeführt.
CWE:
Die Schwachstelle betrifft UFOs mobile MCP-Datenerfassungs- und Aktionsserver, wenn diese ohne entsprechende Authentifizierung über ein Netzwerk bereitgestellt werden.
Das offizielle Advisory identifiziert die anfällige Implementierung wie folgt:```text ufo/client/mcp/http_servers/mobile_mcp_server.py
Die betroffenen Dienste legen Streamable-HTTP-MCP-Schnittstellen offen, die mit einem über ADB verbundenen Android-Gerät interagieren können.

Wenn die Dienste remote erreichbar sind und keine Authentifizierung erzwungen wird, kann ein nicht authentifizierter Netzwerkclient möglicherweise auf sensible Geräteinformationen zugreifen und Funktionen zur Android-UI-Steuerung aufrufen.

---

# 🎯 Zusammenfassung

Microsoft UFO ist ein KI-Agenten-Framework, das für intelligente Automatisierung und Multi-Geräte-Orchestrierung entwickelt wurde.

Seine Mobile-MCP-Funktionalität stellt MCP-Server für die Interaktion mit Android-Geräten über ADB bereit.

Die anfällige Konfiguration legt zwei wichtige Netzwerkdienste offen:

| Dienst                        |   Port | Funktion                            |
| ----------------------------- | -----: | ----------------------------------- |
| Mobile Data Collection MCP    | `8020` | Android-Informationen und Bildschirmdaten |
| Mobile Action MCP             | `8021` | Android-Interaktion und -Steuerung  |

In betroffenen Versionen konnten die Mobile-MCP-Server ohne einen Authentifizierungsanbieter oder eine Autorisierungsprüfung auf Anfrageebene erstellt werden.

Folglich:```text
Remote Client
      │
      │ HTTP / MCP
      ▼
┌──────────────────────┐
│ Mobile MCP Server    │
│                      │
│ Authentication:      │
└──────────┬───────────┘
           │
           ▼
      ADB Interface
           │
           ▼
    Android Device
The security boundary between the remote network client and the ADB-backed functionality is therefore insufficiently protected.
9.4 CRITICAL
Vektor:```py
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:L
| Metrik | Wert |
|---|---|
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Erforderliche Rechte | Keine |
| Benutzerinteraktion | Keine |
| Auswirkungsbereich | Unverändert |
| Vertraulichkeit | Hoch |
| Integrität | Hoch |
| Verfügbarkeit | Niedrig |
Die Schwachstelle ist besonders bedeutsam, da eine Ausnutzung grundsätzlich nicht erfordert:
Das offizielle Advisory besagt, dass ein Netzwerkclient, der den exponierten Dienst erreichen kann, eine MCP-Sitzung initialisieren und deren Tools aufrufen kann, ohne eine Anmeldeinformation vorzulegen.
Gemäß dem offiziellen Microsoft-UFO-Sicherheitsadvisory:```py Affected: <= v3.0.7
Patched: None listed
The official repository currently lists `3.0.7` as a release.

> **Important:** Do not claim that `3.0.8` is an officially patched release unless Microsoft publishes that information. The official security advisory currently lists no patched version.

---

# 🏗️ Vulnerable Architecture

The vulnerable functionality is implemented in:```py
ufo/client/mcp/http_servers/mobile_mcp_server.py
Wichtige Funktionen, die durch die offizielle Sicherheitsmeldung identifiziert wurden, umfassen:
create_mobile_data_collection_server capture_screenshot get_ui_tree get_device_info get_mobile_app_target_info get_app_window_controls_target_info
### Mobile-Aktionen```py
create_mobile_action_server
tap
swipe
type_text
launch_app
press_key
click_control
Die beiden HTTP-Dienste sind verknüpft mit:```py TCP/8020 TCP/8021
Die Beratungshinweise identifizieren diese Dienste ausdrücklich als die MCP-Server für mobile Datenerfassung und -aktionen.

---

# 🔬 Grundursache

Das grundlegende Sicherheitsproblem ist:```py
Powerful functionality
        +
Network exposure
        +
Missing authentication
        =
Unauthorized access
Bei der betroffenen Implementierung wurden die Mobile-MCP-FastMCP-Server ohne einen Authentifizierungsanbieter oder eine gleichwertige Durchsetzung der Autorisierung auf Anfrageebene erstellt.
Konzeptionell:```python mcp = FastMCP( "Mobile MCP Server", host=host, port=port, )
Das Problem ist nicht einfach die Existenz von MCP.

Das Problem ist, dass eine netzwerkzugängliche Schnittstelle sicherheitskritische Operationen offenlegt, ohne dass der Aufrufer eine authentifizierte Identität herstellen muss.

---

# 🔗 Angriffsablauf

Eine vereinfachte Angriffskette sieht wie folgt aus:```py
┌───────────────────┐
│ Unauthenticated   │
│ Network Client    │
└─────────┬─────────┘
          │
          │ HTTP
          ▼
┌─────────────────────────┐
│ Mobile MCP :8020/:8021  │
│                         │
│ Authentication missing  │
└───────────┬─────────────┘
            │
            │ MCP Tool
            ▼
┌─────────────────────────┐
│ Mobile MCP Tool         │
└───────────┬─────────────┘
            │
            │ ADB operation
            ▼
┌─────────────────────────┐
│ Android Device / ADB    │
└─────────────────────────┘
Der wichtige Sicherheitsübergang ist:```py Unauthenticated network request ↓ MCP functionality ↓ ADB-backed action ↓ Android device
---

# 📡 Exponierte Dienste

## Port 8020 — Datenerfassung

Der Datenerfassungsserver kann Funktionalität bereitstellen, die mit Folgendem verbunden ist:```py
capture_screenshot
get_ui_tree
get_device_info
get_mobile_app_target_info
get_app_window_controls_target_info
Potentiell exponierte Informationen umfassen:
