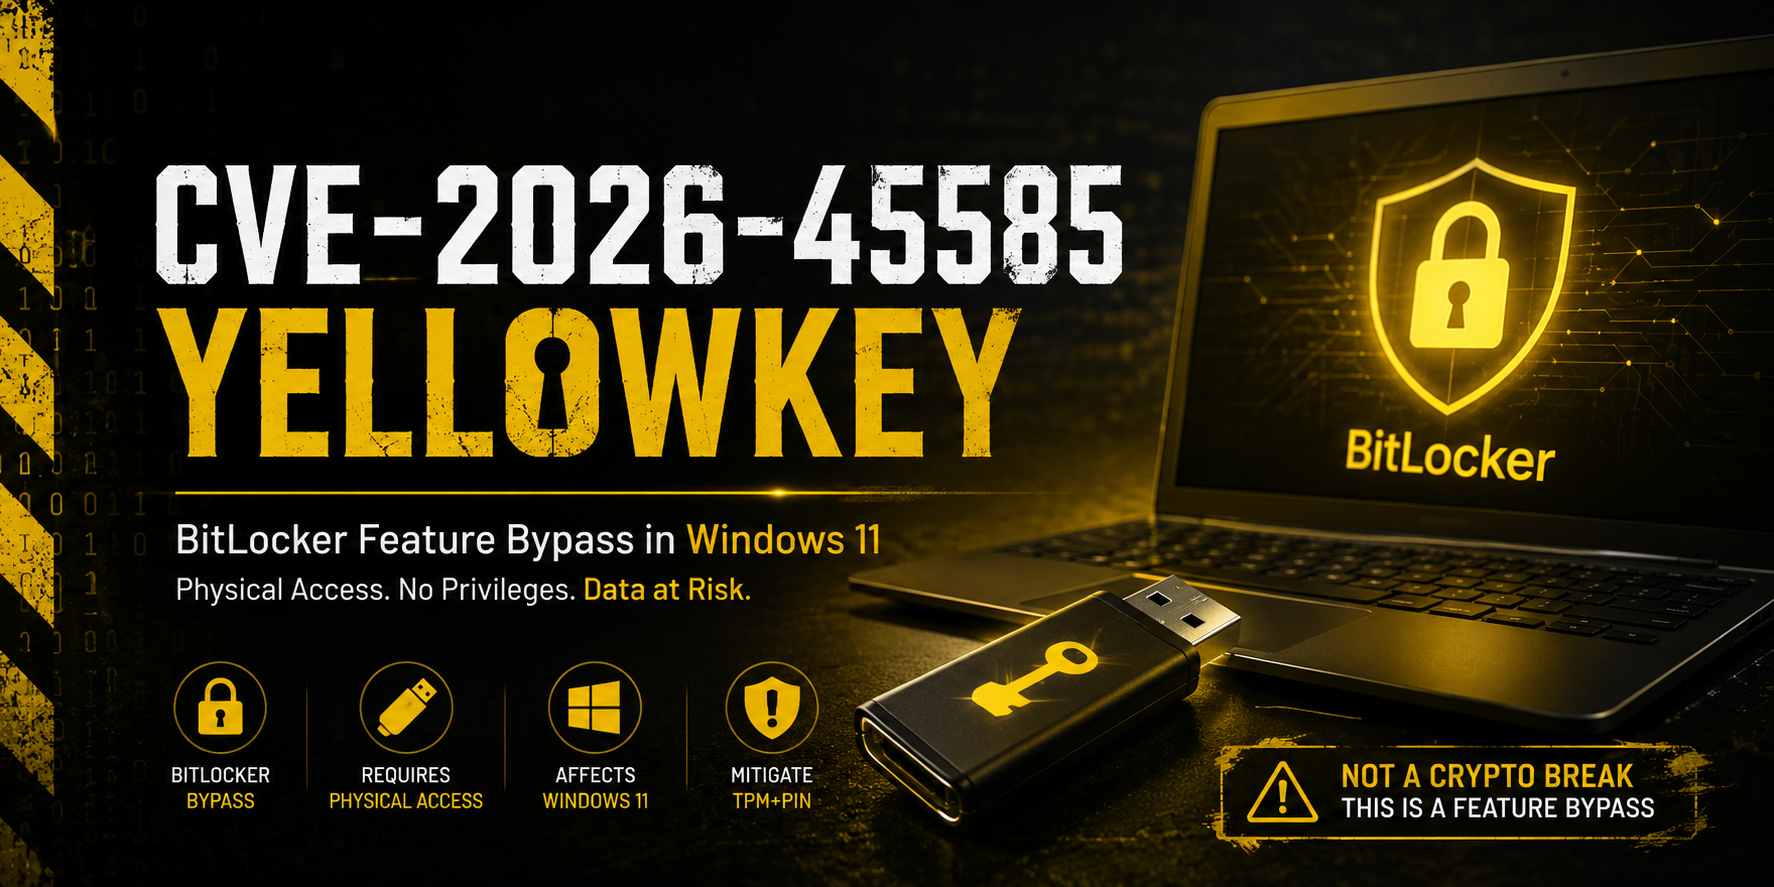
📌 Was ist die YellowKey-Schwachstelle?
YellowKey (CVE-2026-45585) ist eine Zero-Day-Physical-Attack-Schwachstelle, die im Mai 2026 entdeckt wurde und es Angreifern mit physischem Zugriff ermöglicht, die BitLocker-Verschlüsselung auf Windows-11-Geräten vollständig zu umgehen – ohne PIN, Passwort oder Wiederherstellungsschlüssel.
Wie der Angriff funktioniert:
- Der Angreifer startet das Gerät in WinRE (Windows-Wiederherstellungsumgebung)
- Verwendet einen speziell präparierten USB-Stick mit NTFS-Transaktionsprotokollen (
FsTx)
- Nutzt
autofstx.exe aus, um eine erhöhte Eingabeaufforderung zu erhalten
- BitLocker wird automatisch vom TPM entsperrt → voller Zugriff auf das Laufwerk
Betroffene Systeme: Windows 11, Windows Server 2022/2025
Nicht betroffen: Windows 10
✨ Skript-Funktionen
- Vollständige Absicherung: Wendet beide offiziellen Korrekturen an
- WinRE-Härtung: Entfernt
autofstx.exe aus BootExecute (primäre Korrektur)
- TPM+PIN-Erzwingung: Fügt BitLocker einen starken PIN-Schutz hinzu
- Intelligente Erkennung: Verarbeitet nur geschützte Laufwerke mit TPM
- Sicher & umkehrbar: Saubere Logik mit Benutzerbestätigung
- Ansprechende Ausgabe: Farbcodierte, professionelle Konsolenansicht
🚀 Verwendung
1. Skript herunterladen
Speichern Sie das Skript als Mitigate-YellowKey.ps1
2. Als Administrator ausführen
# Full mitigation (Recommended)
.\Mitigate-YellowKey.ps1

# Only WinRE fix
.\Mitigate-YellowKey.ps1 -SkipTPMPIN

# Only TPM+PIN (specific drive)
.\Mitigate-YellowKey.ps1 -Drive "C:" -SkipWinRE
⚙️ Parameter
| Parameter | Beschreibung | Standard |
|---|
-Drive | Bestimmtes Laufwerk angeben (z. B. C:) | Alle |
-SkipWinRE | WinRE-Absicherung überspringen | False |
-SkipTPMPIN | TPM+PIN-Hinzufügung überspringen | False |
🛡️ Sicherheitsempfehlungen
- Verwenden Sie TPM + PIN (6+ Zeichen, vorzugsweise alphanumerisch)
- Aktivieren Sie Secure Boot
- Kontrollieren Sie den physischen Zugriff
- Starten Sie das Gerät nach Ausführung des Skripts neu
- Überprüfen Sie mit:
manage-bde -status
⚠️ Wichtige Hinweise
- Nach dem Hinzufügen von TPM+PIN müssen Sie bei jedem Bootvorgang die PIN eingeben.
- Sichern Sie vor der Ausführung immer wichtige Daten.
- Dieses Skript wurde speziell basierend auf den offiziellen Anleitungen von Microsoft erstellt.
- Nur unter Windows 11 ausführen.
Mit ❤️ für bessere Sicherheit gemacht
Status: Aktiv gewartet • Zuletzt aktualisiert: 31. Mai 2026
 0xblackash/cve-2026-45585