
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-44277 — CVE-2026-44277 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-44277
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHub0xblackash/cve-2026-44277

CVE-2026-44277

CVE-2026-44277

Repository anzeigen
22vor 6 MonatenNoch nicht geprüft
Teilen

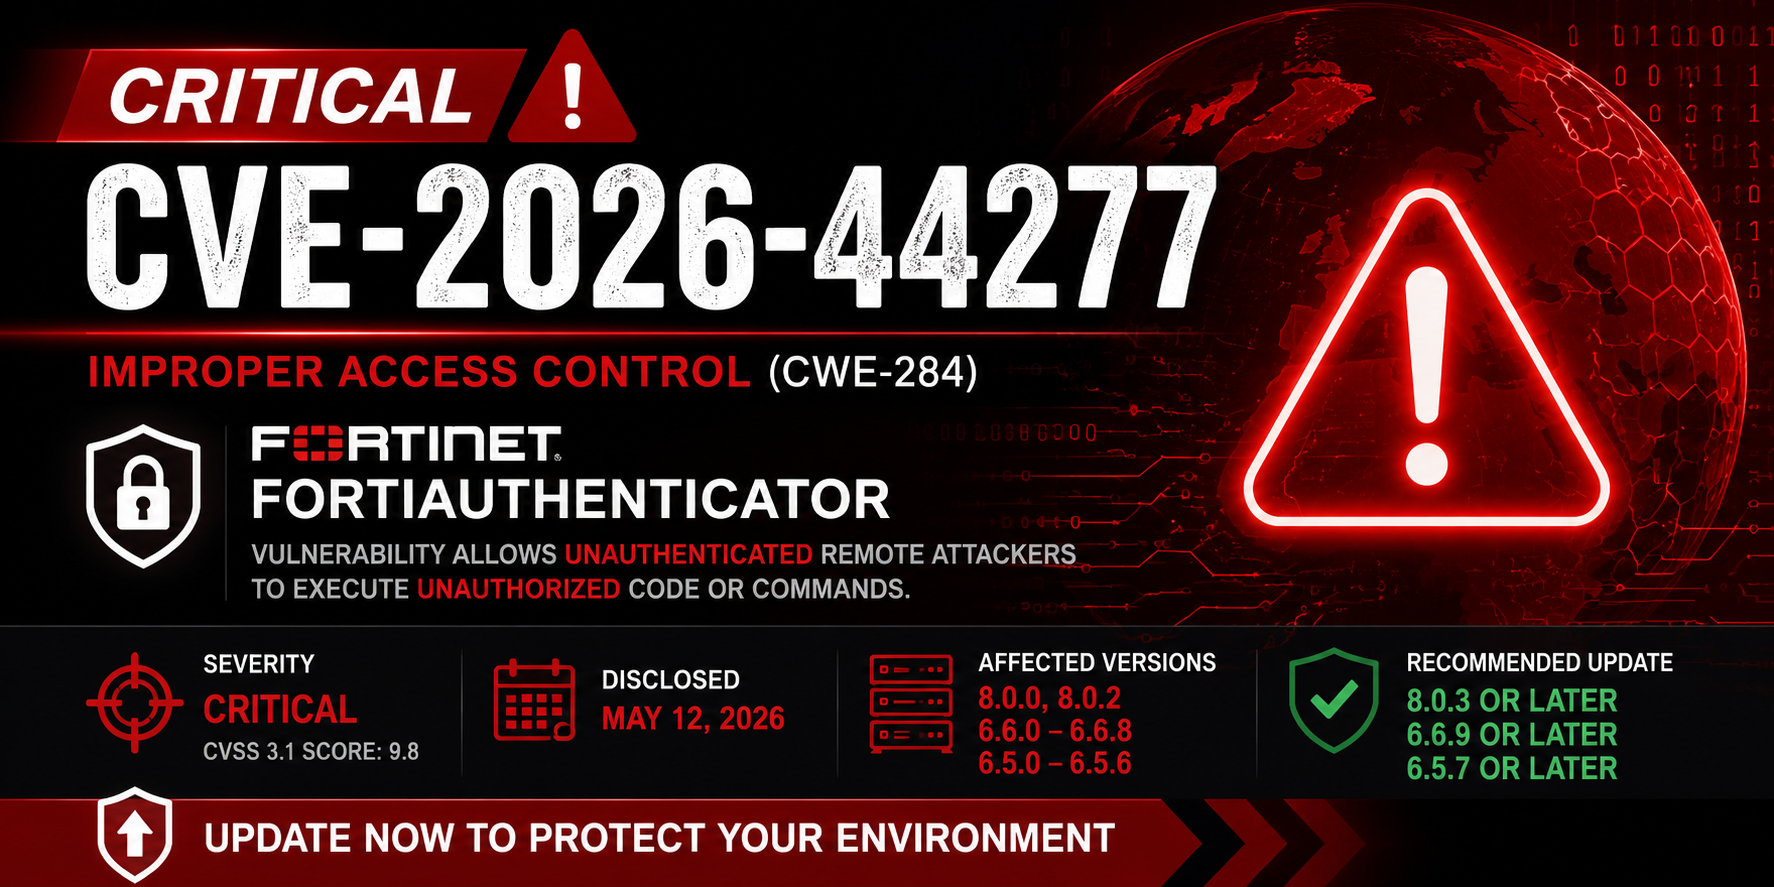
🚨 CVE-2026-44277 - FortiAuthenticator Unangemeldeter RCE

ChatGPT Image May 13, 2026, 05_25_26 PM

Kritische unangemeldete Remote-Codeausführung in Fortinet FortiAuthenticator

Critical Fortinet RCE


📋 Übersicht

CVE-2026-44277 ist eine kritische Schwachstelle in Fortinet FortiAuthenticator, die es unangemeldeten Angreifern ermöglicht, eine Remote-Codeausführung (RCE) durch unzureichende Zugriffskontrolle auf bestimmten API-Endpunkten zu erreichen.

🛠 Betroffene Versionen

ProduktVerwundbare VersionenBehobene Versionen
FortiAuthenticator6.5.0 - 6.5.66.5.7+
FortiAuthenticator6.6.0 - 6.6.86.6.9+
FortiAuthenticator8.0.0 - 8.0.28.0.3+

Hinweis: FortiAuthenticator Cloud ist nicht betroffen.

⚡ Auswirkungen

  • Unangemeldete Remote-Codeausführung
  • Vollständige Kompromittierung des Appliances
  • Potenzielle laterale Bewegung in Active Directory / RADIUS-Umgebungen
  • Hohes Risiko für Organisationen, die FortiAuthenticator für 2FA, RADIUS oder SAML verwenden

🧪 PoC Verwendung

python3 CVE-2026-44277.py http://target-ip

Beispielausgabe (Verwundbar):

[*] Testing → /api/v1/aaa → Reachable
[!!] Potential vulnerable endpoint found!
[!!] Target is likely vulnerable to CVE-2026-44277

🛡️ Minderung

  • Sofort auf die neueste gepatchte Version aktualisieren
  • Zugriff auf die FortiAuthenticator-Admin-Oberfläche einschränken (VPN + IP-Whitelist verwenden)
  • Nicht benötigten API-Zugriff deaktivieren

🔍 Shodan / FoFa Dorks

FoFa:

app="Fortinet-FortiAuthenticator"

Shodan:

"FortiAuthenticator" port:443

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →