

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-106173 — Dokumentiert CVE-2026-106173, einen Path Traversal (CWE-22) in Fortinet FortiSIEM, mit Auswirkungsanalyse, Hinweisen zur Erkennung und Schritten zur Risikominderung für Verteidiger. | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-106173
DefensivwerkzeugeSchwachstellenanalyseWebsicherheitPapers & ForschungLernen & BildungIncident Response
GitHub0xblackash/cve-2026-106173

CVE-2026-106173

Dokumentiert CVE-2026-106173, einen Path Traversal (CWE-22) in Fortinet FortiSIEM, mit Auswirkungsanalyse, Hinweisen zur Erkennung und Schritten zur Risikominderung für Verteidiger.

Repository anzeigen
12vor 19h 56mNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

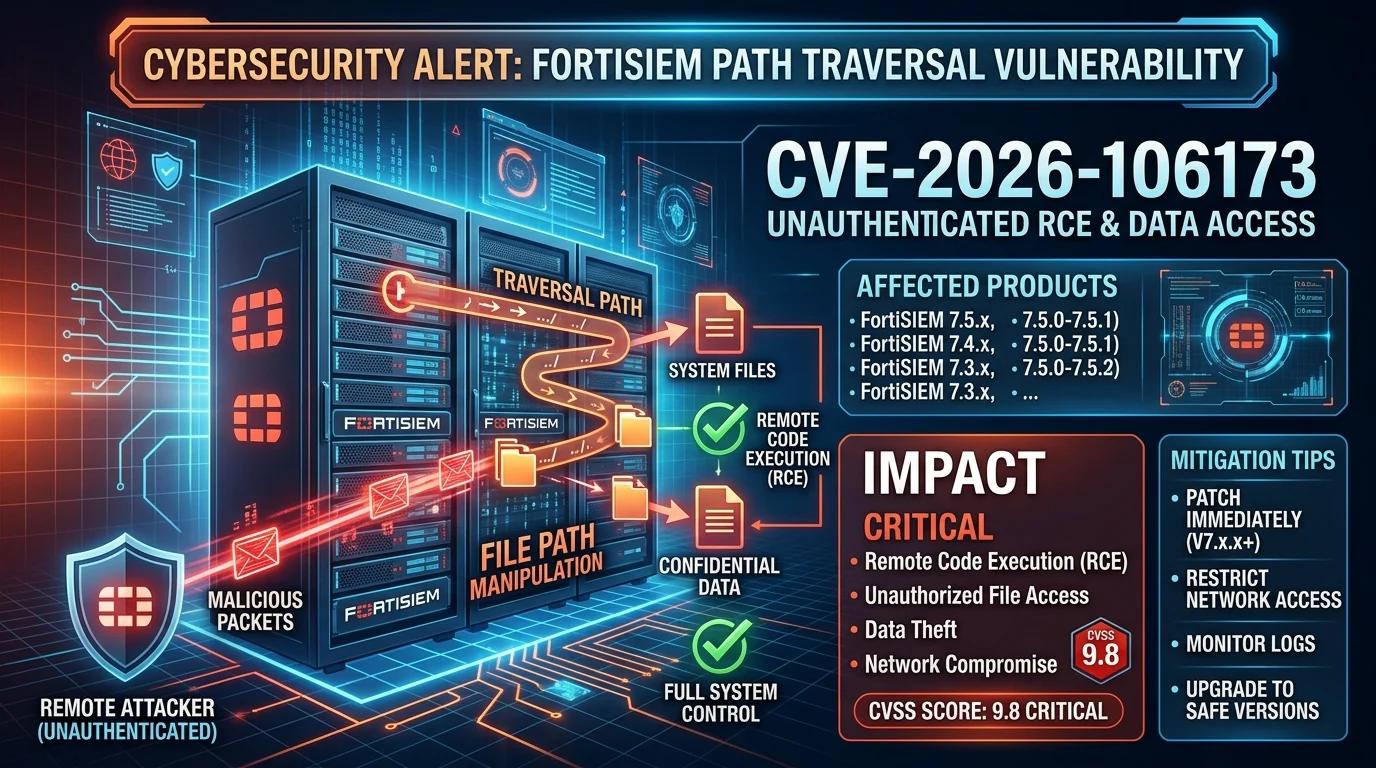
CVE-2026-106173 — FortiSIEM-Path-Traversal-Schwachstelle

Gemini_Generated_Image_jq3zkajq3zkajq3z

Überblick

Dieses Repository dokumentiert CVE-2026-106173, eine gemeldete Path-Traversal-Schwachstelle, die Fortinet FortiSIEM betrifft.

Path-Traversal-Schwachstellen treten auf, wenn eine Anwendung Dateipfade nicht ordnungsgemäß validiert, wodurch ein Angreifer möglicherweise auf Ressourcen außerhalb eines vorgesehenen Verzeichnisses zugreifen kann. Je nach betroffener Komponente und Ausführungskontext können die Folgen unbefugter Dateizugriff oder eine weitergehende Kompromittierung des Systems umfassen.

Haftungsausschluss: Dieses Repository dient der Schwachstellenforschung, der defensiven Sicherheit und Bildungszwecken. Überprüfen Sie alle technischen Details anhand der offiziellen Herstellerempfehlung, bevor Sie sich darauf verlassen.


Schwachstelleninformationen

FeldDetails
CVE-IDCVE-2026-106173
HerstellerFortinet
ProduktFortiSIEM
SchwachstellentypPath Traversal
CWECWE-22
SchweregradAls kritisch gemeldet
CVSSÜberprüfen Sie den zutreffenden Score und die Version im offiziellen Datensatz
AngriffsvektorAls Netzwerk gemeldet
AuthentifizierungAls nicht erforderlich gemeldet
StatusUntersuchen und anhand der Herstellerempfehlung verifizieren

Mögliche Auswirkungen

Je nach betroffener Komponente und Bereitstellungskonfiguration könnte eine erfolgreiche Ausnutzung potenziell Folgendes zur Folge haben:

  • Unbefugter Zugriff auf Dateien oder Ressourcen.
  • Offenlegung sensibler Systeminformationen.
  • Beeinträchtigung der Systemintegrität.
  • Weitergehende Kompromittierung der betroffenen Umgebung.

Die tatsächlichen Auswirkungen hängen von der anfälligen Implementierung, den Berechtigungen, der Netzwerkexposition und den anwendbaren Sicherheitskontrollen ab.
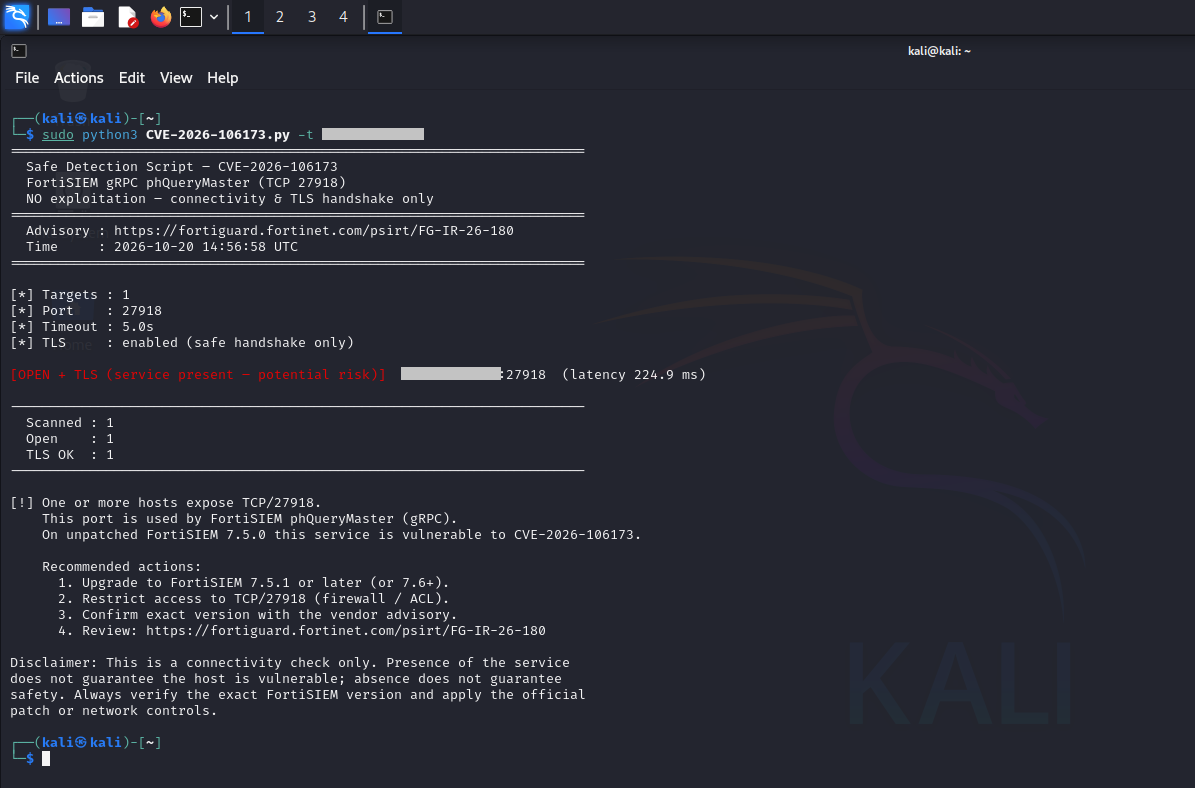

Demo

cve-2026-106173

Betroffene Versionen

Konsultieren Sie die offizielle Herstellerempfehlung, um die genauen betroffenen und behobenen Releases zu ermitteln.

Verlassen Sie sich nicht auf Versionsnummern aus Sekundärquellen, ohne die aktuellen Hinweise des Herstellers zu prüfen.


Gegenmaßnahmen und Behebung

Empfohlene defensive Maßnahmen:

  1. Exposition verifizieren: Identifizieren Sie FortiSIEM-Instanzen und ermitteln Sie deren installierte Versionen.
  2. Hersteller-Fixes anwenden: Aktualisieren Sie auf ein Release, das von Fortinet ausdrücklich als behoben bestätigt wurde.
  3. Zugriff einschränken: Beschränken Sie Verwaltungs- und Dienstschnittstellen auf vertrauenswürdige Netzwerke und autorisierte Hosts.
  4. Protokolle prüfen: Untersuchen Sie verdächtige Anfragen, unerwartete Dateizugriffe, ungewöhnliche Prozessausführungen und unerklärliche Konfigurationsänderungen.
  5. Aktivitäten überwachen: Achten Sie auf anomale ausgehende Verbindungen und andere Indikatoren für eine mögliche Kompromittierung.
  6. Behebung dokumentieren: Erfassen Sie betroffene Assets, angewendete Fixes und Validierungsergebnisse.

Erkennung und Untersuchung

Sicherheitsteams sollten verfügbare Telemetriedaten auf Folgendes prüfen:

  • Ungewöhnliche oder fehlerhafte Anfragen an exponierte Dienste.
  • Unerwartete Dateizugriffe oder Dateisystemaktivitäten.
  • Unerwartete Kindprozesse oder Befehlsausführungen.
  • Authentifizierungsanomalien und Konfigurationsänderungen.
  • Verdächtige Netzwerkverbindungen, die von betroffenen Hosts ausgehen.

Bewahren Sie relevante Protokolle und Beweise auf, bevor Sie bei Verdacht auf einen Vorfall störende Behebungsmaßnahmen durchführen.


Referenzen

  • Offizieller CVE-Datensatz — CVE-2026-106173
  • Fortinet PSIRT Advisories
  • CWE-22: Improper Limitation of a Pathname to a Restricted Directory
  • NIST National Vulnerability Database

Haftungsausschluss

Dieses Repository wird ausschließlich zu Bildungs- und defensiven Sicherheitszwecken bereitgestellt. Es ist nicht mit Fortinet verbunden und wird von Fortinet nicht unterstützt.

Alle Tests sollten nur auf Systemen durchgeführt werden, für die eine ausdrückliche Genehmigung eingeholt wurde. Schwachstellendetails, betroffene Versionen, Schweregradbewertungen und Hinweise zur Behebung sollten unabhängig anhand maßgeblicher Quellen überprüft werden.

Tool herunterladen