Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-3094 — CVE-2024-3094 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2024-3094
Management von Indicators of Compromise (IOC)SchwachstellenanalyseLieferkettensicherheitEinbruchserkennungLernen & BildungIncident Response
GitHub0xblackash/cve-2024-3094

CVE-2024-3094
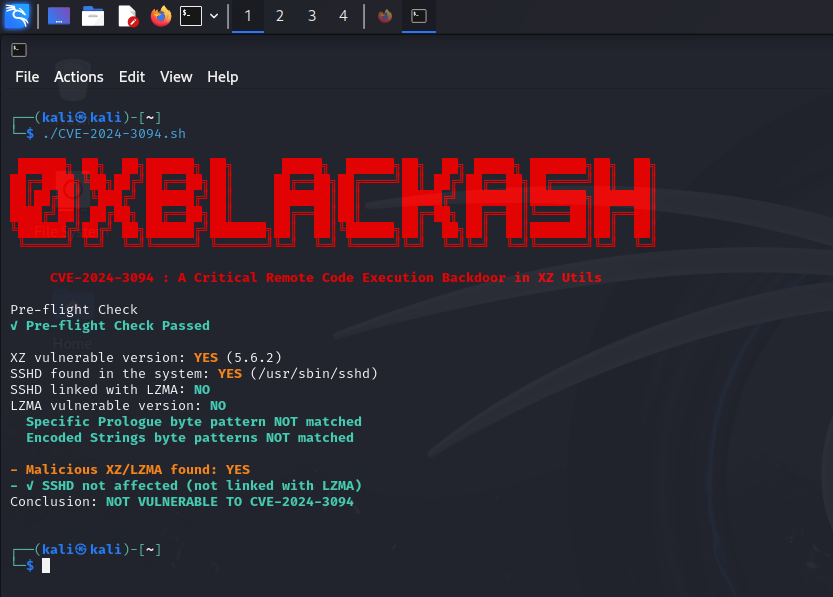
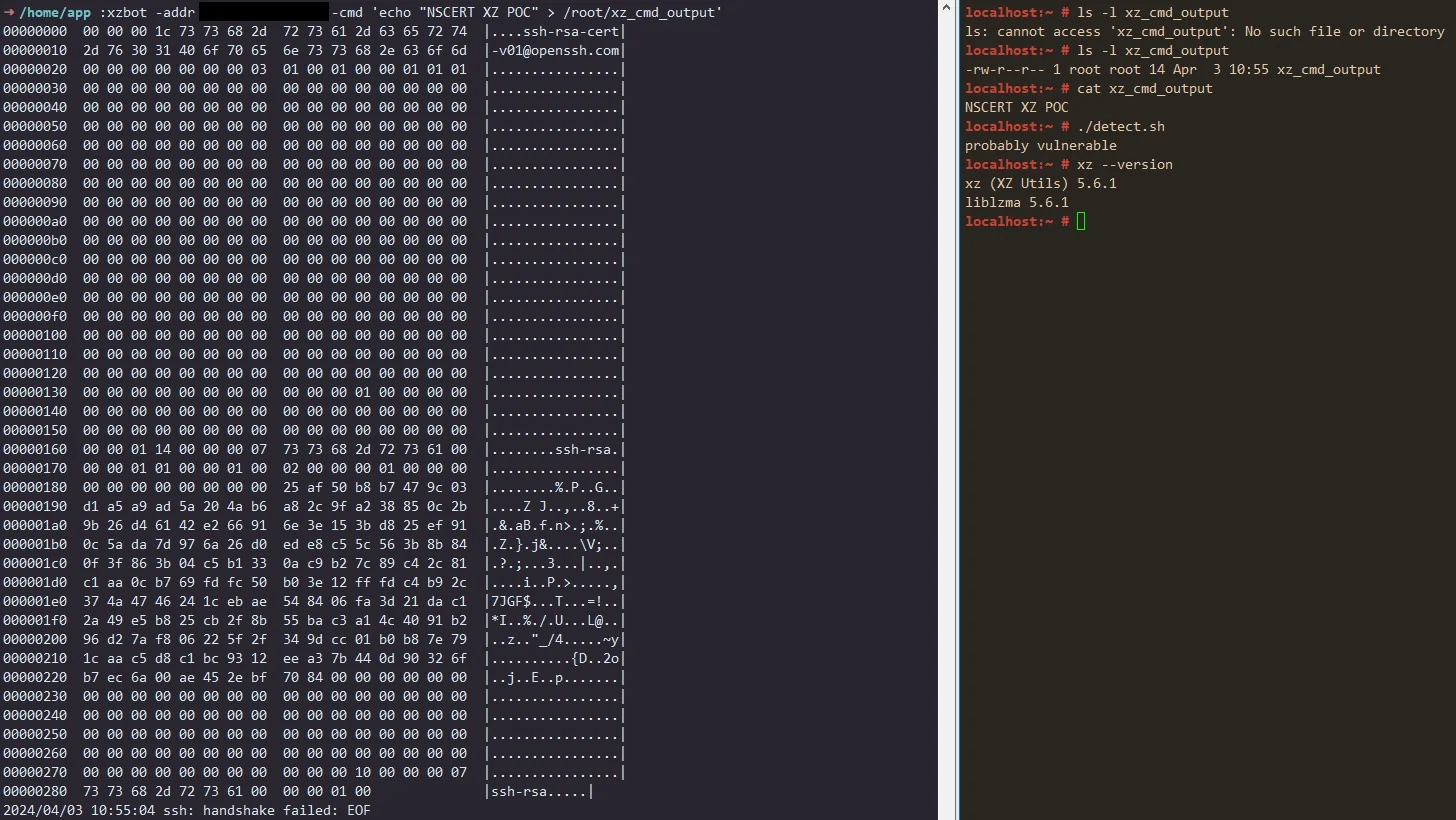
CVE-2024-3094

Repository anzeigen
43vor 1 MonatNoch nicht geprüft
Teilen

🚨 CVE-2024-3094 — XZ Utils Backdoor

ChatGPT Image Apr 23, 2026, 07_05_22 PM

Status Impact Platform

🧠 Überblick

CVE-2024-3094 ist eine kritische Kompromittierung der Lieferkette, die die weit verbreitete Kompressionsbibliothek XZ Utils betrifft.

Ein böswilliger Akteur hat eine versteckte Backdoor in die Upstream-Releases eingefügt, die eine Remote-Code-Execution (RCE) über ein manipuliertes liblzma ermöglicht.

⚠️ Diese Schwachstelle gilt als einer der ausgeklügeltsten Open-Source-Lieferkettenangriffe bis heute.


🎯 Betroffene Versionen

PaketAnfällige Versionen
XZ Utils5.6.0, 5.6.1

✔️ Häufig betroffene Systeme:

  • Debian testing/unstable
  • Fedora Rawhide
  • Einige Rolling-Release-Distributionen

⚙️ Technische Details

  • Bösartige Nutzlast während des Build-Prozesses eingebettet
  • Zielt über liblzma auf sshd ab
  • Nutzt das Verhalten der dynamischen Verlinkung aus
  • Wird unter bestimmten Bedingungen aktiviert, um Erkennung zu vermeiden

🔬 Angriffskette

cve-2024-3094 0407a
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE

🧪 Kompromittierungsindikatoren (IoCs)

  • Ungewöhnliche CPU-Spitzen in sshd
  • Modifizierte liblzma-Binärdateien
  • Verdächtige Build-Artefakte im XZ-Quellbaum

🔍 Erkennung

Installierte Version prüfen

xz --version

Verlinkte Bibliotheken untersuchen

ldd $(which sshd) | grep lzma

🛡️ Gegenmaßnahmen

Sofortige Maßnahmen

# Downgrade to safe version
sudo apt install xz-utils=5.4.5

oder:

sudo dnf downgrade xz

Empfohlen

  • Neuinstallation aus vertrauenswürdigen Quellen
  • Paketsignaturen überprüfen
  • Systemprotokolle auf Anomalien prüfen

🔐 Status der Behebung

DistributionStatus
Debian✅ Behoben
Fedora✅ Behoben
Arch Linux✅ Behoben

📚 Referenzen

  • Offizielle Sicherheitshinweise
  • Blogs zur Sicherheitsforschung
  • Sicherheitshinweise der Distributionen

⚠️ Haftungsausschluss

Dieses Repository dient ausschließlich Bildungs- und Aufklärungszwecken. Verwenden Sie diese Informationen nicht für unbefugte Aktivitäten.


⭐ Danksagungen

Großer Dank an die Sicherheitsforscher, die diesen Angriff vor der weitverbreiteten Ausnutzung identifiziert und offengelegt haben.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →