

burp-ai-agent v0.9.2
Burp Suite Erweiterung, die integriertes MCP-Tooling, KI-gestützte Analyse, Datenschutzkontrollen, passives und aktives Scannen und mehr hinzufügt
Custom AI Agent
Die Brücke zwischen Burp Suite und moderner KI.
Ein Hinweis zum Namen: Diese Erweiterung wird als Custom AI Agent veröffentlicht (früher Burp AI Agent). Sie wurde umbenannt, um den Namensanforderungen des BApp Store von PortSwigger zu entsprechen und Verwechslungen mit dem in Burp Suite integrierten Burp AI-Anbieter zu vermeiden. Das GitHub-Repository (
github.com/six2dez/burp-ai-agent), die Dokumentationsseite (burp-ai-agent.six2dez.com) und das Konfigurationsverzeichnis (~/.burp-ai-agent/) behalten aus Kontinuitätsgründen die Kennungburp-ai-agentbei.
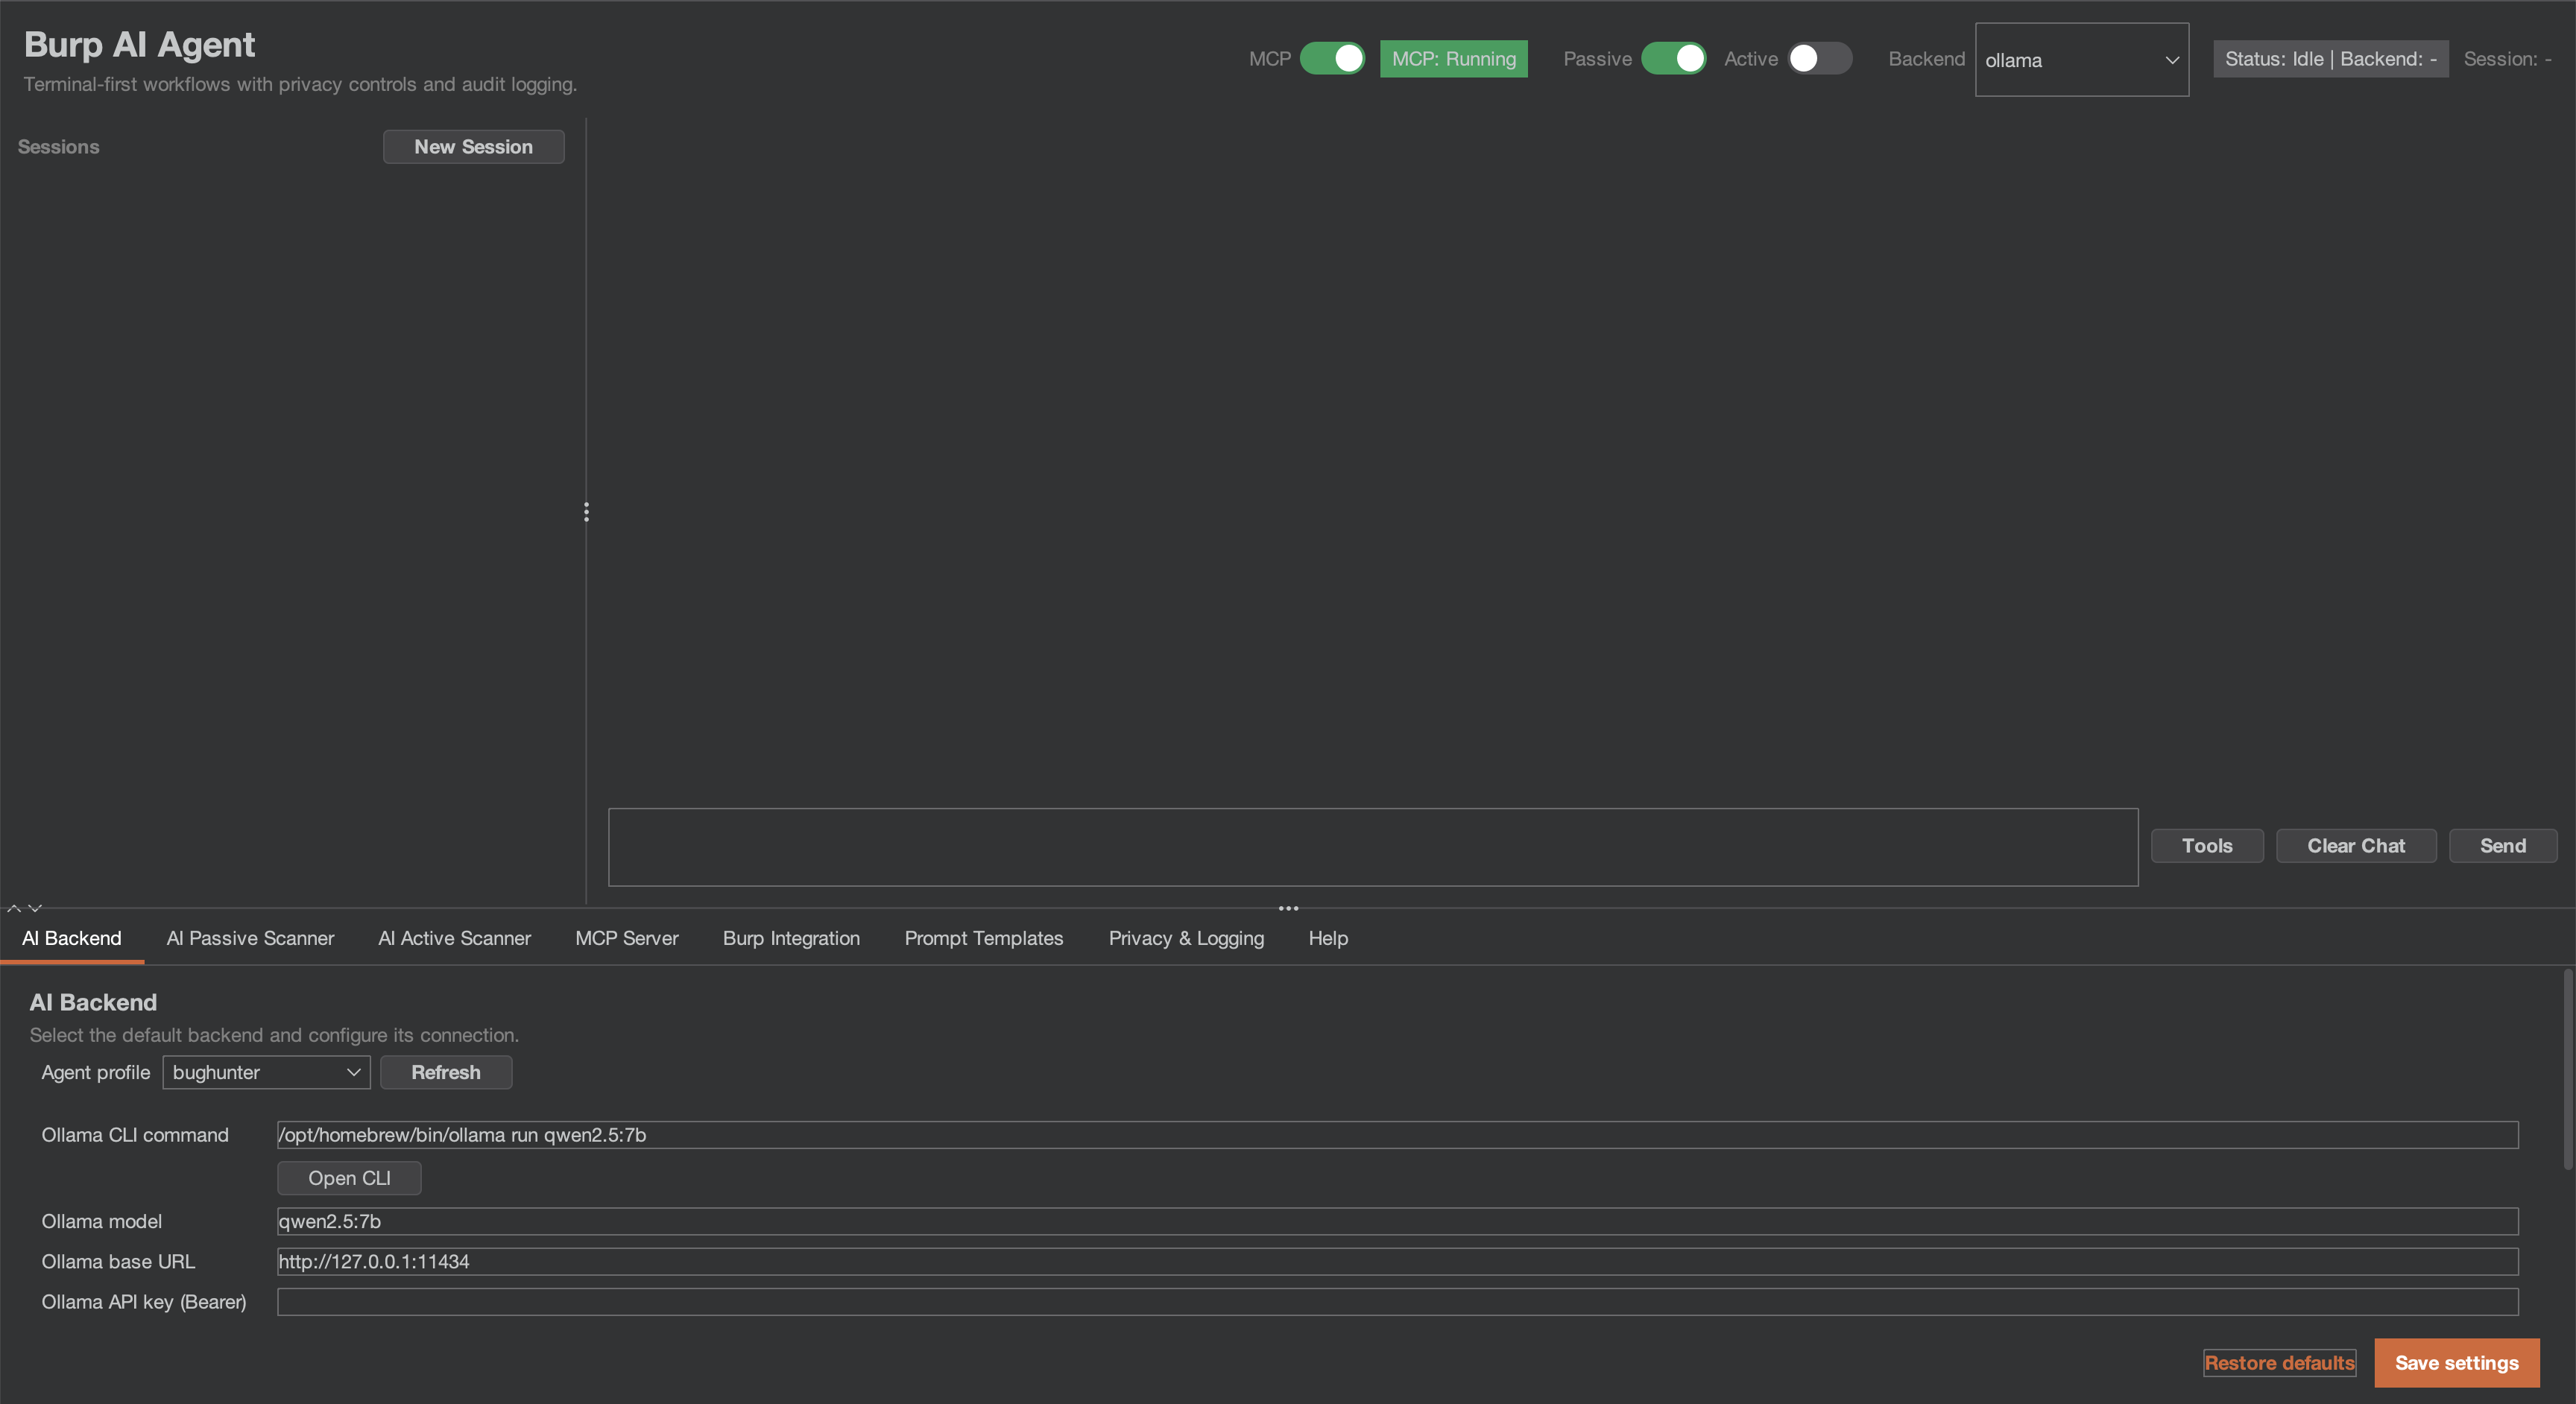
Custom AI Agent ist eine Erweiterung für Burp Suite, die KI in Ihren Sicherheits-Workflow integriert. Verwenden Sie lokale Modelle oder Cloud-Anbieter, verbinden Sie externe KI-Agenten über MCP, und lassen Sie passive/aktive Scanner Schwachstellen finden, während Sie sich auf manuelle Tests konzentrieren.
[!IMPORTANT] Wenn Sie 1.0.0 oder eine ältere Version ausführen, lesen Sie die Sicherheitshinweise und aktualisieren Sie auf die neueste Version, 1.1.0. Audit-Dateien, die bei aktiviertem Audit-Logging geschrieben wurden, können das MCP-Token und vollständige Prompts enthalten, und der Rechtsklick-Kontext „An KI senden" konnte den Datenschutzmodus umgehen; beide Hinweise geben an, welche Anmeldedaten rotiert werden sollten. Für keinen von ihnen wurde eine CVE- oder GHSA-Kennung vergeben.
Neu in v1.1.0
Zwei Builds aus einem Repository, erstellt für die erneute Einreichung im BApp Store. Vollständige Details in CHANGELOG.md.
- Zwei Builds. Der BApp-Store-Build (
./gradlew bappJar) enthält die 8 erweiterungseigenen MCP-Tools, Burp AI und die sechs HTTP-Backends. Der vollständige GitHub-Build (./gradlew fullJar) enthält alle 59 MCP- Tools, die fünf CLI-Backends, den externen MCP-Client und die optionale Auto-Queue. Beide sind unter Releases verfügbar, jeweils mit einer.sha256. Laden Sie nur einen zur gleichen Zeit; Welcher Build? vergleicht sie. - Das KI-Gate des BApp-Store-Builds. Der BApp-Store-Build läuft auf Burp Community und Burp Professional; er sendet KI-Anfragen nur, solange Burps Einstellung „Use AI" für die Erweiterung aktiviert ist, und mit deaktivierter Einstellung lädt er und lehnt jede KI-Anfrage ab.
- Passive Scans senden nichts an das Ziel. Passive Findings, die der AI Active Scanner testen kann, werden im Queue-Dialog als vorgeschlagene Ziele aufgelistet, in beiden Builds, und Sie stellen sie manuell in die Warteschlange: Es wird nichts an ein Ziel gesendet, bevor Sie bestätigen.
- Sauberes Entladen. Das Entladen hinterlässt keinen laufenden Thread, Timer oder MCP-Listener der Erweiterung und startet keine neue Anfrage an einen KI-Anbieter.
- Issue-Details sind HTML-kodiert. Payloads, aus dem Ziel übernommene Werte und KI-Text werden als wörtlicher Text in Burps Issue-Ansicht und Berichten angezeigt.
- Die KI-Scanner starten bei jedem Laden DEAKTIVIERT, in beiden Builds; das Einschalten eines Scanners bleibt bestehen, bis Burp die Erweiterung entlädt.
Neu in v1.0.1
Ein Korrektheits- und Datenschutz-Hotfix für 1.0.0. Vollständige Details in CHANGELOG.md und SECURITY.md.
- Nicht-ASCII-Prompts funktionieren auf jedem HTTP-Backend (#84, #85, #86, #88). Request-Bodies werden als UTF-8-Bytes gesendet; zuvor wurden Nicht-ASCII-Zeichen beschädigt und Zieltext konnte die JSON- Struktur der Anfrage verändern.
- Datenschutz: Rechtsklick-Kontext, Scanner-Einstellungen, Audit-Logging und Chat-Links berücksichtigen jetzt den Datenschutzmodus und die Standardeinstellung für Audit nur mit Hashes; Chat-Links öffnen sich erst nach einer Bestätigung.
- Scanner-Sicherheit: Zustandsändernde Anfragen werden nur bei DANGEROUS wiederholt; die KI-Prüfungen des Burp Scanners respektieren den Ressourcenpool des Scans und den passiven KI-Schalter.
- Zuverlässigkeit: NVIDIA NIM und Perplexity funktionieren wieder, Folge-Chat-Nachrichten behalten ihren Kontext, und die Redaktion verwirft keine Inhalte mehr auf langsamen oder ausgelasteten Rechnern.
- Gebündelte Bibliotheken: Netty 4.1.138, Jackson 2.22.3.
Neu in v1.0.0
Erstes stabiles Release und ein Meilenstein für Sicherheit und Korrektheit. Eine externe Überprüfung von 0.9.2 am
2026-08-05 bestätigte zwei ausnutzbare Defekte durch Ausführen des ausgelieferten Codes; dieses Release behebt beide
sowie die breitere Klasse von Problemen, die dieselbe Überprüfung zutage förderte. Vollständige Details in CHANGELOG.md.
Behoben und offengelegt:
- SEC-04 (kritisch) — MCP-Zugriffskontrollprüfungen liefen nicht auf aufgelösten Routen. Bei aktiviertem externem Zugriff akzeptierte der Listener nicht authentifizierte Tool-Aufrufe; im lokalen Modus waren die Origin/Host/User-Agent-Prüfungen und die Sicherheits-Response-Header auf übereinstimmenden Routen wirkungslos. Die Entscheidung läuft nun vor dem Routing. → MCP-Token rotieren
- PRIV-05 (hoch) — Session-Cookies erreichten KI-Backends unredigiert in STRICT und BALANCED. Der
passive Scanner gab Cookies als bloßes
name=valueaus, wodurch die Präfix-Redaktion, auf die abgezielt wurde, entfiel, und nur ein Cookie mit dem exakten Namensessionwurde erfasst. → betroffene Cookies rotieren
Gehärtet:
- Vom Modell ausgegebene Tool-Aufrufe benötigen nun deine Genehmigung (SEC-06) — ein aus der Modell- ausgabe geparster Tool-Aufruf erreicht Burp erst, wenn du entscheidest. Die Stufen schlagen geschlossen fehl (fail closed): Ein unbekannter Tool-Name erfordert jedes Mal eine Bestätigung und wird niemals stillschweigend ausgeführt. Siehe Privacy and Security Notes.
- Das MCP-Token wird bei einer Port-Übernahme nicht mehr offengelegt (SEC-07) — ein lokaler Prozess, der den MCP-Port besetzt und den Identitäts-Header zurückspiegelt, konnte zuvor ein Token erbeuten, das vollen MCP-Tool- Zugriff gewährte. Der Übernahme-Client legt nun stattdessen einen HMAC-Besitznachweis vor und pinnt unter TLS das Serverzertifikat an seinen eigenen Keystore.
SsrfGuardklassifiziert alternative IP-Notationen (SEC-07) —http://2852039166/(dezimal für169.254.169.254) umgeht die Warnung vor privaten/Link-Local-Adressen nicht mehr allein durch die Notation, und die Klassifizierung führt nun überhaupt keine Namensauflösung mehr durch.- Shell-Argumente werden per Allowlist gequotet (QUAL-06) — schließt einen Pfad von Settings-Import zu Befehlsausführung
für Werte mit Metazeichen ohne Leerzeichen (
foo;id,$(cmd)). - EDT-Beschränkung und Scheduler-Robustheit — Tool-Ausführung, Backend-HTTP und MCP-
stop()wurden vom Swing Event Dispatch Thread weg verlagert; wiederkehrende Aufgaben sind gegen Tod durch Ausnahmen abgesichert.
Verifiziert: Die Testsuite wuchs von 660 auf 1131 Tests in 158 Klassen, die Zeilenabdeckung des Projekts von 34 % → 58 %, und die detekt-Baseline schrumpfte von 1096 → 1040 statt zu wachsen.